コンプライアンスデータアクセス制御とは、暗号資産取引やフィンテックサービスにおいて、規制遵守(KYC・AML・トラベルルール等)を確保するために機密情報へのアクセス権限を管理・監査する仕組みである。
目次
概要
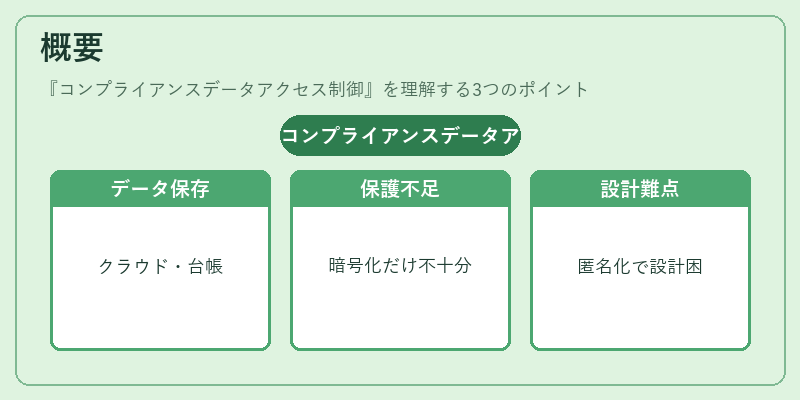
金融業務のデジタル化が進展すると、顧客情報や取引履歴といった高価値データはクラウド環境や分散台帳上に保存されるようになった。これらのデータは規制当局から厳格な保護を求められるため、単なる暗号化だけでは不十分である。コンプライアンスデータアクセス制御は、権限付与・変更履歴管理・監査ログ生成といった機能を統合し、規制要件に沿った情報フローを実現する。特にDeFiやスマートコントラクトベースのサービスでは、取引データが可視化されつつも個人情報は匿名化されるケースが多く、アクセス制御の設計が難しい点が特徴である。
役割と機能
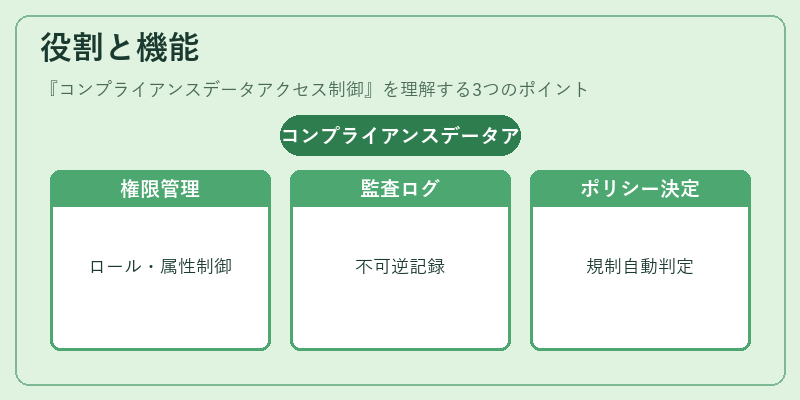
- 権限管理 – ロールベース(RBAC)や属性ベース(ABAC)によって、ユーザー・サービス間の最小権限原則を適用。
- 監査ログ生成 – 誰がいつどのデータにアクセスしたかを不可逆的に記録し、外部監査や内部調査に対応。
- ポリシーエンジン – 規制要件(例:KYC完了前は取引履歴閲覧禁止)をコード化し、自動でアクセス判定を実行。
- データマスキング・暗号化の統合 – 取得時に必要な情報のみを解読可能にし、不要な露出を防止。
特徴
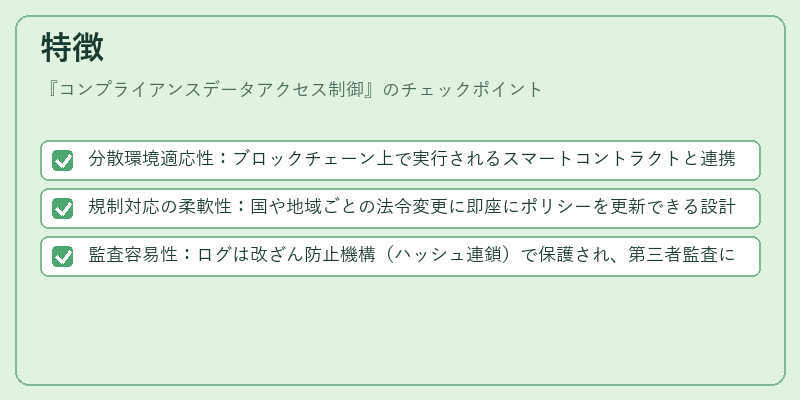
- 分散環境適応性:ブロックチェーン上で実行されるスマートコントラクトと連携し、トランザクションの透明性を保ちながら個人情報は非公開にできる。
- 規制対応の柔軟性:国や地域ごとの法令変更に即座にポリシーを更新できる設計。
- 監査容易性:ログは改ざん防止機構(ハッシュ連鎖)で保護され、第三者監査に耐える。
現在の位置づけ
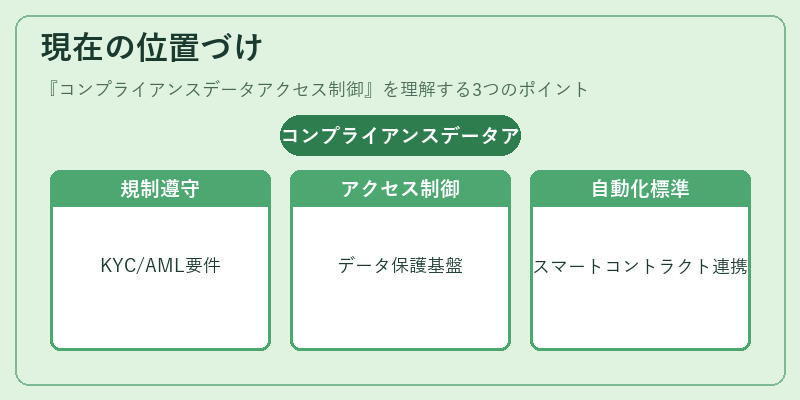
近年、暗号資産取引所やデジタルウォレットプロバイダーが顧客情報漏洩リスクを低減するためにコンプライアンスデータアクセス制御を導入している。特に規制強化が進む欧州・米国市場では、KYC/AMLの要件遵守が企業存続に直結し、アクセス制御は必須インフラとなっている。また、DeFiプラットフォームではスマートコントラクトと連携した自動化されたコンプライアンス機能(例:取引制限トリガー)が注目されており、将来的には標準化されたAPIやプロトコルとして確立される見込みである。
×
続きを読むには確認が必要です