コントロールリスクアセスメントとは、企業の内部統制システムにおける管理上の欠陥や不備が業務プロセスに与える影響を評価し、改善策を導き出す手続きである。
目次
概要
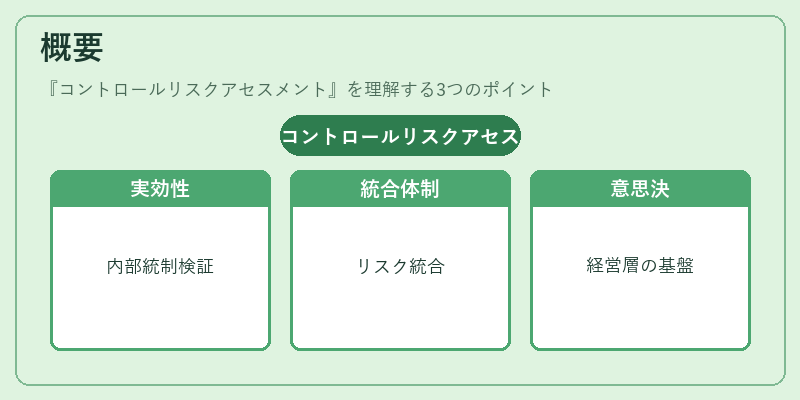
コントロールリスクアセスメントは、企業ガバナンス全体の中核として位置づけられる。内部統制フレームワーク(例:COSO)や規制要件(SOX法等)が求める「実効性」を検証するために設計され、組織内外からの監督機能を強化する。リスク管理とコンプライアンスの統合的視点で、経営層・取締役会・監査委員会が意思決定を行う基盤となる。
役割と機能
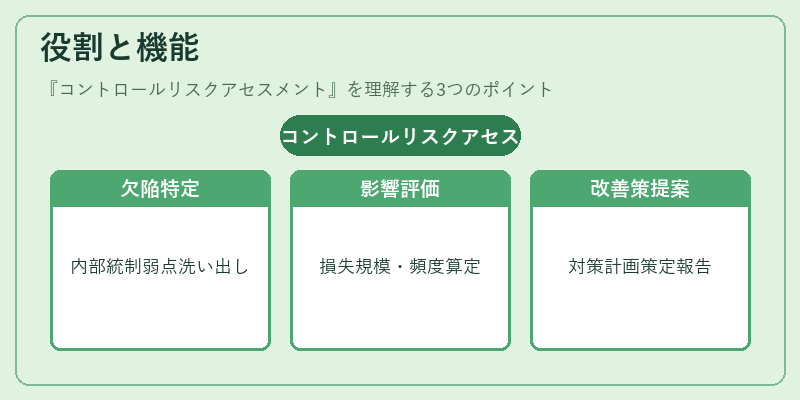
- 欠陥特定:業務プロセスや情報システムに潜む内部統制の弱点を洗い出す。
- 影響評価:リスク発生時の損失規模・頻度を定量/定性で算定し、優先順位付けを行う。
- 改善策提案:対策実施計画(修正・追加統制)を策定し、監査委員会へ報告する。
これらの機能により、取締役会はリスク状況を的確に把握し、資源配分や方針決定に反映できる。
特徴
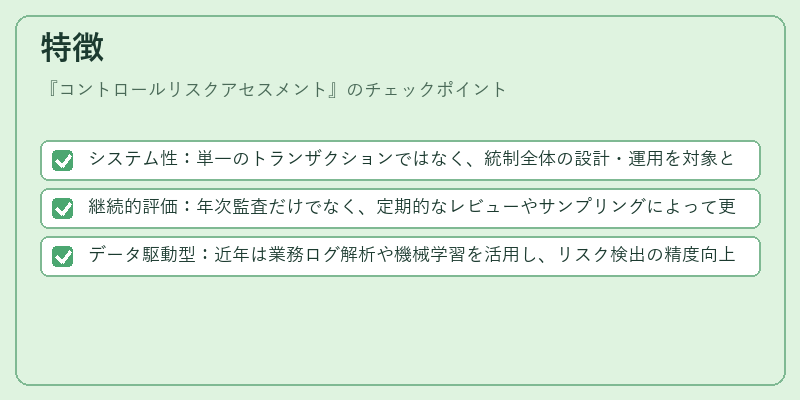
- システム性:単一のトランザクションではなく、統制全体の設計・運用を対象とする。
- 継続的評価:年次監査だけでなく、定期的なレビューやサンプリングによって更新される。
- データ駆動型:近年は業務ログ解析や機械学習を活用し、リスク検出の精度向上が図られる。
これにより、従来のチェックリスト方式から高度な統合的評価へと進化している。
現在の位置づけ
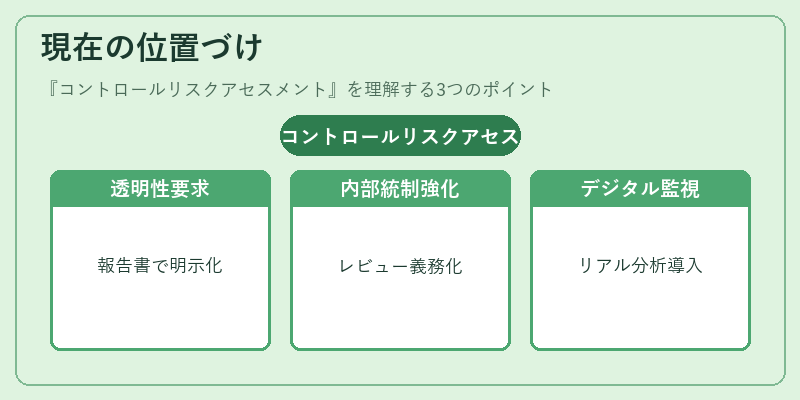
現代の企業は統合報告書やスチュワードシップコードを通じてステークホルダーへの透明性を求められる中、コントロールリスクアセスメントは不可欠な要素となっている。規制当局は定期的な内部統制レビューを義務付け、企業はそれに応じた改善策を実行している。また、デジタル化の進展に伴い、リアルタイム監視や予測分析が取り入れられ、リスク対応速度と精度が向上している。
×
続きを読むには確認が必要です