リエントランスとは、スマートコントラクトにおいて外部呼び出しが再入可能な状態を利用して不正操作を行う脆弱性である。
概要
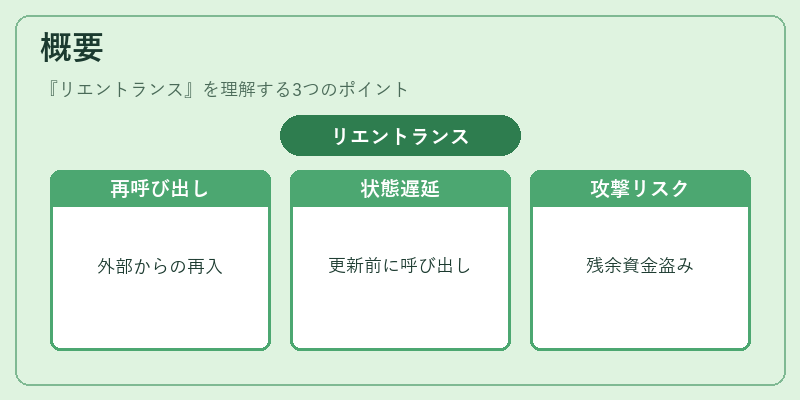
ブロックチェーン上のプログラムは通常、一連の処理を順序通りに実行することを前提として設計されている。しかし、スマートコントラクトが外部コントラクトへ資金送付や関数呼び出しを行う際、呼び出された側が同じコントラクトの関数を再度呼び出す(リエントランス)ことが可能になる場合がある。
この現象は、実行フローの途中で状態変化が完了していないタイミングに再入することで、元のトランザクションの残余資金を不正に引き出すなどの攻撃手法へとつながる。
リエントランスは、特定の条件下でのみ発生しやすく、例えば「Checks-Effects-Interactions」パターンが守られていない場合や、外部呼び出し前に状態を更新していないケースで顕著になる。
役割と機能
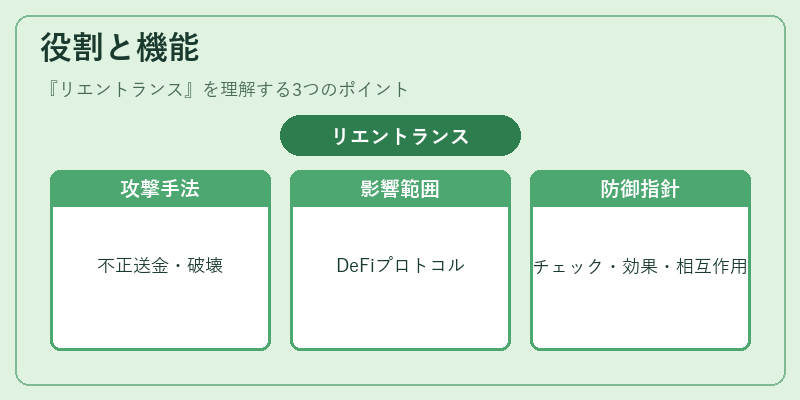
リエントランスは主にセキュリティ監査の対象として扱われる。攻撃者はこの脆弱性を利用して、以下のような操作を行うことができる。
- 不正送金:複数回資金を引き出すことで、保有額以上の金銭を取得する。
- 状態破壊:コントラクト内部の変数や残高を意図せず変更し、サービス停止に至るケースもある。
これらの攻撃は、DeFi プロトコル(レンディングプラットフォーム、流動性プール等)で頻繁に報告されており、リスク管理や設計指針として「Checks-Effects-Interactions」や「ReentrancyGuard」の導入が推奨される。
特徴
- 再入可能な呼び出し:外部コントラクトからの戻り値を待たずに、元の関数へ制御が戻る点。
- 状態遅延更新:処理途中で残高やフラグが更新されないと脆弱性が顕在化する。
- 非同期的実行:ブロック内で複数のトランザクションが並列に進むため、予測困難なタイミングで再入が発生。
これらは、従来型のプログラミング言語では想定されない「状態遅延」と「非同期性」の組み合わせから生じる特有の問題である。対策としては、外部呼び出しを最後に行い、内部状態を先に確定させる設計が基本となる。
現在の位置づけ
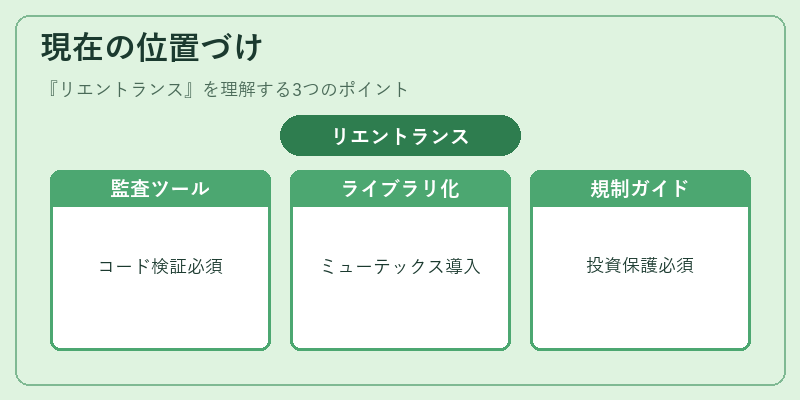
リエントランスは、DeFi エコシステム全体の安全性評価において最重要課題の一つとされている。過去数年で複数の大規模ハッキング事件が報告され、そのたびに開発者コミュニティはより厳格なコードレビューや自動テストフレームワークを導入してきた。
- 監査ツール:Static analysis(Solidity‑Static-Analyzer)や symbolic execution(Mythril、Manticore)などがリスク検出に利用される。
- ライブラリ化:OpenZeppelin の ReentrancyGuard は標準的なミューテックス機構を提供し、多くのプロジェクトで採用されている。
- 規制・ガイドライン:一部国ではスマートコントラクト開発に対するセキュリティ基準が策定され、リエントランス対策が必須項目として挙げられるケースも増加。
近年は Layer‑2 ソリューションや Optimistic Rollup での実行環境でも同様の脆弱性が存在し得るため、設計段階から再入防止を組み込むことが不可欠となっている。リエントランス対策は単なるセキュリティチェックではなく、DeFi プラットフォームの信用維持と投資家保護に直結する要素として位置付けられる。
続きを読むには確認が必要です
関連記事