コンプライアンスデータ保持スケジュールとは、金融機関・暗号資産取引所・フィンテック企業が法令や業界規範に基づき、顧客情報や取引履歴等の重要データを一定期間保管し、その後適切に処理(アーカイブまたは削除)するための詳細なタイムラインである。
目次
概要
近年の金融規制強化と個人情報保護法改正により、取引所やウォレットプロバイダーは顧客本人確認(KYC)・アンチマネーロンダリング(AML)等のデータを長期保存する義務が課せられた。さらに、GDPRや日本の個人情報保護法に準じた「データ最小化」の原則も併存し、保持期間と処理方法の明確化が不可欠となった。コンプライアンスデータ保持スケジュールは、このような多様かつ相互矛盾する規制要件を統合的に管理し、企業内部で一貫した運用方針を策定・実行するための枠組みとして位置付けられる。
役割と機能
- 法令遵守の証拠確保 – 監査や訴訟時に必要なデータが欠落しないよう、保存期間を明示的に定める。
- リスク管理 – データ漏洩・不正アクセス発生時に、適切なログと証跡が残っていることで被害拡大の抑制や原因究明を可能にする。
- 業務効率化 – 自動化されたスケジューリングにより、人手による保管・削除作業のヒューマンエラーを低減し、運用コストを削減する。
- 顧客信頼性向上 – データ保持方針が公開されていることで、利用者は取引所やサービスプロバイダーの透明性と責任感を確認できる。
特徴
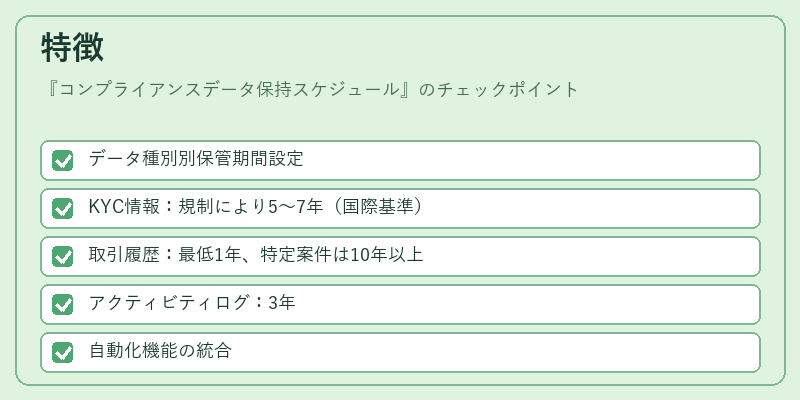
- データ種別別保管期間設定
- KYC情報:規制により5〜7年(国際基準)
- 取引履歴:最低1年、特定案件は10年以上
- アクティビティログ:3年
- 自動化機能の統合
- スケジューラとデータベース連携により、保管期限到来時に自動でアーカイブまたは消去。
- バックアップコピーは別物理レイヤーへ保存し、災害復旧を確実化。
- 監査トレーサビリティ
- すべてのデータ移行・削除操作にタイムスタンプと署名が付与され、外部監査人による検証が容易。
- 分散型台帳との統合
- ブロックチェーン上のトランザクションは不可逆的であるため、必要に応じてハッシュ値をオフチェーンデータベースへ保管し、法的証拠力を確保。
現在の位置づけ
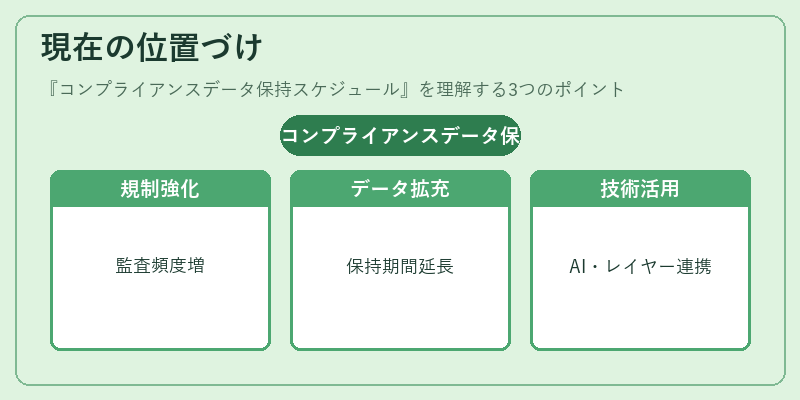
暗号資産取引所やDeFiプロトコルが主流化する中で、コンプライアンスデータ保持スケジュールは「レギュレーション・テクノロジー(RegTech)」の中核を担う。特に以下の動向が顕著である。
- 規制当局の監査頻度増加
- 米国SEC、EU MiCA、日本金融庁などが定期的なデータ提出を求めるケースが増えている。
- ステーブルコイン・BNPLサービスへの適用拡大
- 消費者保護とマネーロンダリング対策の観点から、保持期間や削除ルールが厳格化されつつある。
- レイヤー2・L3ソリューションとの連携
- 高速取引を可能にするサイドチェーンでは、メインチェーンと同等のデータ保持ポリシーを設計し、相互運用性を確保。
- AI・機械学習による異常検知
- 保持スケジュール内で生成される大量ログを解析し、不正取引や規制違反の兆候をリアルタイムに検出する試みが進行中。
総じて、コンプライアンスデータ保持スケジュールは、金融機関・暗号資産事業者が法的リスクを最小化しつつ、透明性と信頼性を維持するための不可欠なインフラである。
×
続きを読むには確認が必要です