AML監査シナリオ検証評価手順とは、金融機関等が内部統制を確保するために設計した、AML(アンチ・マネーロンダリング)規制遵守の有効性を検証し評価する一連のプロセスである。
目次
概要
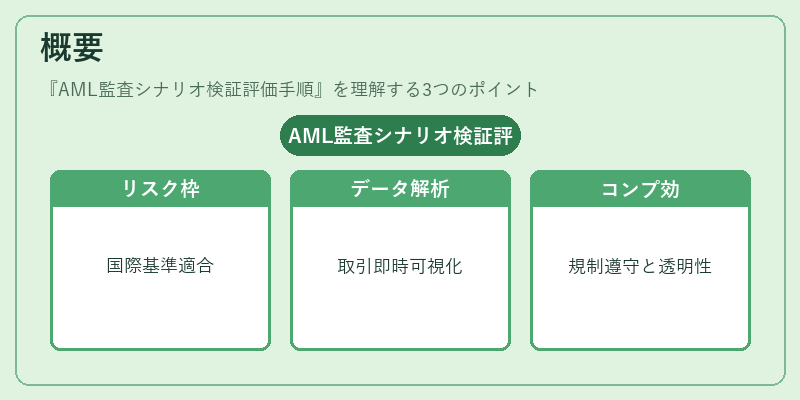
AML監査シナリオ検証評価手順は、国際的なAML基準と国内法令に対応したリスクベース型監査枠組みとして確立された。デジタル決済やAPI銀行・オープンバンキングの普及に伴い、取引データのリアルタイム解析が可能となり、従来の手動検証では把握しきれないリスクパターンを可視化できるようになった。これにより、金融機関は規制遵守だけでなく、ビジネスプロセス全体の効率化と透明性向上を図れる。
役割と機能
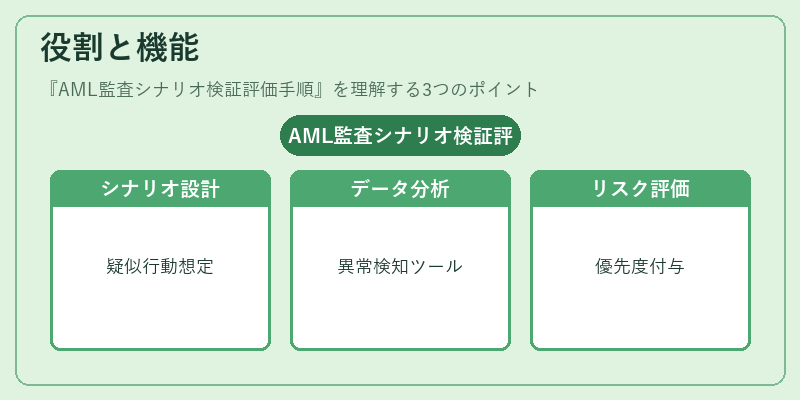
- シナリオ設計:特定の取引形態や顧客属性に基づき、疑わしい行動パターンを想定した検証ケースを作成。
- データ収集・解析:API連携で取得したトランザクションログを統合し、機械学習等のツールで異常検知。
- リスク評価:検証結果をもとに、AMLリスクレベルを定量的に評価し、優先度付けを実施。
- 報告・改善提案:監査報告書に具体的な是正措置や内部統制強化策を提示。
これらの機能は、KYCプロセスの自動化やPSD2による第三者提供サービスとの連携時にも適用され、全体としてAMLコンプライアンスの一貫性と即応性を担保する。
特徴
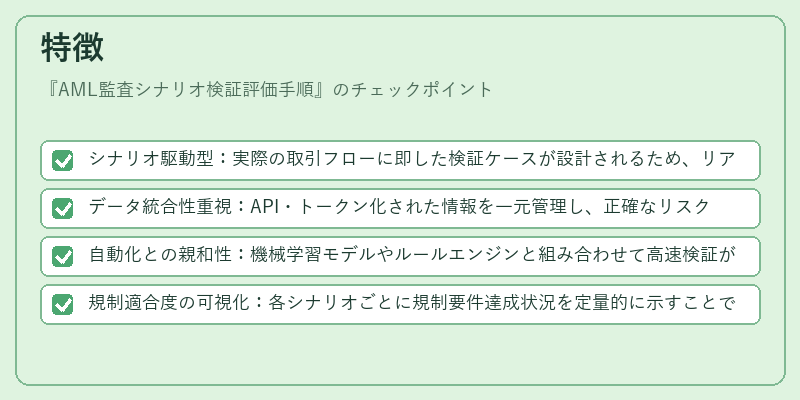
- シナリオ駆動型:実際の取引フローに即した検証ケースが設計されるため、リアルな脅威を再現しやすい。
- データ統合性重視:API・トークン化された情報を一元管理し、正確なリスク評価を実現。
- 自動化との親和性:機械学習モデルやルールエンジンと組み合わせて高速検証が可能。
- 規制適合度の可視化:各シナリオごとに規制要件達成状況を定量的に示すことで、監査人・経営層双方への説明力が向上。
これらは従来のチェックリスト型監査とは対照的であり、動的かつデータドリブンなアプローチを特徴とする。
現在の位置づけ
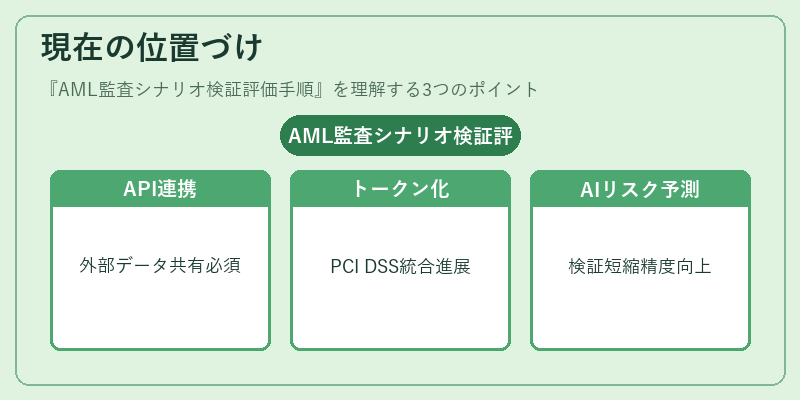
AML監査シナリオ検証評価手順は、BaaSや組込金融サービスが拡大する中で不可欠なコンプライアンスツールとなっている。PSD2に伴うAPI連携の増加とともに、外部プロバイダーとのデータ共有を前提とした監査設計が求められ、トークナイゼーションやPCI DSSとの統合も進展している。近年はAIベースのリスク予測モデルを組み込み、検証サイクルを短縮しつつ精度向上を図る動きが顕著である。規制当局からは「シナリオベース監査」の実施が推奨されるケースも増え、金融機関の内部統制体制における重要性は高まっている。
×
続きを読むには確認が必要です