オープンバンキングデータAPIガバナンスフレームワークとは、金融機関が提供するデータAPIに対して適用される統制・管理構造を定義した枠組みである。
目次
概要
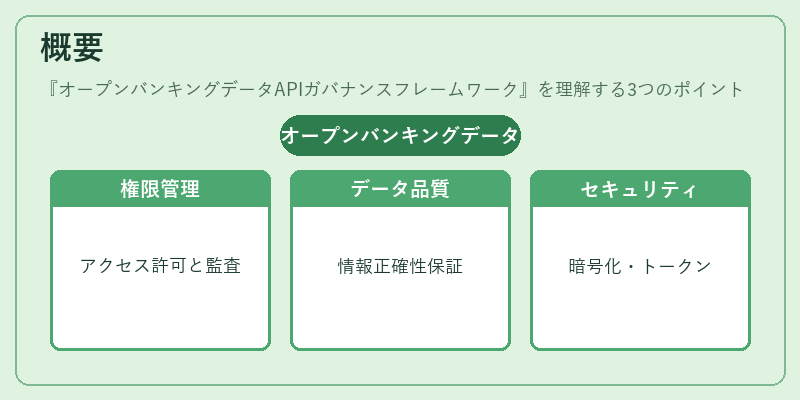
近年のPSD2やオープンバンキング規制は、銀行の顧客データへの第三者アクセスを合法化し、金融サービスのイノベーションを促進している。その一方で、個人情報保護と資金洗浄対策(AML)・本人確認(KYC)の遵守が不可欠となる。オープンバンキングデータAPIガバナンスフレームワークは、これらの要件を統合的に管理するために設計された。具体的には、API提供者と利用者間での権限付与・監査、データ品質保証、セキュリティ対策(トークナイゼーションやTLS暗号化)、コンプライアンスレポーティングを一括して実装できるようにする。
役割と機能
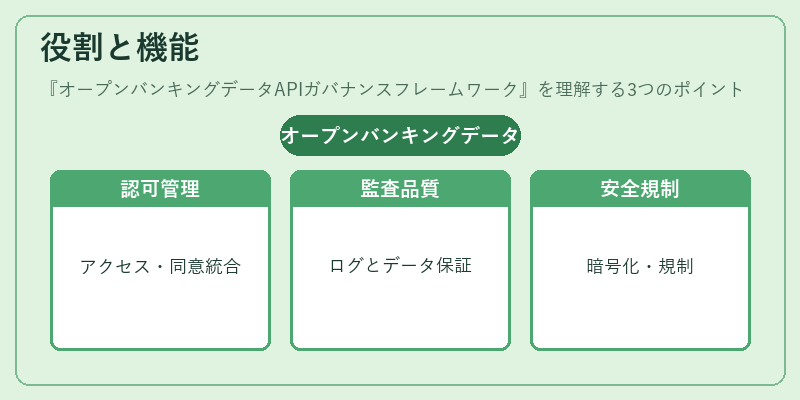
- アクセス制御:APIキー・OAuth2.0フローによる認可、スコープ単位での権限付与。
- 同意管理:顧客がリアルタイムでデータ共有範囲を設定・変更できるダイナミックコンセント。
- 監査ログ:リクエスト・レスポンス履歴の不可逆的保存、異常検知アラート。
- データ品質保証:スキーマバリデーション、レイテンシー測定、可用性モニタリング。
- セキュリティ統合:トークン化・暗号化、PCI DSSやISO 20022との互換性確認。
- コンプライアンスサポート:AML/KYCチェックの自動化、レギュレーションレポート生成。
特徴
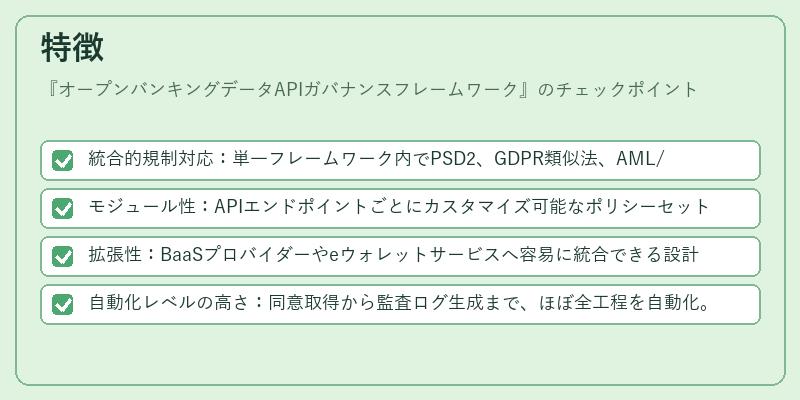
- 統合的規制対応:単一フレームワーク内でPSD2、GDPR類似法、AML/KYCを網羅。
- モジュール性:APIエンドポイントごとにカスタマイズ可能なポリシーセット。
- 拡張性:BaaSプロバイダーやeウォレットサービスへ容易に統合できる設計。
- 自動化レベルの高さ:同意取得から監査ログ生成まで、ほぼ全工程を自動化。
現在の位置づけ
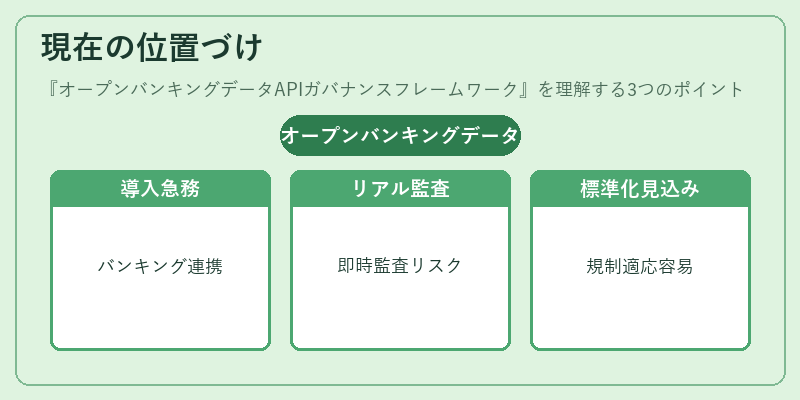
金融機関はBaaSプラットフォームやモバイル決済サービスとの連携拡大に伴い、オープンバンキングデータAPIガバナンスフレームワークの導入が急務となっている。特にQRコード決済やチャージバック処理で発生する大量トランザクションは、リアルタイム監査とリスク管理を同時に実現できる点が評価されている。また、新興規制(例:デジタル通貨のAML要件)への適応も容易なため、将来的には金融機関間で標準化されたフレームワークとして位置づけられる見込みだ。
×
続きを読むには確認が必要です