PCI DSS 4.0 Data Tokenization Requirementsとは、カード所有者データ(CDE)の保護を目的とした PCI DSS バージョン 4.0 における、トークナイゼーションの実装と運用に関する一連の規定である。
概要
PCI DSS は主要カードブランドが共同設計し、決済データを保護するための業界標準である。 4.0 のリリースは、API 銀行・オープンバンキング、e‑ウォレット、モバイル決済等の新興サービスに対応したトークナイゼーション要件を強化し、データスコープ縮小とセキュリティレベル向上を図った。 これにより、カード情報を実際に保存せずに取引を行う仕組みが標準化された。
役割と機能
トークナイゼーションは、カード番号等のセンシティブデータを暗号化不可のランダム文字列(トークン)へ置き換えることで、情報漏えいリスクを低減する。 PCI DSS 4.0 の要件では、
- トークン生成は暗号学的に安全なアルゴリズムで行うこと、
- トークンはカードデータと一対一の関係を持たず、逆算不可であること、
- トークン化処理は認証済みサーバーまたは第三者トークナイゼーションサービスに限定すること、
が求められる。 これにより、API 銀行や BaaS プラットフォームでのカード情報取り扱いを安全かつ規制適合的に実現できる。
特徴
- 暗号学的トークン化:乱数生成とハッシュ化を組み合わせ、逆算不可。
- スコープ縮小:CDE の範囲が大幅に減少し、PCI DSS の監査負担が軽減。
- 統合性保証:トークンは一意で、一度生成されたら再利用不可。
- オペレーショナル制御:アクセス権限管理・ログ記録を必須とし、内部不正対策に寄与。
現在の位置づけ
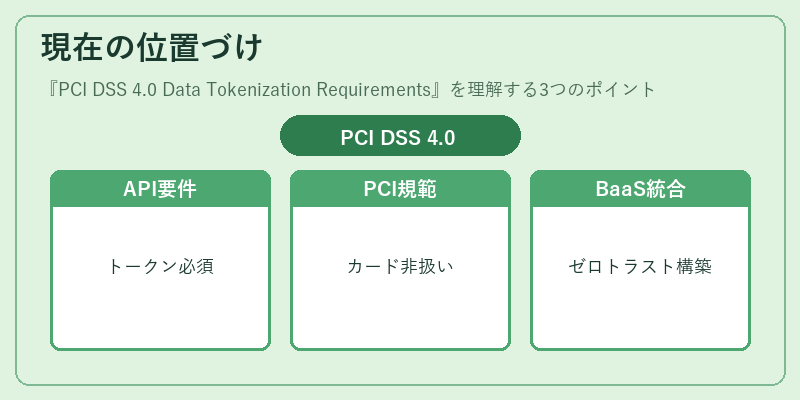
近年の PSD2 や KYC/AML 要件強化に伴い、API 銀行やオープンバンキングでのトークナイゼーションは不可欠となっている。 PCI DSS 4.0 の要件は、e‑ウォレット・QR コード決済等でカード情報を直接扱わない設計を促進し、カードブランドからの監査対象外にすることでコスト削減とセキュリティ向上を両立させている。 さらに、BaaS プラットフォームはトークン化サービスを標準機能として組み込み、ゼロトラスト環境下での安全な決済基盤構築を加速している。
続きを読むには確認が必要です