PCI DSS 4.0 Penetration Testing Requirementsとは、カード会員データ環境(CDE)を保護するために設けられた、脆弱性検証の具体的手順と基準である。
目次
概要
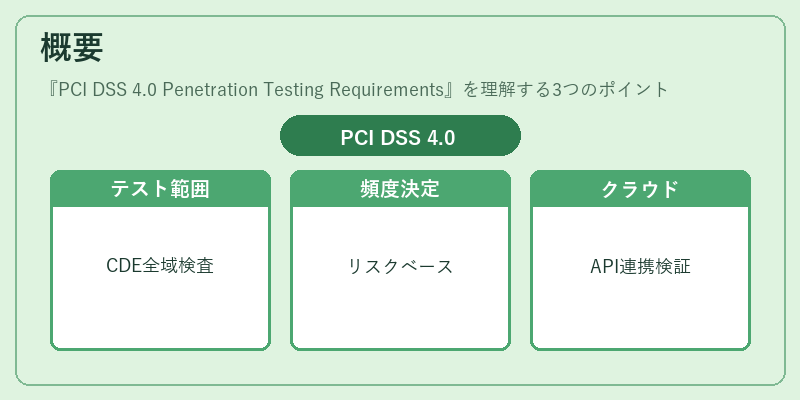
PCI DSSは決済業界全体で共通して適用されるセキュリティ標準であり、バージョン4.0ではクラウド化やAPI連携が進展した現状に合わせてテスト手法を刷新した。ペネトレーションテスト要件は、CDE内のネットワーク・アプリケーション・物理環境を対象とし、外部攻撃者視点で脆弱性を検出することを求める。従来の「年1回」や「内部/外部テスト分離」という枠組みから、リスクベースで頻度・範囲を決定できる柔軟性が導入された点が特徴である。
役割と機能
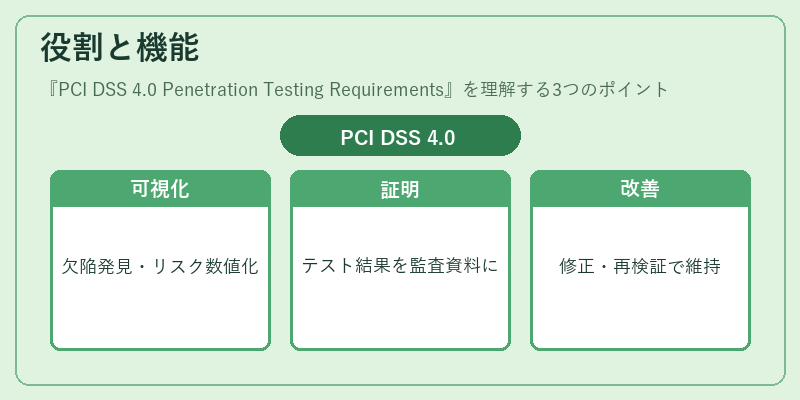
- 脆弱性可視化:実際の攻撃手法を用いて未知の欠陥を発見し、リスクを数値化する。
- コンプライアンス証明:テスト結果が提出書類として認定され、監査時に証拠資料となる。
- 継続的改善:テスト後の修正・再検証サイクルを設計し、セキュリティレベルを維持する。
- 規制対応:PSD2やオープンバンキングに伴うAPIセキュリティ要件と連携し、統合的なリスク管理を実現。
特徴
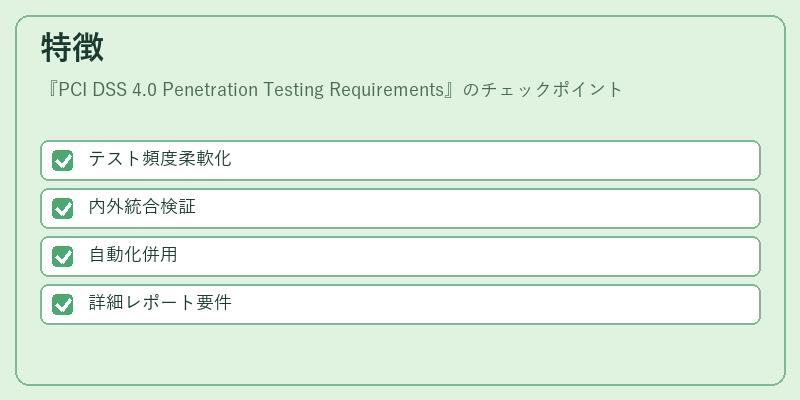
| 要素 | 説明 |
|---|---|
| テスト頻度の柔軟化 | 変更が大きいシステムや高リスク領域は年2回以上、低リスク領域は年1回で可。 |
| 内部・外部テストの統合 | 内部チームと第三者ベンダー双方による検証を同時に実施し、偏りを排除。 |
| 自動化ツールとの併用 | スクリプトや脆弱性スキャナーを補助的に使用し、人為的ミスを減少。 |
| 詳細レポート要件 | 攻撃経路、被害規模、修正優先度などを明確に記載し、管理職への説明資料として機能。 |
現在の位置づけ
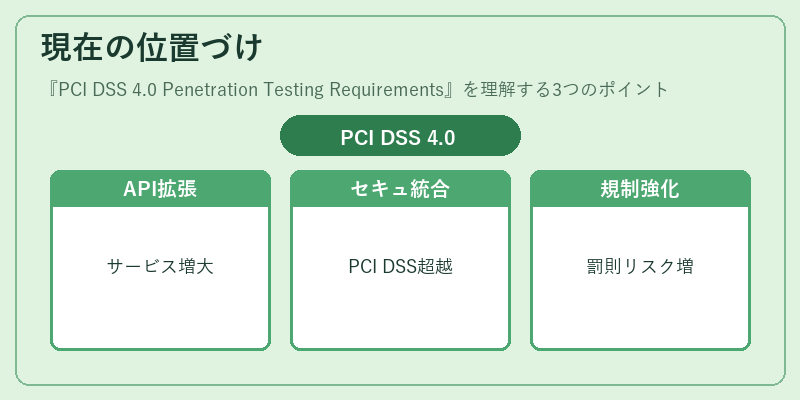
近年のデジタル決済環境ではAPIベースのサービスが拡大しているため、PCI DSS 4.0テストは単なる規格遵守を超え、オープンバンキングやBaaSプラットフォームでのセキュリティ統合に不可欠となっている。金融機関はAPIゲートウェイやトークナイズ処理を含むCDE全体を対象とし、継続的ペネトレーションテスト(CTP)へ移行する動きが顕著である。また、規制当局も「定期的な脆弱性検証」を監査項目に追加しており、非遵守は罰則や信用低下につながるリスクが高まっている。
×
続きを読むには確認が必要です