SOX 404(a)(2) Management Assessmentとは、米国証券取引委員会(SEC)に提出される内部統制報告書において、経営層が自己の内部統制の有効性を評価し文書化するプロセスである。
概要
2002年に制定されたサーベンス・オックスリー法(SOX)は、企業会計の信頼性を確保するために内部統制の整備と報告義務を課した。SOX 404条は、管理者が設置した内部統制を評価し、その結果を年次報告書に開示することを定めている。その中で(a)(2)項は「経営層による自己評価」を明確化しており、企業は自らの統制環境を客観的に検証し、文書化した上でSECへ提出する必要がある。これにより、取締役会や監査委員会が管理者の内部統制実施状況を把握し、外部監査人との情報共有を円滑に行えるようになった。
役割と機能
SOX 404(a)(2) Management Assessment は、企業のガバナンス構造において以下の機能を果たす。
- リスク管理の可視化:経営層が業務プロセスごとのリスクと統制策を整理し、内部監査や外部監査人への説明資料として活用する。
- 取締役会・監査委員会の監督強化:管理者の評価結果を基に、取締役会が統制環境の健全性を判断し、必要な改善策を指示できる。
- コンプライアンス体制の整備:法規制や業界標準への適合状況を定期的に確認し、違反リスクを低減する。
- 統合報告書との連携:財務情報と非財務情報(ESG等)を統合した報告書作成時に、内部統制の透明性を示す重要資料となる。
特徴
| 観点 | 説明 |
|---|---|
| 自己評価主体 | 経営層が主導し、組織横断的な視点で統制環境を検証する。 |
| 文書化要件 | 評価結果は定期的に更新される内部統制報告書として記録・保存される。 |
| 外部監査人との連携 | 管理者の評価は、外部監査人が実施する検証の基礎資料となり、監査手続きの効率化を図る。 |
| 継続的改善の指標 | 評価結果から発見された欠陥やリスクは、改善計画に反映され、次期評価へと循環する。 |
これらの特徴は、SOX 404(a)(1)で定義される監査人報告とは対照的に、管理者自身が統制状況を把握し責任を持つ点が際立っている。
現在の位置づけ
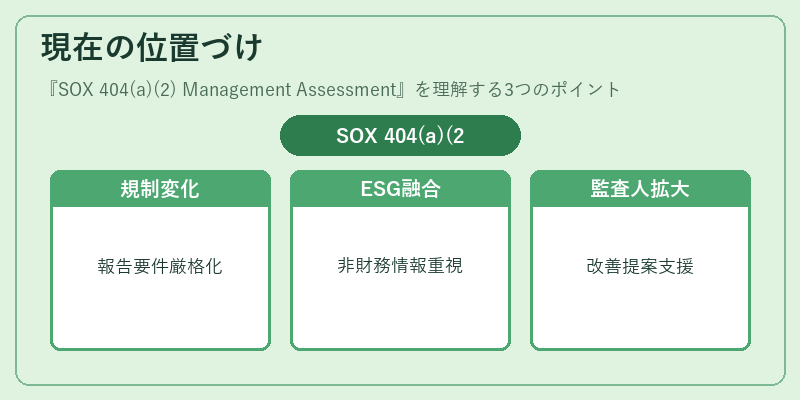
近年、グローバル企業は米国以外でもSOX 404(a)(2)に準じた内部統制評価制度を導入しており、特に上場企業の取締役会や監査委員会で重要な意思決定ツールとして位置付けられている。
- 規制環境の変化:SECは報告要件の厳格化とデジタル化を進め、管理者評価の透明性向上を求めている。
- ESG・統合報告との融合:企業価値創造における非財務情報の重要性が高まる中、内部統制評価はESGリスクの把握と対策にも応用されている。
- 監査人の役割拡大:外部監査人は管理者評価を検証するだけでなく、改善提案やガバナンス強化支援へも注力している。
結果として、SOX 404(a)(2) Management Assessment は、企業内部統制の品質向上と投資家保護を両立させるための不可欠な枠組みとなっており、今後も規制・市場環境の変化に応じて進化し続けることが予測される。
続きを読むには確認が必要です