SOX内部統制監査証言取得手段とは、米国のサーベンス・オクスリー法(SOX法)に基づき、企業が財務報告に対する内部統制(ICFR)の有効性を外部監査人から確認させるために採用する一連の手続きである。
概要
SOX法は2002年に制定され、上場企業の会計不正防止と財務情報の信頼性向上を目的としている。Section 302では経営陣が内部統制の整備状況を表明し、Section 404では外部監査人がその実効性を検証する義務が課せられる。この枠組みの中で「証言取得手段」とは、管理職と監査法人双方が合意した文書化された表明(Management Representation Letter)や監査報告書を通じて、内部統制に関する実態を正式に証言させるプロセスを指す。企業はこの手段を用いて、取締役会・監査委員会へ対外的な説明責任を果たし、株主や市場からの信頼を維持する。
役割と機能
- 法令遵守の証明 – SOX Section 906により、経営陣は内部統制の適正性について監査人とともに正式な表明を行う必要がある。
- リスク管理の可視化 – 監査報告書にはテスト結果や発見事項が記載され、企業内のリスク領域が具体的に示される。
- ガバナンス強化 – 取締役会・監査委員会は証言取得手段を通じて内部統制の実効性を評価し、必要な改善策を指示できる。
- 外部ステークホルダーへの説明責任 – 投資家や規制当局に対して、財務情報が信頼できることを裏付ける資料として機能する。
特徴
- 法的拘束力:管理職の表明は契約上の証言となり、虚偽の場合には刑事責任や民事損害賠償が発生する可能性がある。
- 文書化されたプロセス:代表的な手段として「Management Representation Letter」と監査報告書があり、両者は相互に補完し合う形で内部統制の有効性を示す。
- 双方向の検証:経営陣が表明する内容を監査法人が実務上のテストと照合し、独立した結論を導く点が他の内部統制文書(例:内部監査報告)とは異なる。
- 継続的な更新:年度ごとの再表明と検証が求められ、企業は毎年の財務サイクルに合わせて手続きを行う必要がある。
現在の位置づけ
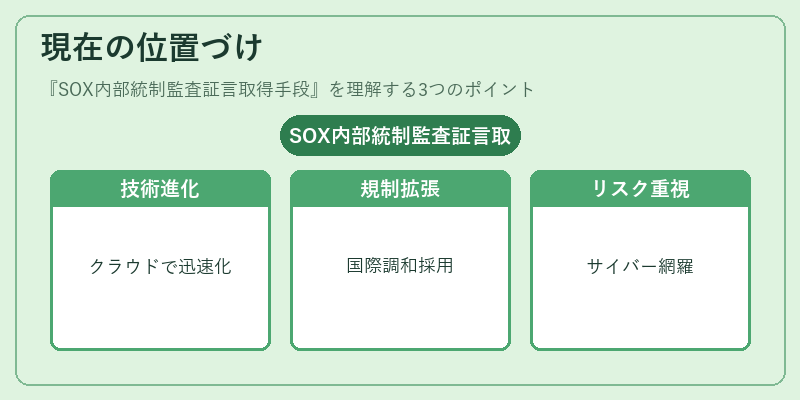
近年ではESG(環境・社会・ガバナンス)情報や統合報告書への関心が高まる中、SOX内部統制監査証言取得手段は単なる法令遵守を超えて企業価値評価に直結する要素となっている。
- 技術的進化:クラウドベースの監査プラットフォームやデータ分析ツールが導入され、内部統制テストの実効性と証拠収集が迅速化している。
- 規制強化:米国以外でも類似する法制度(例:EUの非財務報告指令)が採用される中、国際的な調和を図るためにSOX型手続きが参考モデルとして利用されるケースが増加している。
- リスク管理重視:サイバーセキュリティや情報漏洩など新たなリスク領域が内部統制の対象となり、証言取得手段はそれらを網羅するよう拡張されている。
このように、SOX内部統制監査証言取得手段は、企業ガバナンス構造内で不可欠かつ実務的な役割を担い、法令遵守と市場信頼の両面から企業価値向上へ寄与している。
続きを読むには確認が必要です