オープンバンキングAPIバージョニングとは、金融機関が提供するオープンバンキングAPIの異なるリリースを管理・識別するための仕組みである。
概要
PSD2(ユーロ圏)や日本の銀行業法改正により、第三者サービスプロバイダーは金融機関のデータへのアクセス権を取得できるようになった。APIが標準化されつつある中で、仕様変更や追加機能の導入は不可欠だが、同時に既存の統合を破壊しないことも重要である。そこで生まれたのがAPIバージョニングであり、各エンドポイント・スキーマ・認証フロー等の変更点を明示的に区分することで、開発者と金融機関双方のリスク管理を可能にした。バージョン番号は通常「major.minor.patch」の形式で表され、互換性や機能追加の度合いを一目で把握できる。
役割と機能
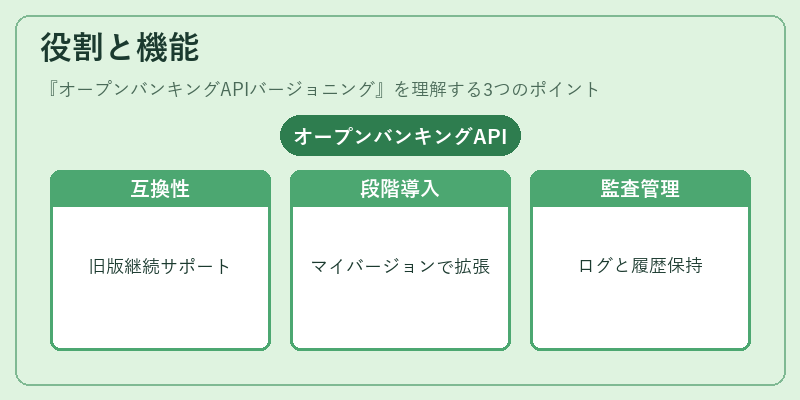
オープンバンキングAPIバージョニングは、以下のような場面で活用される。
1. 後方互換性の確保 – 新しいバージョンがリリースされた際に、旧バージョンを継続的にサポートすることで、既存アプリケーションへの影響を最小化できる。
2. 段階的導入 – 主要な機能追加やセキュリティ強化をマイナーバージョンで実施し、開発者が必要に応じてアップグレードできるようにする。
3. 監査・コンプライアンス – バージョンごとのログと変更履歴を保持することで、規制当局への報告や内部監査の際に証拠として利用できる。
4. テスト環境管理 – スタンディングAPI(sandbox)と本番APIを同時に運用しつつ、バージョンごとに切り替え可能な構成で開発・検証が行える。
特徴
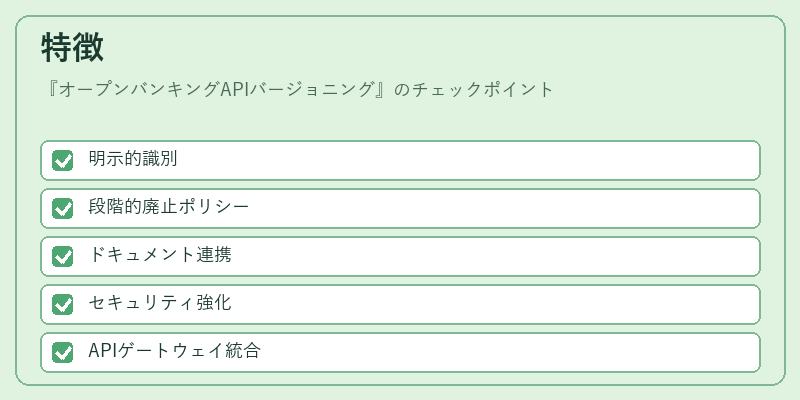
- 明示的識別
バージョン番号はURIやHTTPヘッダー(例:Accept: application/vnd.bank.v2+json)で指定され、クライアントとサーバー間の契約を明確化する。 - 段階的廃止ポリシー
バージョンごとの有効期限を設けることで、開発者に対してアップグレードのタイムラインを提示し、サービス停止時期を予測可能にする。 - ドキュメント連携
OpenAPI Specification(OAS)やSwaggerと組み合わせてバージョン別に文書化されるため、自動生成されたSDKやテストケースの作成が容易になる。 - セキュリティ強化
新しい認証方式(例:OAuth 2.0 + PKCE)の導入をメジャーバージョンで行い、旧バージョンは既存のTLS/SSL設定で維持することで、セキュリティアップデートと互換性保持を両立できる。 - APIゲートウェイ統合
API管理プラットフォームがバージョンごとのルーティングやレート制限を自動化し、運用コストの削減に寄与する。
現在の位置づけ
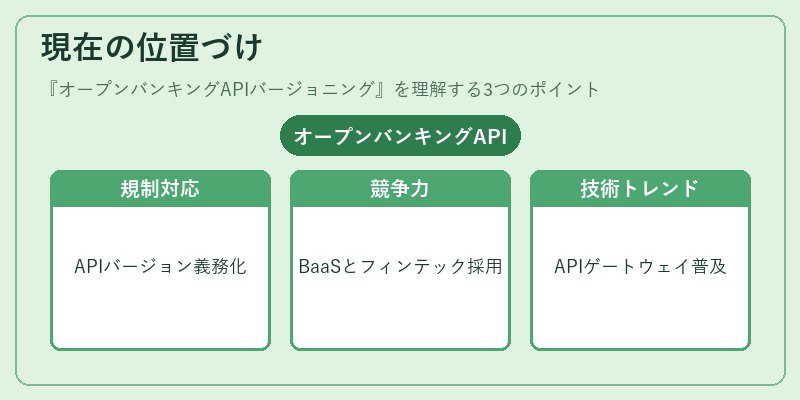
オープンバンキングAPIバージョニングは、金融機関のデジタルトランスフォーメーション戦略の中核要素として位置付けられている。
- 規制対応:EUではPSD2により、金融機関は「安全性・透明性」を確保するためにAPIバージョニングを義務化しており、日本でもFSAがガイドラインで推奨している。
- 市場競争力:BaaS(Banking-as-a-Service)プロバイダーやフィンテックスタートアップは、迅速な機能拡張と同時に既存顧客の保護を両立させるために、堅牢なバージョニング戦略を採用している。
- 技術トレンド:APIゲートウェイやサービスメッシュが普及しつつある中で、マイクロサービス化された金融インフラは「API-first」設計と共にバージョン管理を不可欠な要素としている。
- 将来展望:AIによる自動変更検出や、機械可読の変化ログ生成ツールが登場し、バージョニングプロセスの効率化が期待されている。また、オープンソースAPI仕様の標準化により、国際的な相互運用性がさらに高まる見込みである。
続きを読むには確認が必要です