リスク・コンプライアンス統合とは、企業が財務的及び非財務的リスクと法令遵守の要件を一元的に管理し、それらを意思決定や報告プロセスに組み込む枠組みである。
概要
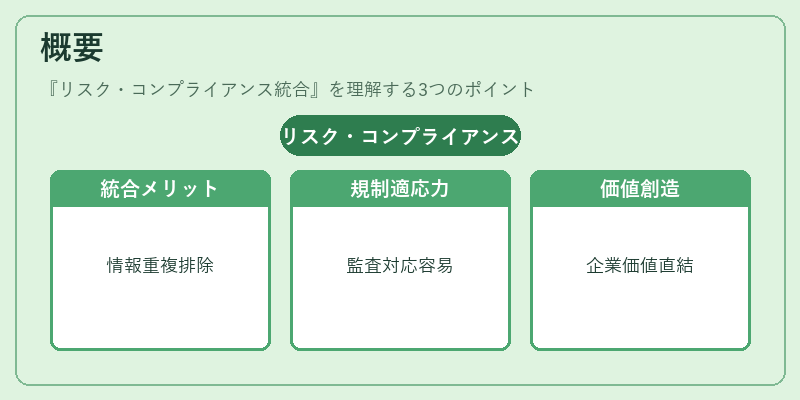
近年の規制強化とグローバルな投資家要求の高まりに伴い、企業はリスクマネジメント(ERM)とコンプライアンスを分離して運用する従来モデルから脱却した。国際的な統制フレームワーク(ISO 31000、COSO ERMなど)が示すように、リスク情報の一元化は内部統制の質向上と外部監査への対応を容易にし、企業価値創造に直結する。従来のリスク管理が主に財務指標や投資判断に限定されていた点に対し、コンプライアンスは法令遵守・倫理的行動規範に焦点を当てていたため、両者を統合することで情報の重複排除と意思決定速度の向上が期待できる。
役割と機能
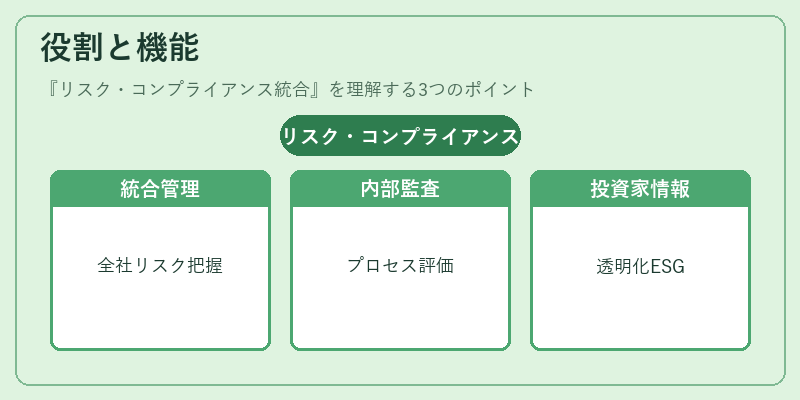
リスク・コンプライアンス統合は、以下のような場面で活用される。
- 取締役会・監査委員会:統合ダッシュボードを通じて全社的リスク状況を把握し、経営方針に反映する。
- 内部監査部門:リスクとコンプライアンスの両軸で業務プロセスを評価し、一貫した改善策を提案。
- 投資家・株主:統合報告書やESG情報により、企業の持続可能性と法令遵守状況を透明化。
さらに、リスクイベント発生時にはコンプライアンス違反の早期検知が可能となり、被害拡大防止につながる。
特徴
| 要素 | 説明 |
|---|---|
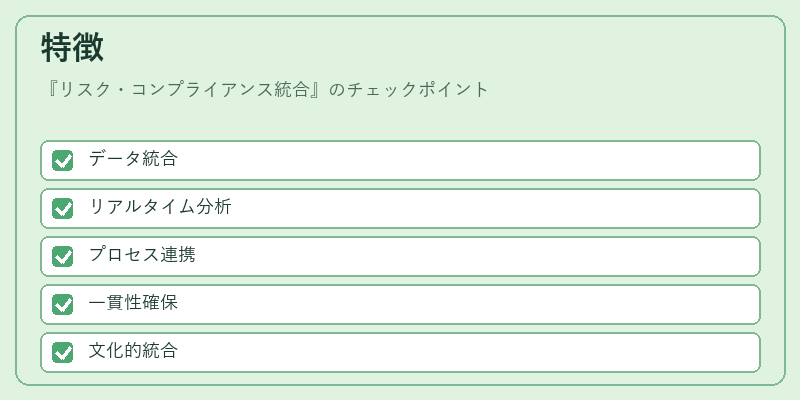
| データ統合 | リスク情報と法令遵守情報を共通データベースで管理し、リアルタイム分析が可能。 |
| プロセス連携 | 監査・内部統制フローとコンプライアンス手続きが相互に参照されることで、一貫性を確保。 |
| 文化的統合 | 組織全体でリスク意識と倫理観を共有し、意思決定の透明性を高める。 |
これらは、従来の分散型管理では実現しにくい「情報サイロ」の解消と意思決定プロセスの効率化をもたらす。
現在の位置づけ
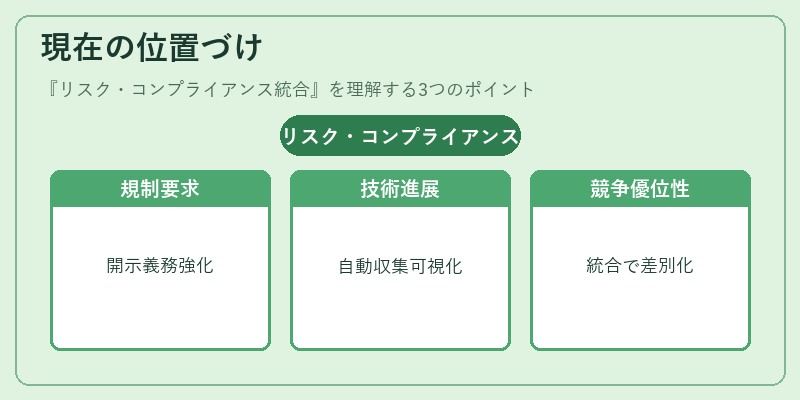
現在、リスク・コンプライアンス統合はESG(環境・社会・ガバナンス)評価や統合報告書作成に不可欠な要素となっている。EUのCSRD(Corporate Sustainability Reporting Directive)や米国のDodd‑Frank法改正など、規制当局が企業に対しリスク情報とコンプライアンス情報の開示を求める動きが強まっており、統合管理は法的遵守だけでなく投資判断材料としても重要視されている。加えて、データ分析・AI技術の進展により、大量のリスク・コンプライアンス情報を自動収集・可視化するプラットフォームが普及し、統合実装のハードルは低下している。企業はこれらのトレンドを踏まえ、組織構造やIT基盤を再設計しつつ、リスク・コンプライアンス統合を競争優位性の源泉として位置づけている。
続きを読むには確認が必要です