SOX内部統制監査証言評価基準-2とは、米国のサーベンス・オックスリー法(SOX)の下で、企業が内部統制に関する監査証言を評価する際に適用される具体的な手続きと判断基準を示す文書である。
概要
SOX-2は、2002年のサーベンス・オックスリー法施行後、米国証券取引委員会(SEC)と公認会計士協会(AICPA)が共同で策定した内部統制監査手続きに関する指針の一部である。主目的は、上場企業が財務報告に対して設置した内部統制が実効的かつ信頼性を保っていることを外部監査人が検証しやすくすることである。SOX-2は、管理層の内部統制に関する証言(Management Assertion)と、監査人が取得した監査証拠との整合性を評価するフレームワークを提供し、企業が財務報告プロセス全体でリスクを適切に把握・管理しているかを定量的に測定できるよう設計されている。従来のSOX-1では主に統制設計と実施状況の概要を示したが、SOX-2は証言評価の具体化に重点を置き、監査人が管理層の主張を裏付ける証拠をどのように検討すべきかを詳細に指示している。
役割と機能
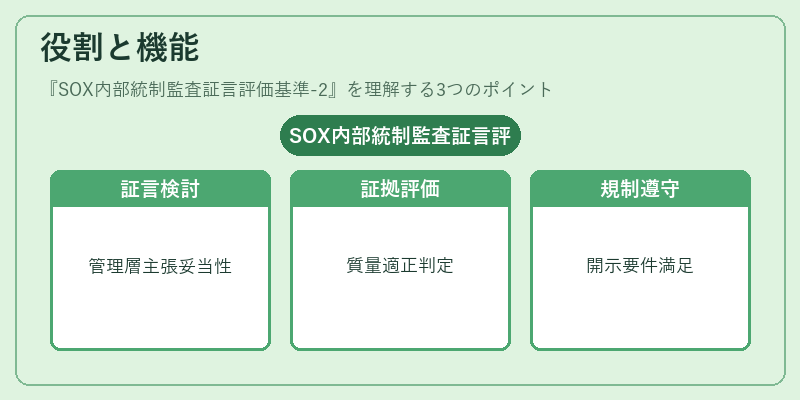
SOX-2は外部監査人の作業手順として不可欠であり、以下の場面で活用される。
1. 管理層証言の妥当性検討:監査人は管理層が提示する内部統制に関する主張(例:リスク評価の適切さ、コントロール実装の完全性)を、取得した証拠と照合し、合理的な根拠があるか判断する。
2. 監査証拠の質・量評価:SOX-2は証拠の種類(文書、観察、再計算等)やサンプルサイズ、手続き頻度を定義し、十分性と適切性が確保されているかを測る指標を提供する。
3. 監査意見への影響:内部統制に関する証言評価の結果は、財務報告の正当性に対する監査人の結論(例:内部統制が適切であると認められるか否か)へ直接反映される。
4. 規制遵守の確認:SECや証券取引所への開示要件を満たすため、SOX-2に基づく評価は企業のコンプライアンス報告書(Form 10-K, 10-Q)で必須とされる。
特徴
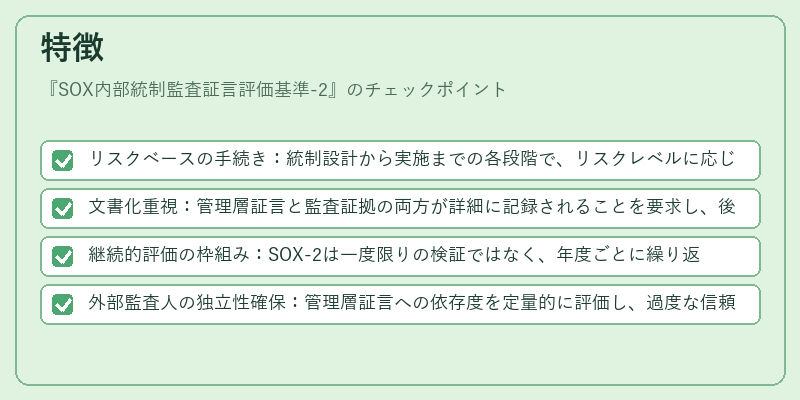
- リスクベースの手続き:統制設計から実施までの各段階で、リスクレベルに応じた証拠取得量を定めている。
- 文書化重視:管理層証言と監査証拠の両方が詳細に記録されることを要求し、後続検証や内部監査への情報連携を容易にする。
- 継続的評価の枠組み:SOX-2は一度限りの検証ではなく、年度ごとに繰り返すことで統制環境の変化を追跡できるよう設計されている。
- 外部監査人の独立性確保:管理層証言への依存度を定量的に評価し、過度な信頼を避けるメカニズムが組み込まれている。
現在の位置づけ
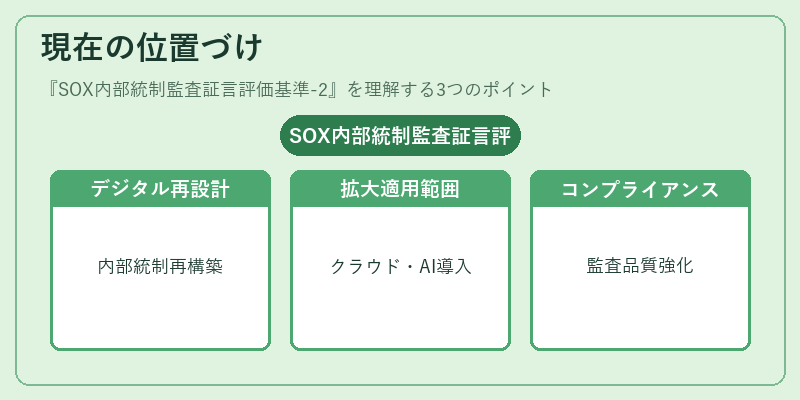
近年、企業はデジタル化と自動化によって内部統制プロセスを再設計しており、SOX-2はその評価基準として依然重要である。特に、クラウドベースの会計システムやAI監査ツールが普及する中で、証拠取得手段が多様化しつつあるため、SOX-2の適用範囲は拡大している。また、日本企業でも米国上場を目指すケースが増え、SOX-2に準じた内部統制フレームワークを構築する動きが顕著である。さらに、SECによる監査人の業務品質評価(Audit Quality Assessment)や、証券取引所の定期的な監査レビューが強化される中、SOX-2は企業にとってコンプライアンスリスク管理の中心的役割を担い続けている。
続きを読むには確認が必要です