ステークホルダー・リスク管理フレームワークとは、企業が株主・従業員・顧客・取引先・社会など多様な利害関係者(ステークホルダー)の期待と影響を統合的に評価し、組織の持続可能性を確保するためのガバナンス構造である。
目次
概要
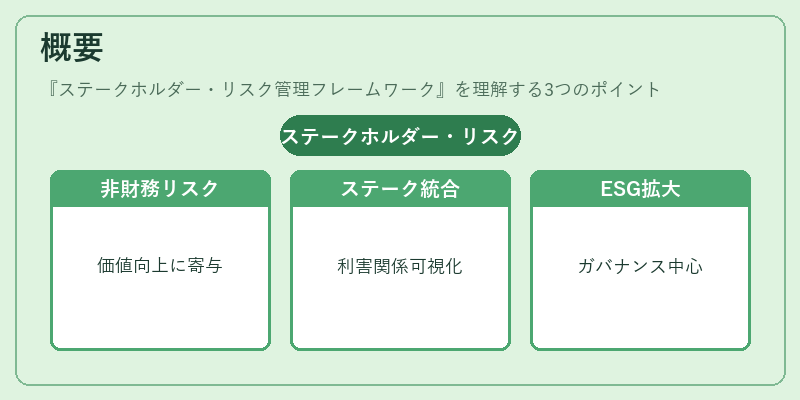
企業価値向上と長期的リスク回避を両立させるため、従来の財務指標だけでは測れない非財務的リスクを体系化した。ステークホルダー理論(経営者が株主以外の利害関係者とも対等に向き合うべきという考え)とリスク管理手法を結びつけ、企業活動全体で「誰への影響」を可視化する枠組みとして確立された。近年のサステナビリティ重視やESG投資の拡大に伴い、コーポレートガバナンスの中心テーマとなっている。
役割と機能
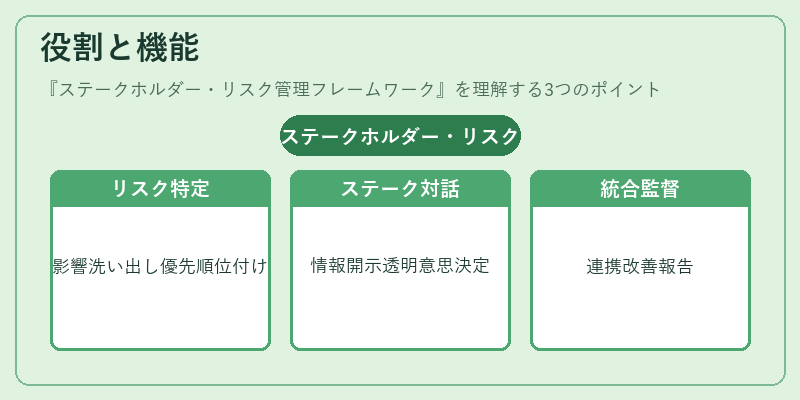
- リスク特定・評価:事業戦略、オペレーション、サプライチェーン、規制環境などからステークホルダーに与える潜在的影響を洗い出し、重要度や発生確率で優先順位付けする。
- 対話と情報開示:株主提案権行使の前段階として取締役会への意見収集、従業員満足度調査、顧客フィードバックを定期的に実施し、透明性ある意思決定プロセスを構築する。
- 統合監督体制:指名委員会・監査役会・リスク管理委員会が連携し、フレームワークの運用状況と改善策を検討。親会社と連結子会社間で情報共有メカニズムを整備し、グループ全体で一貫したリスク対応を実現する。
- 報告・評価:統合報告書やESG開示において、定量指標(例:従業員離職率、顧客満足度)と定性情報(ステークホルダーの期待変化)を組み合わせ、企業価値への影響を説明する。
特徴
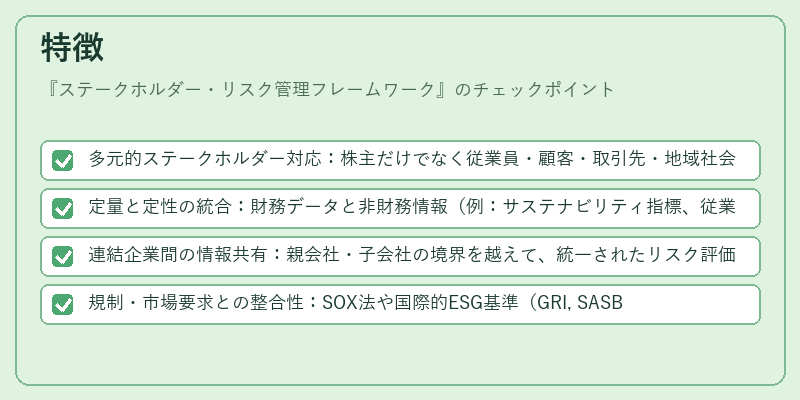
- 多元的ステークホルダー対応:株主だけでなく従業員・顧客・取引先・地域社会など、相互に関連し合う複数の主体を同時に評価。
- 定量と定性の統合:財務データと非財務情報(例:サステナビリティ指標、従業員アンケート)を組み合わせることで、リスクの全体像を把握。
- 連結企業間の情報共有:親会社・子会社の境界を越えて、統一されたリスク評価基準と報告フォーマットを適用。
- 規制・市場要求との整合性:SOX法や国際的ESG基準(GRI, SASB)に対応しつつ、企業独自のガバナンス構造に組み込む点が他のリスク管理手法と差別化される。
現在の位置づけ
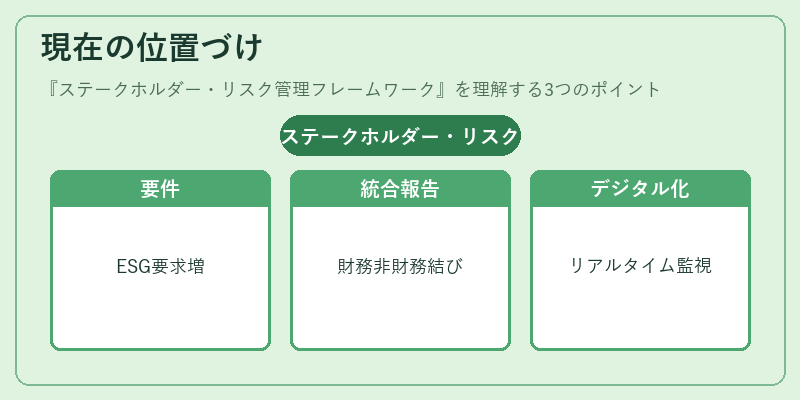
ステークホルダー・リスク管理フレームワークは、ESG投資家や規制当局からの要求が高まる中で不可欠な要素となっている。統合報告書においては、財務情報と非財務情報を結びつけた「価値創造」の説明が必須化されており、このフレームワークがその基盤を提供する。さらに、企業の敵対的買収防衛策やスチュワードシップコードとの相互作用により、取締役会の意思決定プロセスにリスク評価を組み込み、株主価値とステークホルダー価値のバランスを図る。近年はデジタルトランスフォーメーションによる情報収集・分析手法が進化し、リアルタイムでリスクをモニタリングできるようになっているため、フレームワーク自体も継続的にアップデートされている。
×
続きを読むには確認が必要です