コントロールリスクとは、企業が設置した内部統制やガバナンス体制が、財務報告の誤謬や不正を防止・検知できない状態である。
概要
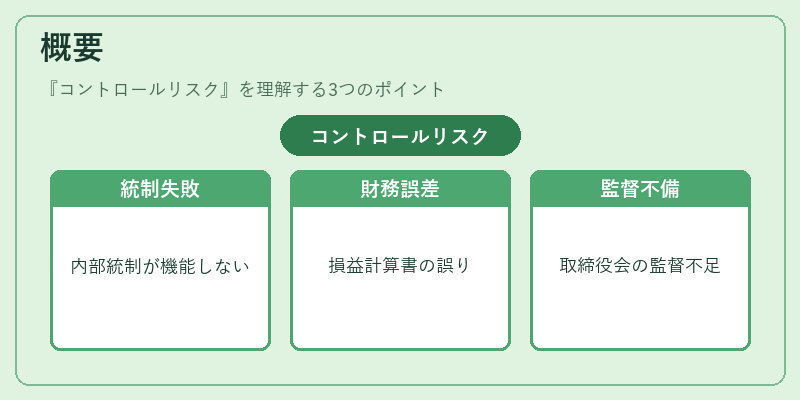
企業は株主や投資家に対して信頼性の高い情報を提供する義務があります。コントロールリスクは、その信頼性を担保する内部統制が機能しないことによるリスクです。制度的には、SOX法(米国)や日本の企業会計基準における「内部統制報告書」などで定義されているように、経営陣と取締役会が設計・運用する監督機能が適切に働かない場合を指します。コントロールリスクは、財務諸表の誤りだけでなく、コンプライアンス違反や不正行為の発生リスクとしても捉えられます。
役割と機能
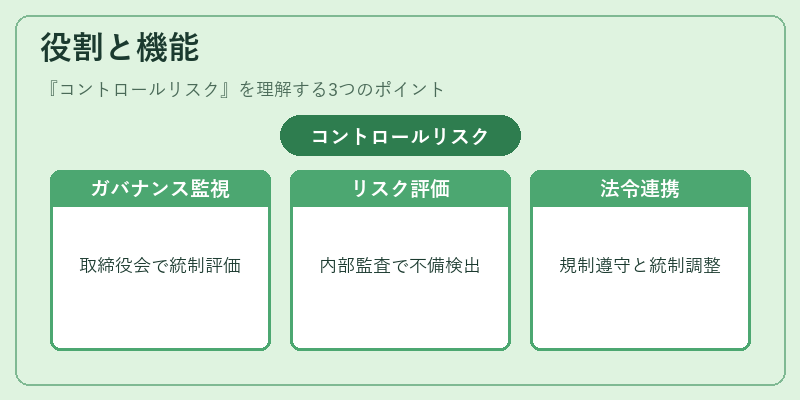
企業のガバナンス構造においてコントロールリスクは、以下のような場面で重要性を持つ。
1. 取締役会・監査委員会:内部統制の設計・評価を監督し、適正な報告体制が整っているかを確認する。
2. 社外取締役:独立した視点からリスク管理プロセスを検証し、経営陣の判断に対するチェック機能を果たす。
3. 内部監査部門:統制環境の実効性を評価し、不備があれば改善策を提案する。
4. コンプライアンス部門:法令遵守と内部統制の連携を図り、規制違反リスクを低減させる。
5. 株主提案権・委任状勧誘:投資家が企業運営に対して監督的な役割を行う際、コントロールリスクの把握は重要となる。
これらの機能は、財務報告の正確性と透明性を担保し、投資判断や資本市場の安定化に寄与する。
特徴
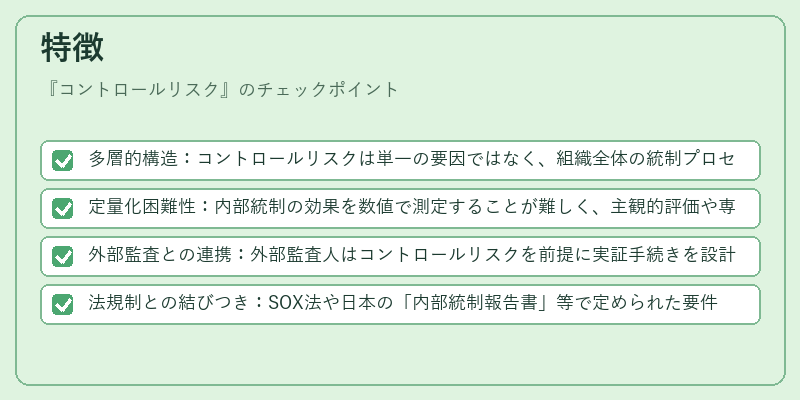
- 多層的構造:コントロールリスクは単一の要因ではなく、組織全体の統制プロセス(計画・実行・監視)で形成される。
- 定量化困難性:内部統制の効果を数値で測定することが難しく、主観的評価や専門家の判断に依存する。
- 外部監査との連携:外部監査人はコントロールリスクを前提に実証手続きを設計し、内部統制の信頼性を検証する。
- 法規制との結びつき:SOX法や日本の「内部統制報告書」等で定められた要件が、企業に対してコントロールリスク管理義務を課す。
これらの特徴は、他のリスク(市場リスク・信用リスク)と区別される点として重要である。
現在の位置づけ
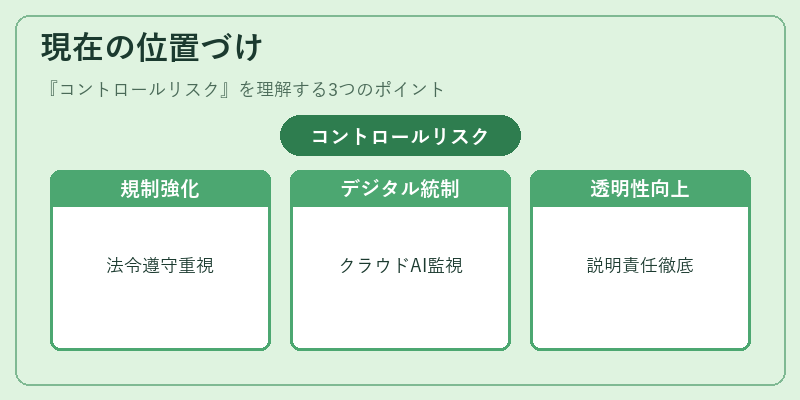
近年、グローバルな規制強化やデジタル化に伴い、コントロールリスク管理はさらに重要性を増している。企業はクラウドサービスやAIによる自動化を取り入れつつも、内部統制の設計と監視を徹底する必要がある。また、スチュワードシップコードや統合報告書(IR)において、持続可能性情報の信頼性確保もコントロールリスクの一環として扱われる。さらに、親会社・連結子会社間での統制整合性が求められ、グループ全体のリスク管理体制が重要視されている。これに伴い、監査役会や取締役会は定期的な内部統制評価を義務化し、透明性と説明責任を高める動きが続いている。
続きを読むには確認が必要です