統制リスク評価とは、組織の内部統制体系における欠陥や不備が業務遂行や報告に与える潜在的影響を定量的・定性的に測定し、改善策を導き出すプロセスである。
目次
概要
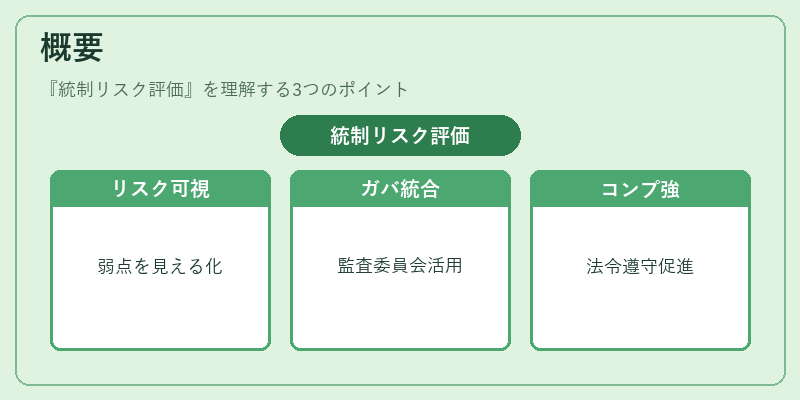
企業が財務情報の信頼性や法令遵守を確保するためには、内部統制が不可欠である。統制リスク評価は、その統制環境全体を俯瞰し、どの統制が機能していないか、または不十分であるかを特定することで、組織内の弱点を可視化する手段である。
このプロセスは、企業ガバナンスの基本要素として位置づけられ、監査役会や取締役会がリスクマネジメント体制を整備・維持する際に不可欠となっている。統制リスク評価は、財務報告の正確性だけでなく、業務プロセス全般の効率化やコンプライアンス遵守にも寄与する。
役割と機能
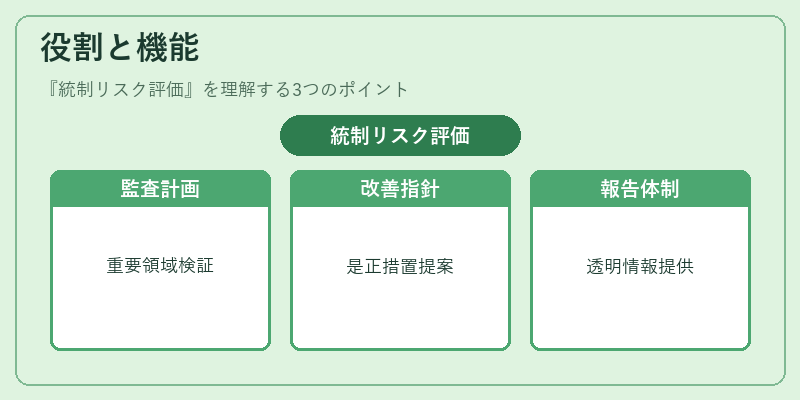
- 監査計画の基礎 – 外部監査人は統制リスク評価を踏まえて、重要性の高い領域に対して詳細な検証を行う。
- 内部統制改善の指針 – 統制リスクが高いと判定されたプロセスに対し、具体的な是正措置や監督体制の強化策を提案する。
- 取締役会・委員会への報告 – 統制リスク評価結果は指名委員会や監査役会で議論され、経営陣に対して透明性の高い情報提供が行われる。
- 規制遵守の証明 – SOX法や金融庁の内部統制ガイドラインに準拠した評価を実施することで、法的リスクを低減し、外部ステークホルダーへの信頼性を確保する。
特徴
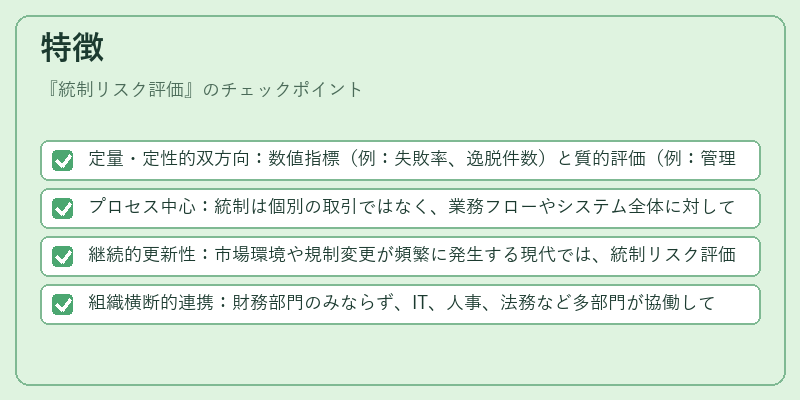
- 定量・定性的双方向:数値指標(例:失敗率、逸脱件数)と質的評価(例:管理者の判断基準)を組み合わせることで、リスクの全体像を把握できる。
- プロセス中心:統制は個別の取引ではなく、業務フローやシステム全体に対して設計・運用されているため、評価も同様にプロセス単位で行われる。
- 継続的更新性:市場環境や規制変更が頻繁に発生する現代では、統制リスク評価は定期的(四半期・年次)に実施され、最新の情報を反映させる必要がある。
- 組織横断的連携:財務部門のみならず、IT、人事、法務など多部門が協働してリスク評価を行うことで、統制の抜け穴を最小化する。
現在の位置づけ
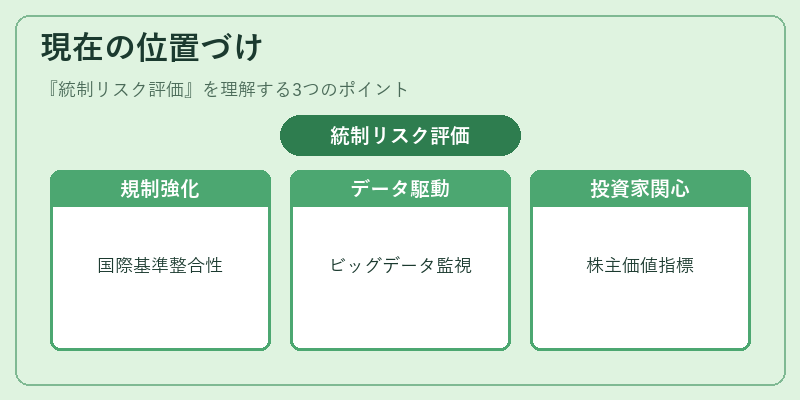
近年のデジタル化とグローバル化に伴い、内部統制は単なる会計処理の枠を超えて、サプライチェーン管理やサイバーセキュリティ、ESG(環境・社会・ガバナンス)情報開示まで拡張されている。
- 規制強化:多国籍企業では各国の法令に合わせた統制設計が求められ、統制リスク評価は国際的な基準(IFRS、GAAP)との整合性を確保する鍵となる。
- データ駆動型手法:ビッグデータ解析や機械学習を活用したリアルタイム監視が進展し、統制リスク評価の精度と速度が向上している。
- 投資家・株主の関心増大:統制リスク評価結果は企業価値に直結する情報として、投資判断や株主提案権行使時の重要指標となっている。
このように、統制リスク評価は組織の持続可能な成長とガバナンスの透明性を支える中核的機能であり、今後も規制・技術環境の変化に応じて進化し続けることが期待される。
×
続きを読むには確認が必要です
おすすめ情報×
関連記事