統制リスク評価チェックリストとは、組織内の業務プロセスや内部統制に潜むリスクを特定・評価するために用いられる標準化された項目群である。
目次
概要
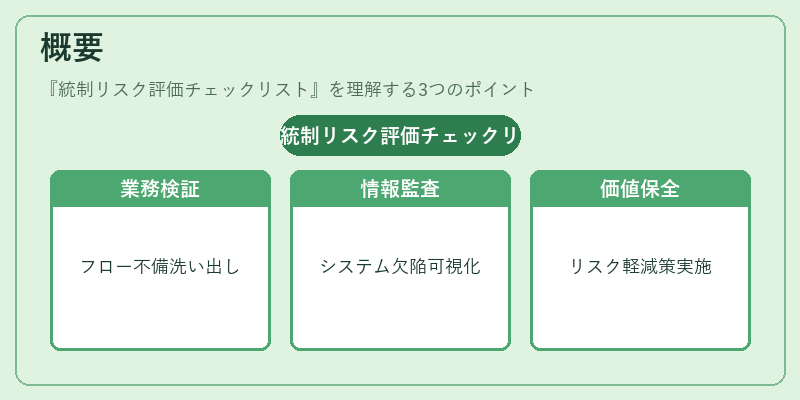
統制リスク評価チェックリストは、コーポレートガバナンスの枠組み内で、業務フローや情報システムにおける不備を体系的に洗い出す手法として確立された。監査役会や指名委員会が定期的に実施し、内部統制の抜け穴を可視化することで、企業価値の保全とリスク軽減を図る。
役割と機能
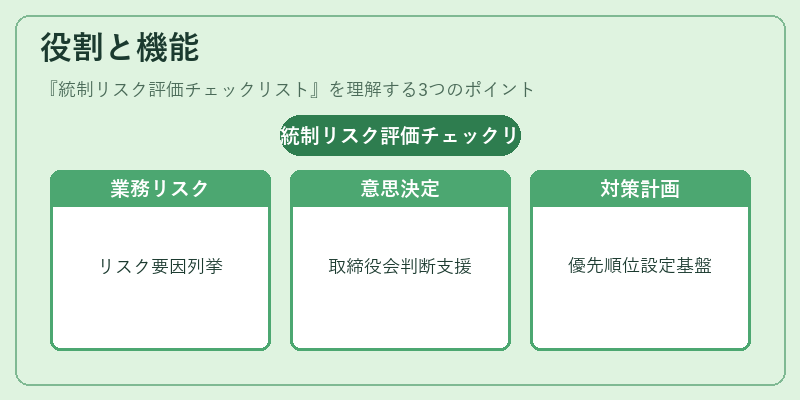
チェックリストは、業務プロセスごとのリスク要因を項目化し、評価者が定量的・定性的に判断できるよう設計されている。具体的には、取締役会の意思決定過程、資金管理、情報システムコントロール、外部監査への対応など、多岐にわたる領域を網羅する。評価結果はリスクマトリクスへ反映され、経営層が優先順位を設定し対策計画を立案する基盤となる。
特徴
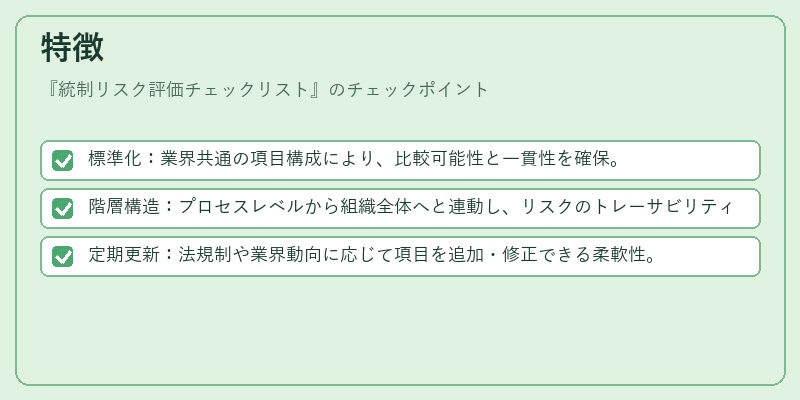
- 標準化:業界共通の項目構成により、比較可能性と一貫性を確保。
- 階層構造:プロセスレベルから組織全体へと連動し、リスクのトレーサビリティが実現。
- 定期更新:法規制や業界動向に応じて項目を追加・修正できる柔軟性。
これらは、SOX法やスチュワードシップコードなど外部基準と連携しつつ、内部統制の実効性を高めるために設計された。
現在の位置づけ
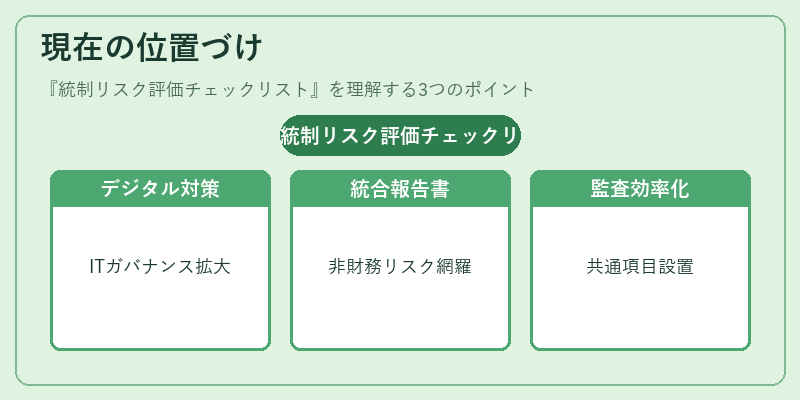
近年、デジタルトランスフォーメーションが進む中で情報セキュリティやサイバーリスクへの対応が不可欠となり、チェックリストはITガバナンス領域へも拡大している。さらに、統合報告書の作成時には財務リスクだけでなく非財務リスクを網羅する必要性が高まっており、企業は総合的な統制評価手法としてチェックリストを活用している。また、親会社・連結子会社間の統制整備に関しても、共通項目を設けることで統一感を持たせ、監査効率の向上が期待されている。
×
続きを読むには確認が必要です