危機管理計画とは、企業が予測されるまたは発生し得る重大なリスクに対して事前に策定する一連の方針・手順を指す。
概要
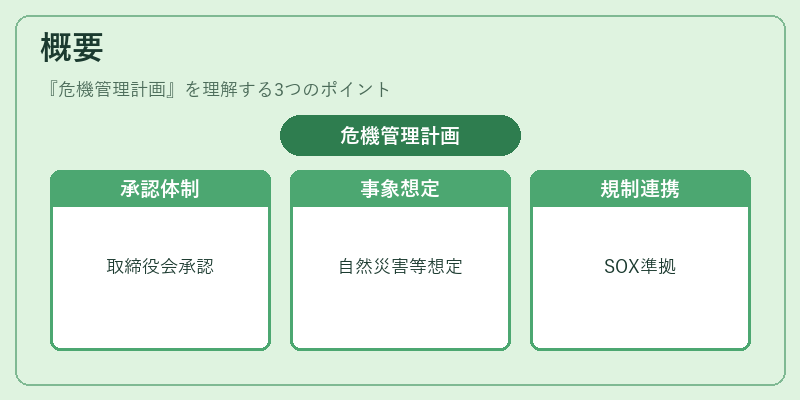
危機管理計画(Crisis Management Plan, CMP)は、社外取締役や監査役会、指名委員会が企業ガバナンス体制内で認可し実行する文書化された枠組みである。主に自然災害・テロリズム・サイバー攻撃・製品リコール・財務不正などの突発的事象を想定し、組織全体が統一した対応策を迅速かつ効果的に実施できるよう設計されている。企業は内部統制やコンプライアンスと連携させ、SOX法(米国)等の規制要件に準拠することで、株主価値保全と信頼維持を図る。
役割と機能
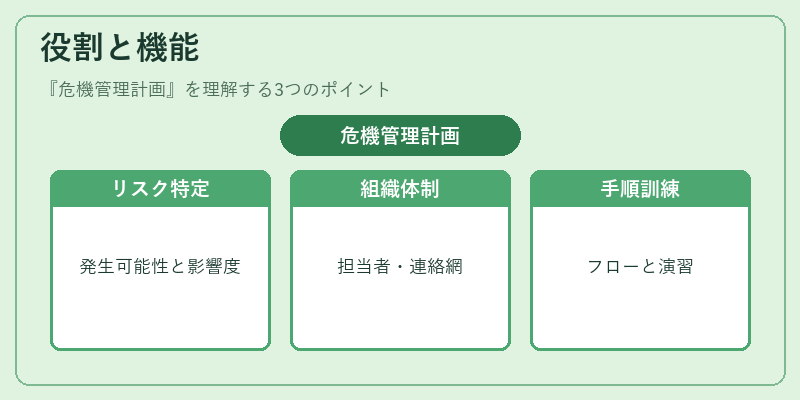
危機管理計画は以下のような機能を果たす。
- リスク特定・評価 – 発生可能性と影響度に応じてリスクを分類し、優先順位を設定する。
- 組織体制構築 – 事業継続担当者や緊急連絡網、外部専門家(法務・広報・IT)との協議体を設置。
- 手順策定 – 各リスクに対する具体的な対応フローと責任分担を明文化。
- 訓練・演習 – 定期的にシミュレーションを実施し、従業員の認識向上と手順改善を図る。
- 情報開示 – スチュワードシップコードや統合報告書で株主へ透明性を提供し、信頼を維持する。
これらは社外取締役会や監査役会の監督下に置かれ、企業が敵対的買収防衛策や委任状勧誘といったリスクマネジメント全体と統合される。
特徴
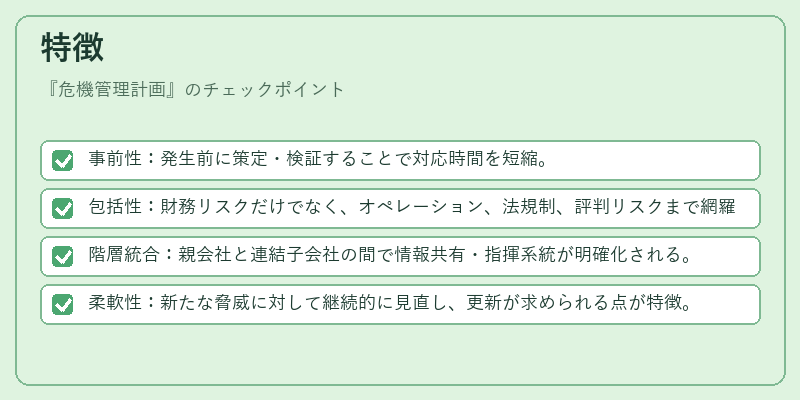
- 事前性:発生前に策定・検証することで対応時間を短縮。
- 包括性:財務リスクだけでなく、オペレーション、法規制、評判リスクまで網羅。
- 階層統合:親会社と連結子会社の間で情報共有・指揮系統が明確化される。
- 柔軟性:新たな脅威に対して継続的に見直し、更新が求められる点が特徴。
上記は他のリスク管理手法(内部統制、コンプライアンス)と重複する部分もあるが、危機発生時の即応性を最優先に設計されている点で差別化される。
現在の位置づけ
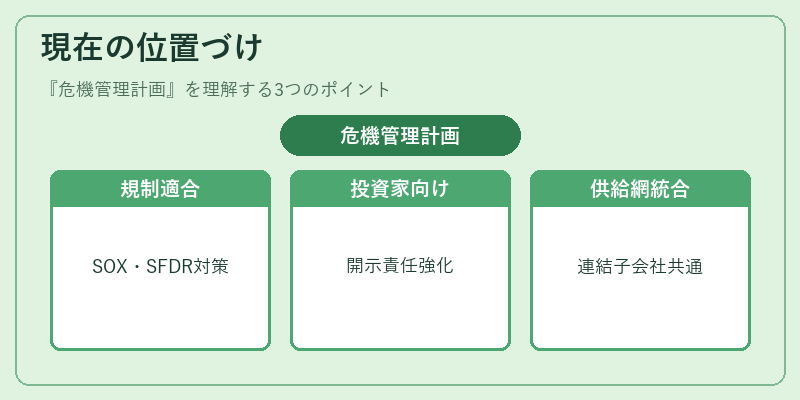
近年、サイバー攻撃や環境・社会的リスクの増大に伴い、危機管理計画は企業ガバナンスの不可欠項目となっている。多くの上場企業が統合報告書でCMPを開示し、投資家への説明責任を果たしている。また、SOX法やEUのサステナビリティ・レポーティング指針(SFDR)等の規制強化により、計画策定・実行がコンプライアンス評価の対象となるケースが増加。さらに、親会社と連結子会社間での統一的な危機対応体制構築は、グローバルサプライチェーンのリスク管理として重要視されている。
総じて、危機管理計画は企業価値を守るための戦略的枠組みとして位置づけられ、社外取締役や監査役会がその策定・実行を監督することで、ガバナンス全体の信頼性向上に寄与している。
続きを読むには確認が必要です