オープンバンキングAPIライフサイクルとは、金融機関が提供するオープンバンキングAPIを設計・開発・運用・廃止までの一連のプロセスである。
概要
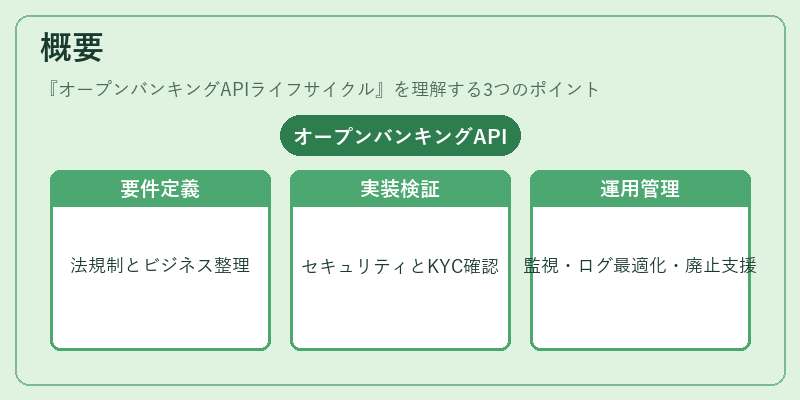
オープンバンキングAPIライフサイクルは、規制(PSD2等)や市場ニーズに応じて銀行が顧客データや決済機能を外部開発者へ安全に提供するための枠組みである。初期段階ではビジネス要件と法的義務を整理し、API設計基準(REST, OpenAPI Specification)を策定する。次に実装・テストフェーズでセキュリティ制御(OAuth 2.0, OpenID Connect)、KYC/AML検証、PCI DSS要件への適合性を確認し、認可・認証フローの整備を行う。運用段階では監視とログ管理、パフォーマンス最適化が求められ、バージョン管理により後方互換性を保ちつつ機能追加や改善を継続する。最後にAPIの廃止(deprecation)時には利用者への通知・移行支援を実施し、データ保持とセキュリティ確保を徹底する。
役割と機能
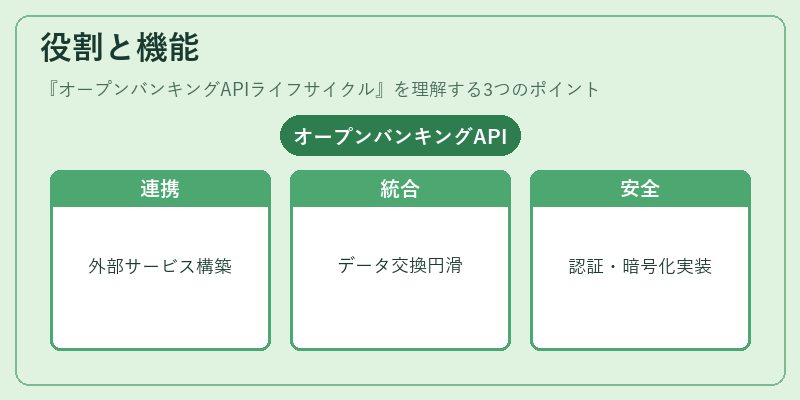
オープンバンキングAPIライフサイクルは、金融サービスのデジタルトランスフォーメーションに不可欠である。主な役割は以下の通りである。
1. 第三者プロバイダー(TPP)連携:銀行が保持する顧客情報や決済機能を安全に外部へ提供し、フィンテック企業が新規サービスを構築できるようにする。
2. データ統合と相互運用性:標準化されたAPI仕様により、異なるプラットフォーム間でのデータ交換がスムーズになる。
3. セキュリティ・コンプライアンス保証:認証・認可フロー、暗号化、KYC/AMLチェックを組み込み、規制遵守と顧客保護を実現する。
4. 運用効率化:自動テストやCI/CDパイプラインの導入により、新機能追加・修正が迅速かつ安全に行えるようになる。
特徴
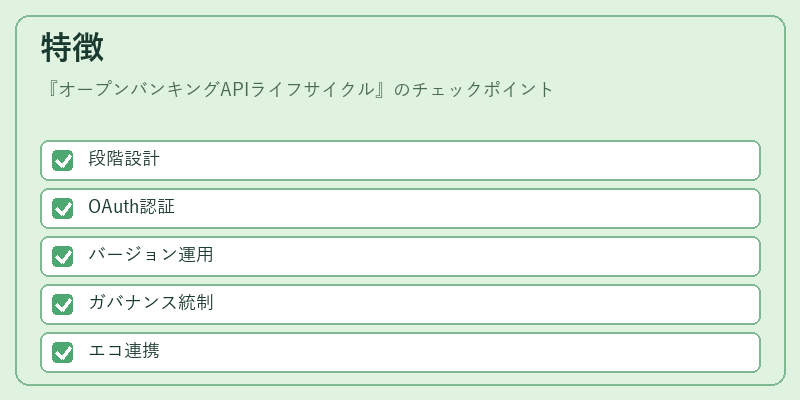
| 特色 | 説明 |
|---|---|
| 段階的設計 | 要件定義 → API設計 → 実装 → テスト → 本番投入というフェーズを明確化し、リスク管理を徹底する。 |
| セキュリティ重視 | OAuth 2.0やOpenID Connectで認証・承認を実装し、トークンベースのアクセス制御を採用。さらにPCI DSSに準拠した暗号化と監査ログが必須。 |
| バージョニング戦略 | APIは複数バージョンを同時運用できるよう設計され、既存利用者への影響を最小限に抑える。 |
| ガバナンスフレームワーク | 変更管理・承認プロセスを統制し、APIの品質とコンプライアンスを継続的に監視する。 |
| エコシステム連携 | BaaS(Banking as a Service)やeウォレット、モバイル決済など他サービスとの統合が容易になるよう設計される。 |
現在の位置づけ
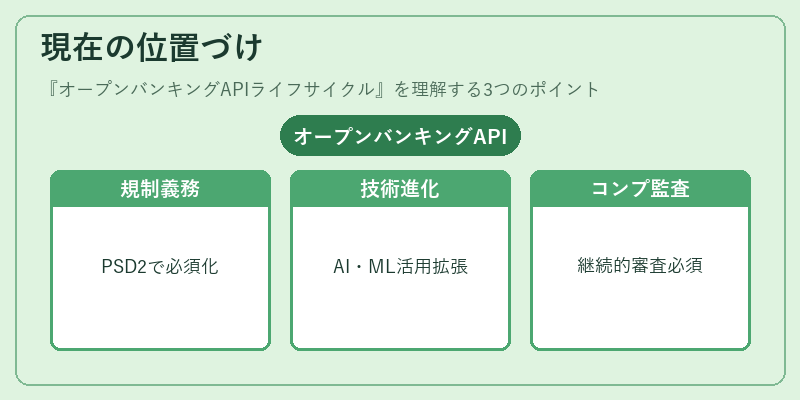
オープンバンキングAPIライフサイクルは、金融業界全体においてデジタルイノベーションを加速させる中核技術となっている。EUではPSD2による義務化が進み、英国や日本でも同様の規制が導入されているため、多くの銀行がAPI管理プラットフォーム(API Gateways)と統合されたライフサイクル管理ツールを採用している。さらに、フィンテック企業はBaaSプロバイダーとして自社のAPIを提供し、顧客体験を向上させるケースが増加している。
近年では、AIや機械学習を活用したリスク評価・不正検知の統合、トークナイゼーション技術によるデータ保護強化、そしてマルチチャネルAPI(QRコード決済、モバイルウォレット)への拡張が進んでいる。規制側では、AML/KYC要件の厳格化やデータプライバシー法の更新に伴い、API設計・運用プロセスの見直しが求められており、各金融機関は継続的なコンプライアンス監査を実施している。
続きを読むには確認が必要です
関連記事