リスクベースド・アプローチとは、金融機関やフィンテック事業者が取引や顧客に伴うリスクを定量的・定性的に評価し、その結果に応じて対策の強度や監視頻度を調整する手法である。
概要
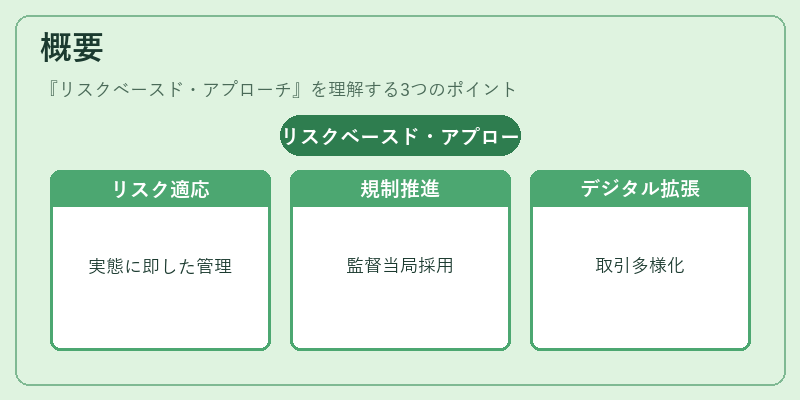
リスクベースド・アプローチは、従来の一律規制から脱却し、リスクの実態に即した柔軟な管理体制を構築するために登場した。金融庁や欧州連合など多くの監督当局が、バンキング・セーフガード(Basel III)やPSD2、KYC/AML規制といった枠組みで採用を推奨している。デジタル化が進む中、API銀行やオープンバンキングの導入に伴う取引量・多様性が増大し、従来の固定的なリスク評価では不十分となった点も背景にある。
役割と機能
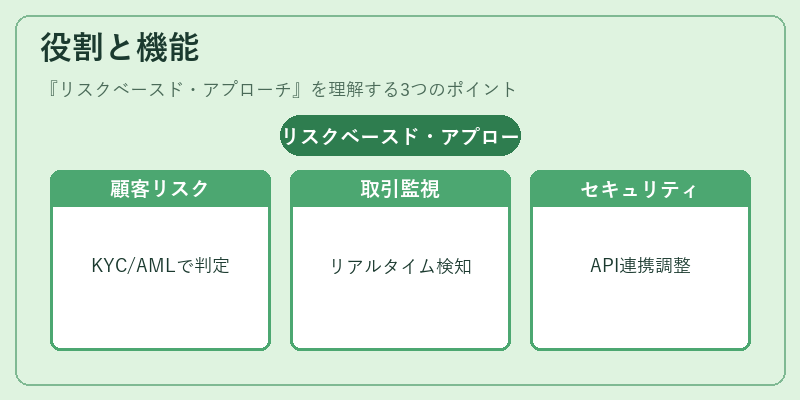
リスクベースド・アプローチは、金融商品やサービスごとのリスク特性を把握し、以下のような場面で活用される。
- KYC/AML検証:顧客情報を基にリスクスコアを算出し、高リスク顧客への追加確認を実施。
- 取引モニタリング:リアルタイムデータを解析し、異常パターンやチャージバックの兆候を検知。
- APIセキュリティ:トークナイゼーションや3D Secureと連携し、認証レベルをリスクに応じて調整。
- PCI DSS対応:カードデータ保護領域での脆弱性評価を行い、必要な対策を優先実施。
このように、リスクベースド・アプローチは各種規制要件と業務運用を結び付ける橋渡し役として機能する。
特徴
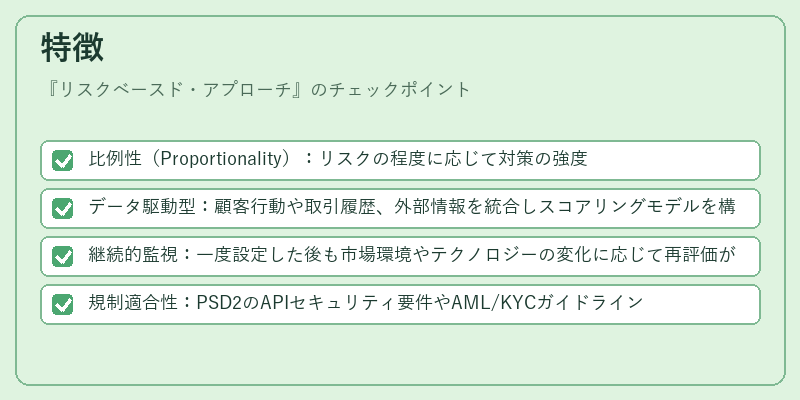
- 比例性(Proportionality):リスクの程度に応じて対策の強度が変動。
- データ駆動型:顧客行動や取引履歴、外部情報を統合しスコアリングモデルを構築。
- 継続的監視:一度設定した後も市場環境やテクノロジーの変化に応じて再評価が必要。
- 規制適合性:PSD2のAPIセキュリティ要件やAML/KYCガイドラインと統合しやすい設計。
これらの特徴は、従来の「一律ルール」型アプローチとは明確に区別される点である。
現在の位置づけ
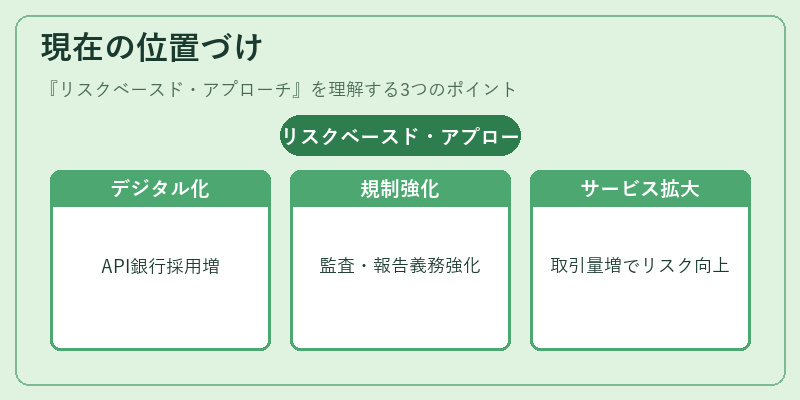
近年のデジタルトランスフォーメーションと規制強化の中で、リスクベースド・アプローチは金融機関だけでなくBaaSや組込型金融サービスにも不可欠なフレームワークとなっている。API銀行が提供するオープンバンキング環境では、サードパーティーがアクセスするデータの安全性を確保するためにリスクベースド・アプローチが採用されるケースが増加。さらに、モバイル決済やQRコード決済、eウォレットといった新興サービスは、取引量の急増とともにリスク評価の精度向上を求められているため、同手法の導入が進む。規制当局も、継続的な監査や報告義務を通じて、リスクベースド・アプローチの実装を促進しており、金融市場全体に広く浸透しつつある。
続きを読むには確認が必要です