KYCデータ削除とは、顧客本人確認(Know Your Customer)に必要な個人情報を法的要件や内部ポリシーに基づき、安全かつ完全に消去するプロセスである。
目次
概要
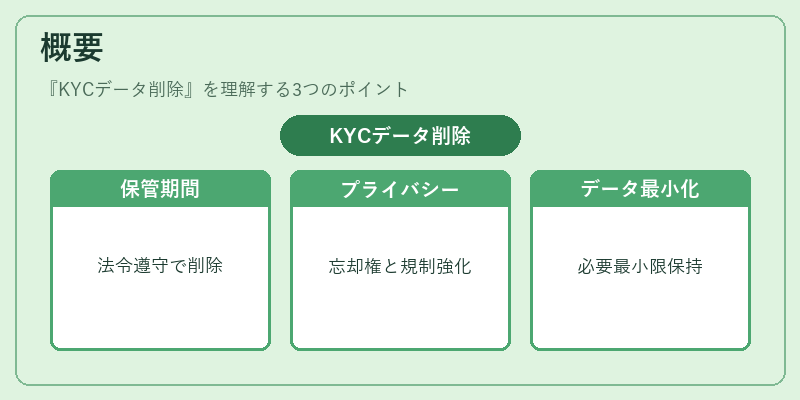
KYCデータ削除は、AML(アンチマネーロンダリング)対策とプライバシー保護の両立を図るために設けられた手続きである。金融機関やフィンテックプロバイダーは、顧客情報を一定期間保持した後、法令上または契約上の理由でデータを削除する必要がある。近年では「忘れる権利」や個人情報保護規制の強化に伴い、データ最小化原則が重視されるようになった。
役割と機能
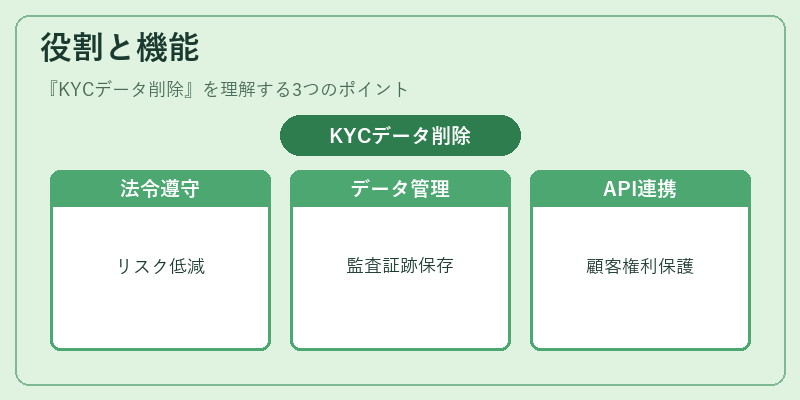
- コンプライアンス遵守:KYCデータ削除は、顧客情報保持期間を超えたデータを安全に消去し、法令違反リスクを低減する。
- 内部統制強化:削除プロセスの監査証跡を残すことで、内部統制や外部監査への対応が容易になる。
- API連携での実装:オープンバンキングやPSD2においては、顧客データ管理API(例:/customer/{id}/delete)を通じて一括削除が可能となる。
- 顧客権利保護:本人確認情報の不要化要求に応じることで、個人情報保護法上の義務を果たす。
特徴
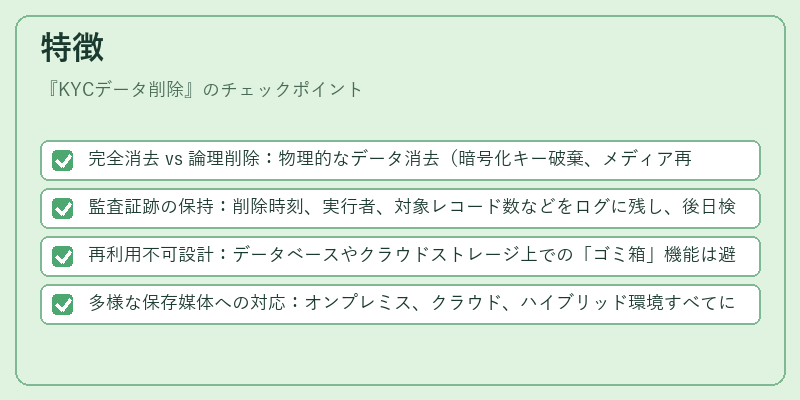
- 完全消去 vs 論理削除:物理的なデータ消去(暗号化キー破棄、メディア再書き込み)と論理削除(フラグ付け・アクセス遮断)の区別が重要。
- 監査証跡の保持:削除時刻、実行者、対象レコード数などをログに残し、後日検証できるようにする。
- 再利用不可設計:データベースやクラウドストレージ上での「ゴミ箱」機能は避け、完全消去を保証する設計が求められる。
- 多様な保存媒体への対応:オンプレミス、クラウド、ハイブリッド環境すべてに対して統一された削除プロトコルを適用。
現在の位置づけ
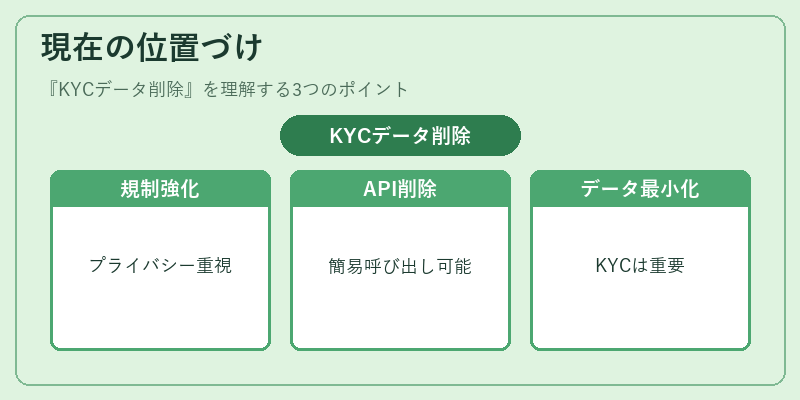
近年のデータ保護規制強化と顧客プライバシーへの関心増大により、KYCデータ削除は金融機関・フィンテック企業の必須コンプライアンス項目となっている。BaaS(Banking-as-a-Service)プロバイダーや組込型金融サービスでは、顧客情報管理APIに「delete」エンドポイントを実装し、開発者が簡易に削除処理を呼び出せるようにする動きが進む。さらに、トークナイゼーションやデータマスキング技術の普及で本来保持すべき情報量は減少しているが、KYCプロセス自体は依然として重要な役割を果たし続ける。
×
続きを読むには確認が必要です