Rate Limitingとは、APIやサービスに対して一定期間内のリクエスト数を制限する仕組みである。
概要
金融業界では、デジタルインフラが急速に拡大し、APIバンキング・オープンバンキング、PSD2 などの規制が導入されたことで、銀行やフィンテック企業は外部開発者と大量のリクエストを共有する必要性が高まった。こうした環境下で、サービスへの過負荷や不正アクセスを防止し、安定稼働を保証するために Rate Limiting が不可欠となった。
役割と機能
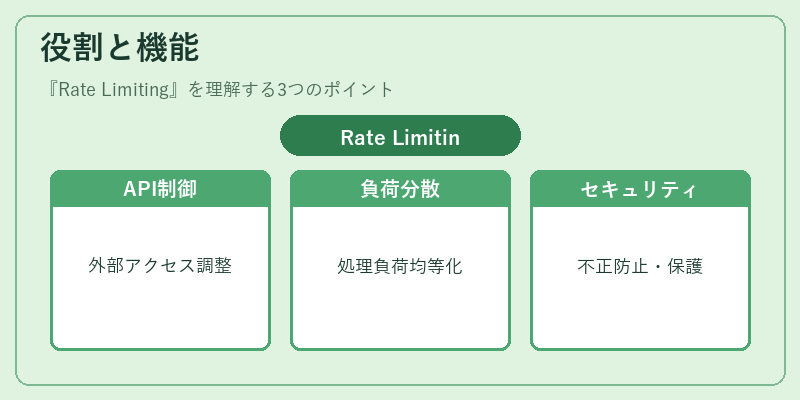
Rate Limiting は、以下のような場面で活用される。
1. APIゲートウェイ:外部アプリケーションからのリクエスト数を制御し、サーバー資源を保護する。
2. KYC/AML ワークフロー:本人確認や取引監視プロセスで大量データが流れる際に、処理負荷を分散させる。
3. チャージバック・トランザクション処理:短時間に多数の返金リクエストが発生した場合、システムの安定性を維持する。
4. PCI DSS 準拠:カード情報を扱う API では、不正アクセスやデータ漏洩防止のために制限が求められる。
特徴
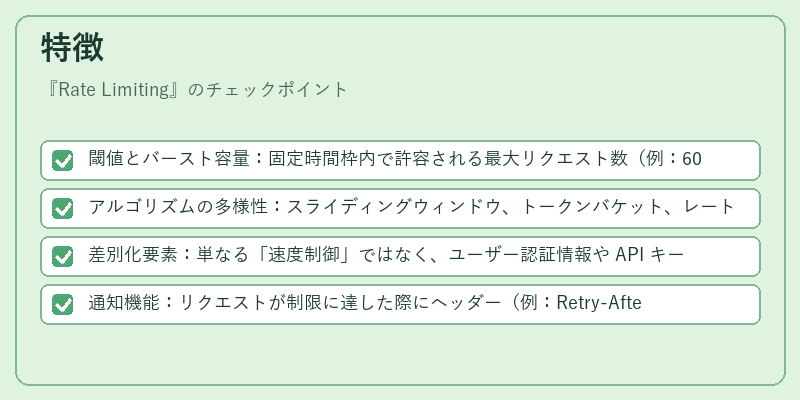
- 閾値とバースト容量:固定時間枠内で許容される最大リクエスト数(例:60 リクエスト/分)を設定し、短期的な急増にも対応できる余裕量を設ける。
- アルゴリズムの多様性:スライディングウィンドウ、トークンバケット、レートリミッタなど、用途に応じて選択される。
- 差別化要素:単なる「速度制御」ではなく、ユーザー認証情報や API キーごとに個別設定が可能で、サービスの公平性を保つ。
- 通知機能:リクエストが制限に達した際にヘッダー(例:Retry‑After)で応答し、開発者へ適切な対処を促す。
現在の位置づけ
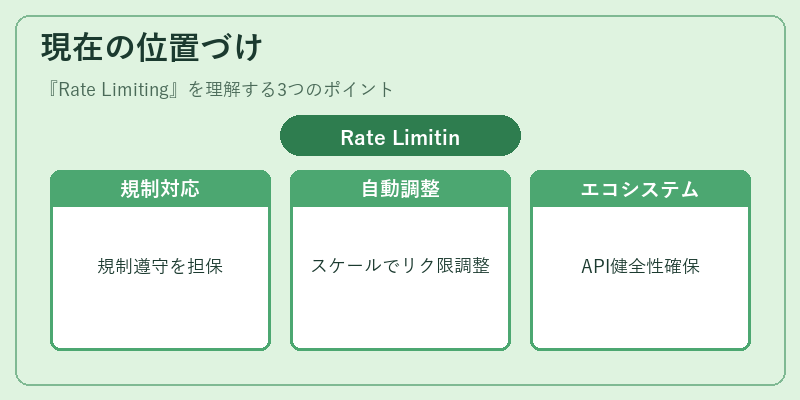
近年、API バンキングやオープンバンキングの普及に伴い、Rate Limiting は単なる性能管理ツールから 規制遵守 の一環として位置付けられている。PSD2 では第三者提供者(TPP)が銀行 API を利用する際にセキュリティと可用性を確保することが求められ、Rate Limiting はその実装手段の代表例となっている。また、クラウドベースの API プラットフォームやコンテナ化環境では、スケーリング時に自動的にリクエスト制限を調整できる機能が標準装備され、開発者はより高速なサービス提供と同時にリスク管理を実現している。
金融業界全体としては、デジタル化の進展とともに API エコシステム の健全性確保が重要視されており、その中核的役割を担う Rate Limiting は今後も規制や技術革新に応じて進化し続けるだろう。
続きを読むには確認が必要です