エンベデッドマイクロサービスとは、金融機能を第三者のアプリケーションやプラットフォームに組み込むために設計された軽量なサービス群である。
概要
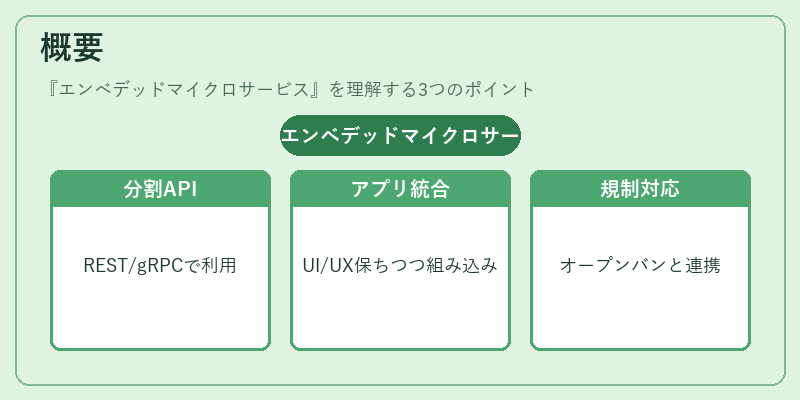
エンベデッドマイクロサービスは、従来型のモノリシック・バンクAPIから進化した形態である。金融機関やフィンテック企業が提供する各種サービス(決済処理、クレジット審査、KYC/AML検証、トークナイゼーション等)を、RESTful API や gRPC を通じて個別に呼び出せるように分割し、独立したデプロイ単位として管理する。これにより、非金融アプリケーション(eウォレット、モバイル決済、QRコード決済、オンラインマーケットプレイス等)が自社のUI/UXを保ちながら、必要な金融機能を即座に組み込むことが可能となった。
この構造は、オープンバンキングやPSD2 の枠組み下で推奨される API 銀行モデルと密接に結びつき、銀行業務のデジタル化を加速させた。
役割と機能
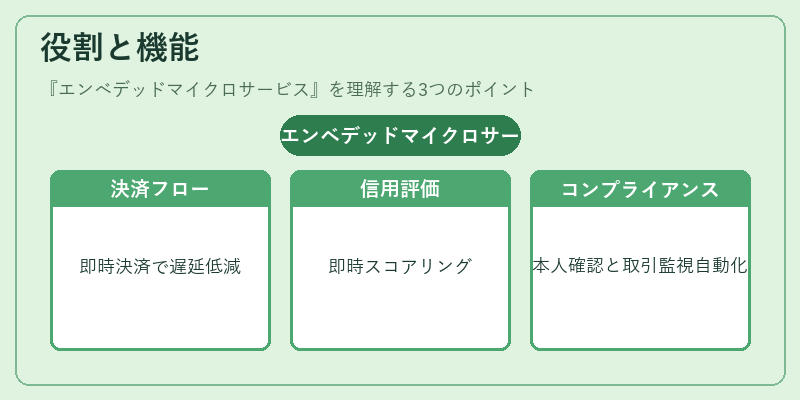
エンベデッドマイクロサービスは、金融機能を「プラグイン」のように扱うことで、以下のような場面で活用される。
- 決済処理 – QRコードやモバイルウォレットへの即時決済フローを提供し、取引完了までのレイテンシを低減する。
- クレジットスコアリング – 外部サービスとして信用情報を取得・評価し、消費者向けローンやリース契約にリアルタイムで反映させる。
- KYC/AML 検証 – 顧客本人確認と取引監視を自動化し、コンプライアンスリスクを軽減する。
- トークナイゼーション – 支払情報の安全性を確保するためにカード番号や個人識別情報をトークン化し、PCI DSS の要件を満たす。
これらはすべて独立したサービスとして提供されるため、開発者は必要な機能だけを選択して組み込むことができ、システム全体の複雑さを低減できる。
特徴
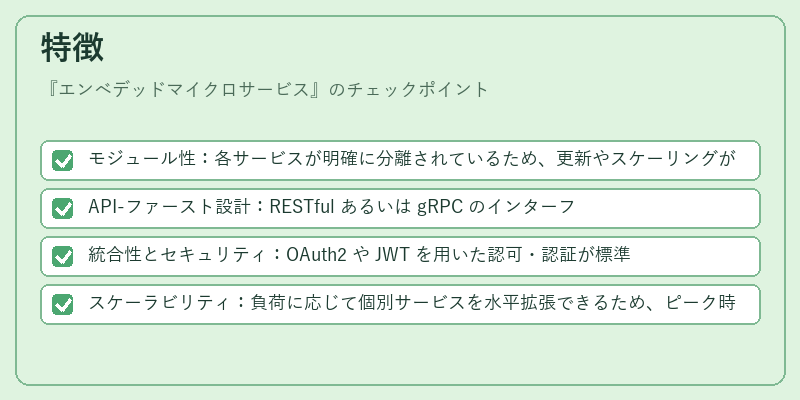
- モジュール性:各サービスが明確に分離されているため、更新やスケーリングが個別に行える。
- API‑ファースト設計:RESTful あるいは gRPC のインターフェイスを前提としており、言語やプラットフォームの制約を受けない。
- 統合性とセキュリティ:OAuth2 や JWT を用いた認可・認証が標準化されており、PCI DSS への適合も容易になる。
- スケーラビリティ:負荷に応じて個別サービスを水平拡張できるため、ピーク時のトランザクション量にも柔軟に対応可能。
これらの特徴は、従来型のバンク API が抱える「一括更新・全体停止」のリスクを解消し、金融機能をより細かく制御することを可能にした。
現在の位置づけ
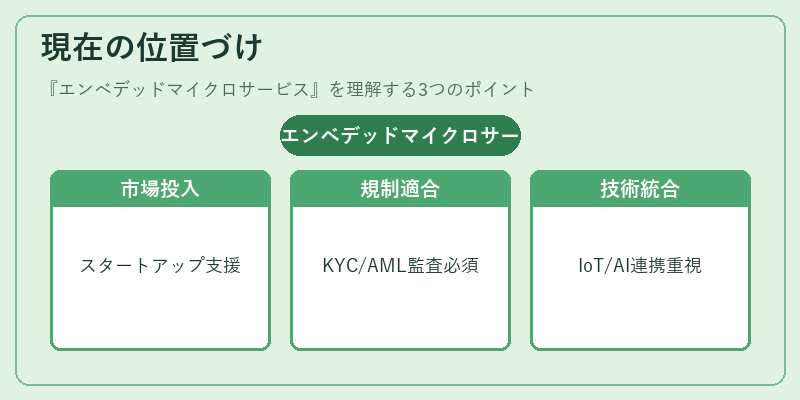
近年、デジタル経済の拡大とともにエンベデッドマイクロサービスは「組込型金融」の中核技術として認識されている。BaaS(Banking as a Service)プロバイダーが提供するプラットフォームでは、これらのサービスをパッケージ化し、スタートアップや既存企業に対して迅速な市場投入を支援している。また、PSD2 の導入後、多くの金融機関が API 銀行として自社のマイクロサービスを外部へ公開し、オープンバンキングエコシステムを構築している。
一方で、データプライバシーとコンプライアンスに対する規制は強化されており、特にKYC/AML とトークナイゼーションの実装には厳格な監査が求められる。さらに、インターネット・オブ・シングズ(IoT)や AI との統合が進む中で、サービス間の相互運用性とセキュリティレベルの維持は重要課題となっている。
総じて、エンベデッドマイクロサービスは金融業界におけるデジタルトランスフォーメーションを推進する鍵技術であり、その採用拡大と規制適合の両立が今後の成長要因となる。
続きを読むには確認が必要です