QRコード決済レスポンス署名とは、モバイルデバイス等が発行するQRコード決済において、支払処理結果を暗号的に検証可能な形で返却するためのデジタル署名である。
概要
QRコード決済は、バーコードと同様に情報を視覚的に表現し、読み取り機能を持つ端末が即座に取引情報へアクセスできる点が特徴だ。従来の静的QRでは支払先や金額のみが埋め込まれているが、レスポンス署名付きダイナミックQRは決済処理完了後に発行される応答メッセージを暗号化して送信する仕組みである。これにより、取引結果の改ざん防止と受領者側での検証が可能となり、特にオープンバンキング環境下でのAPI連携やPSD2によるサードパーティーアクセス時に重要なセキュリティレイヤーを提供する。レスポンス署名は、取引データ(トランザクションID、ステータス、タイムスタンプ等)とともに生成され、受領者は公開鍵で検証できる点が特徴だ。
役割と機能
QRコード決済レスポンス署名は以下のような場面で活用される。
- 改ざん防止:取引結果を第三者が差し替えた場合、署名検証に失敗するため即座に不正が判明する。
- 非否認性:発行側は署名を付与したことを後から否定できない。これはKYC/AML監査時に取引の真正性を示す証拠となる。
- API連携でのセキュリティ:銀行や決済代行業者が提供するオープンバンキングAPI経由で返却されるレスポンスに署名を付与し、サーバー間通信の安全性を確保する。
- 規制遵守:PCI DSSやPSD2の要件を満たすために、取引データの完全性と認証情報が必要となる場面で不可欠な技術。
特徴
| 特徴 | 説明 |
|---|---|
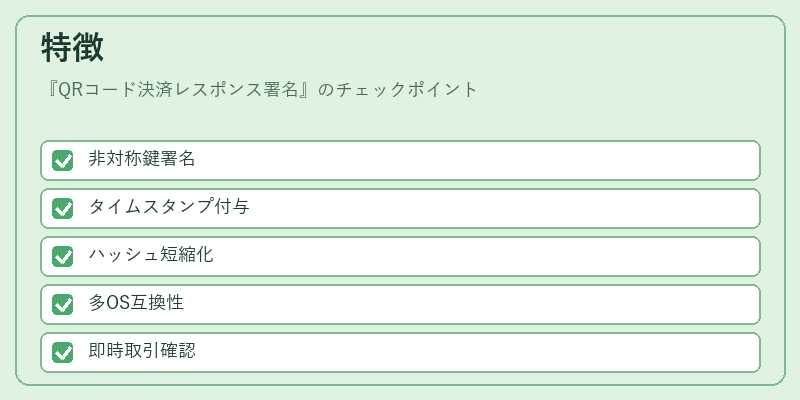
| 非対称鍵暗号 | RSAやECDSAなどの公開鍵方式を使用し、署名生成者は秘密鍵、検証者は公開鍵を持つ。 |
| タイムスタンプ付与 | 取引完了時刻を含めることでリプレイ攻撃に対抗する。 |
| 軽量化設計 | QRコード内のデータ容量が限られるため、署名は短縮ハッシュ(SHA-256等)で行われる。 |
| 相互運用性 | 主要なモバイルOSや支払アプリ間で共通仕様を採用し、異なるベンダー間でも検証可能。 |
レスポンス署名はQRコード自体の情報(静的データ)とは別に付随するため、読み取り時にすぐに取引結果が確認できる点が他の認証手段と差別化されている。
現在の位置づけ
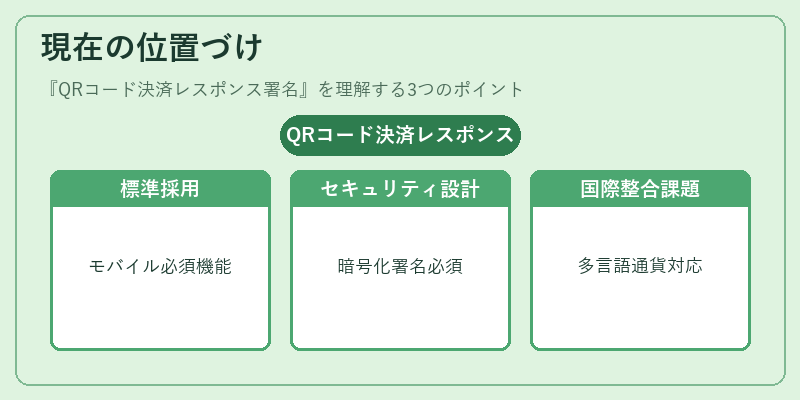
近年のモバイル決済市場では、QRコード決済レスポンス署名は標準機能として多く採用されている。特にBaaS(Banking-as-a-Service)プロバイダーやeウォレット事業者が提供するSDKには必須項目となり、APIベースのオープンバンキング連携時にも署名付きレスポンスを返却することが求められる。PSD2の適用により、サードパーティーサービスプロバイダーは銀行データへの安全なアクセスを確保するために、暗号化と署名を組み合わせた通信設計が不可欠となった。
一方で、国際的なQRコード決済標準(e.g., ISO/IEC 18004)との整合性や、多言語・多通貨環境での署名検証ロジックの拡張は課題として残る。さらに、トークナイゼーションや3D Secureといった追加認証手段が普及する中で、レスポンス署名は「取引結果の真正性保証」という基本的役割を維持しつつ、他技術との統合を進めている。PCI DSSに準拠したデータ保護フレームワーク内でも、署名付きレスポンスは重要な監査対象項目として位置づけられる。
続きを読むには確認が必要です