AML監査シナリオとは、金融機関やフィンテック企業がマネーロンダリング対策(AML)を検証するために設計された一連のテストケースである。
概要
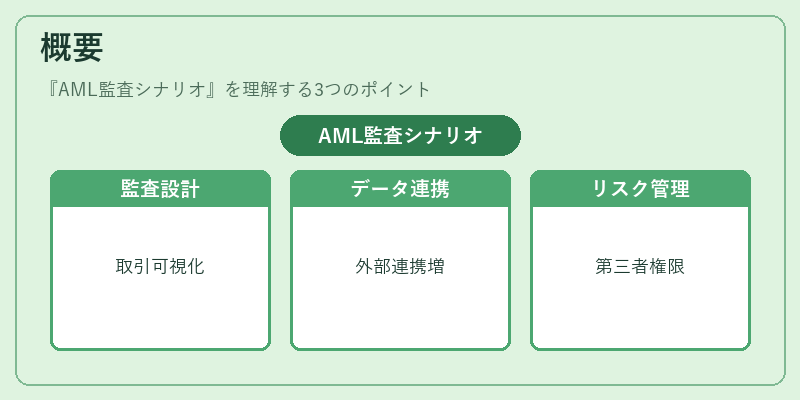
AML監査シナリオは、顧客取引の監視・報告義務を履行するために、規制当局が求めるリスク評価と内部統制の有効性を検証する手段である。特に、API銀行やオープンバンキングの環境下では、外部サービスプロバイダーとのデータ連携が増大し、取引情報の可視化と追跡が複雑化するため、シナリオ設計は重要となる。PSD2に伴う第三者提供者(TPP)へのアクセス権管理や、KYCプロセスの自動化が進む中で、AML監査シナリオは組込型金融やBaaSプラットフォームにおけるリスク管理の核となる。
役割と機能
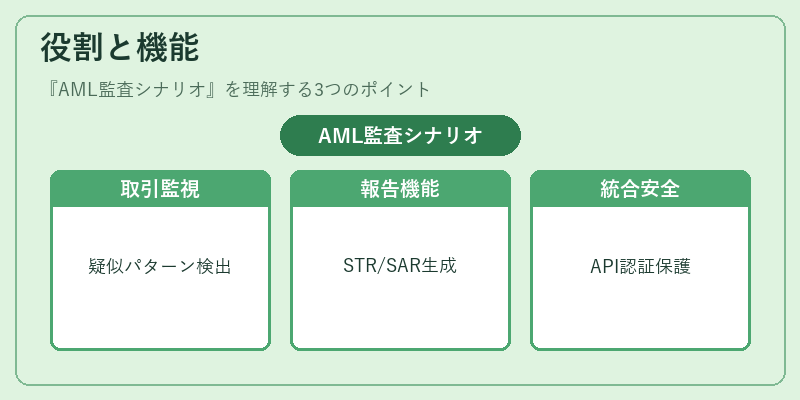
AML監査シナリオは、以下のような場面で活用される。
- 取引モニタリングの検証:リアルタイム取引データを用いて、疑わしいパターン(大口送金、頻繁な小額送金、地理的リスクエリアへの送金)を検出できるかを確認する。
- レポーティング機能の確認:疑わしい取引(STR)や高リスク顧客情報(SAR)を正確に生成し、提出できるかを検証。
- API連携の安全性:オープンバンキングAPIを介したデータ取得・送信において、認証・認可が適切に機能し、情報漏洩リスクを低減できるかをテスト。
- KYC・CIPプロセスの統合:顧客本人確認情報(ID、住所、職業等)が正確に取得・保存され、AMLモニタリングにフィードバックできるかを確認。
- トークナイゼーション・PCI DSS対応:カード情報や個人データがトークン化され、PCI DSSの要件を満たしているかを検証。
特徴
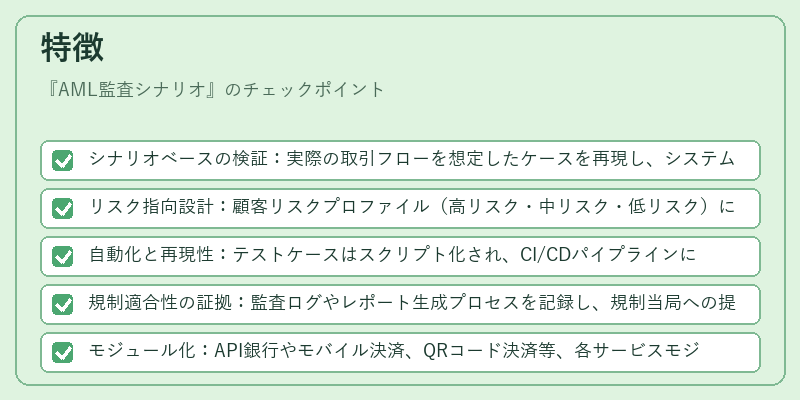
- シナリオベースの検証:実際の取引フローを想定したケースを再現し、システム全体の統合性を評価する。
- リスク指向設計:顧客リスクプロファイル(高リスク・中リスク・低リスク)に応じて、検出閾値や監視頻度を調整。
- 自動化と再現性:テストケースはスクリプト化され、CI/CDパイプラインに組み込むことで継続的監査が可能。
- 規制適合性の証拠:監査ログやレポート生成プロセスを記録し、規制当局への提出資料として利用。
- モジュール化:API銀行やモバイル決済、QRコード決済等、各サービスモジュールごとに独立したシナリオを作成し、統合テストへ拡張可能。
現在の位置づけ
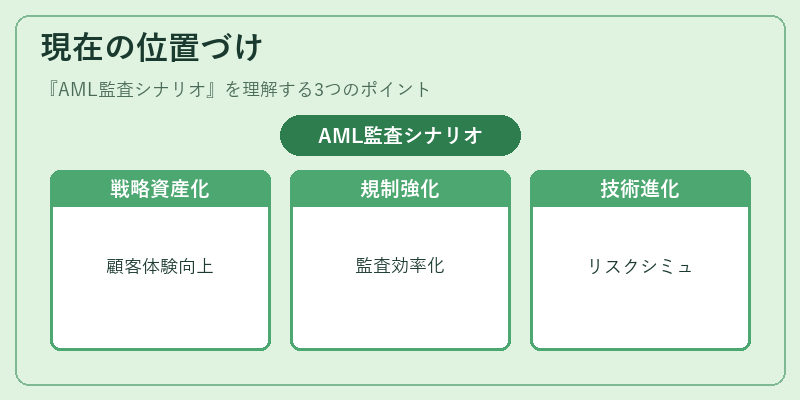
近年、デジタル決済の拡大とともに、AML監査シナリオは単なるコンプライアンスツールから、ビジネス継続性と顧客体験向上を支える戦略的資産へと変容している。
- フィンテック企業の競争優位:組込型金融やBaaSを提供する企業は、AML監査シナリオを標準機能として組み込み、顧客に対して安全性と透明性を保証。
- 規制強化への対応:EUのAML規制や各国の金融犯罪対策法の改定により、監査頻度と詳細度が増大。シナリオベースの検証は、規制遵守を効率化する手段として不可欠。
- 技術進化との融合:AI・機械学習を用いた異常検知モデルの導入により、シナリオはより高度なリスクシミュレーションを実現。
- 業界標準化の動き:業界団体が共通のシナリオテンプレートを策定し、ベンチマークとして利用するケースが増加。
AML監査シナリオは、金融サービスのデジタル化が進む中で、リスク管理とコンプライアンスの両立を実現するための不可欠なツールである。
続きを読むには確認が必要です
関連記事