QRコード決済リスクとは、モバイルデバイスのカメラで読み取ることで支払情報を送受信するQRコード決済に伴うセキュリティ・運用上の脅威や不確実性を指す。
概要
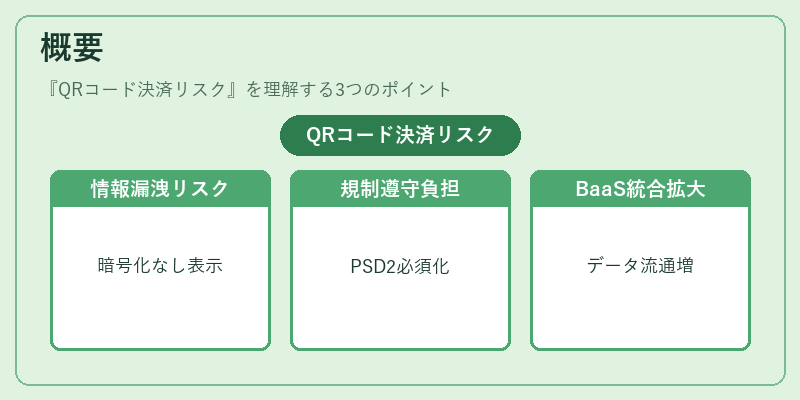
QRコード決済は、店舗側が発行した静的または動的QRコードを顧客がスマートフォンでスキャンし、電子マネーアプリやモバイルウォレットに送信して支払う仕組みである。従来のICカード決済と比べて物理端末が不要なため導入コストは低い一方、情報を暗号化せずに画面上に表示する点がリスク源となる。特に、オープンバンキングやAPI銀行との連携が進む中で、QRコード決済はBaaS(Banking-as-a-Service)プラットフォームの一部として組み込まれ、エンドユーザーのデータフローを拡張する。こうした環境下では、PCI DSSやPSD2の強制的なSCA(Strong Customer Authentication)が求められるため、QRコード決済におけるリスク管理は金融機関・フィンテック企業共に重要課題となっている。
役割と機能
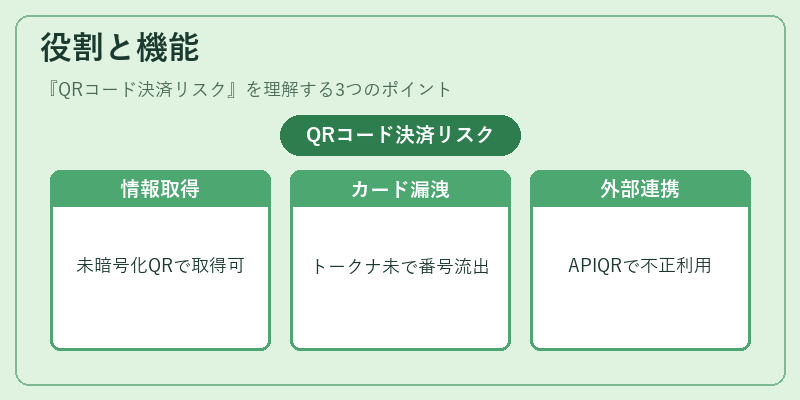
QRコード決済は、以下のような場面で活用される。
- 小規模店舗やフードトラックなど物理端末を設置できない環境で即時支払いを実現する。
- オンラインショッピングにおける「モバイルウォレット決済」の代替手段として、ユーザーがQRコードを読み取ることで商品購入を完了させる。
- API銀行やオープンバンキングの枠組みで、外部アプリケーションから支払指示を発行し、QRコードにエンコードして顧客へ送信する。
これらの利用ケースでは、取引情報が暗号化されていないQRコード上に表示されるため、第三者による情報取得や改ざんが容易である。さらに、ユーザーが自前のモバイルウォレットを介して支払う場合、アプリ側でトークナイゼーションが実施されていないと、カード番号等の機密情報が漏洩するリスクも存在する。
特徴
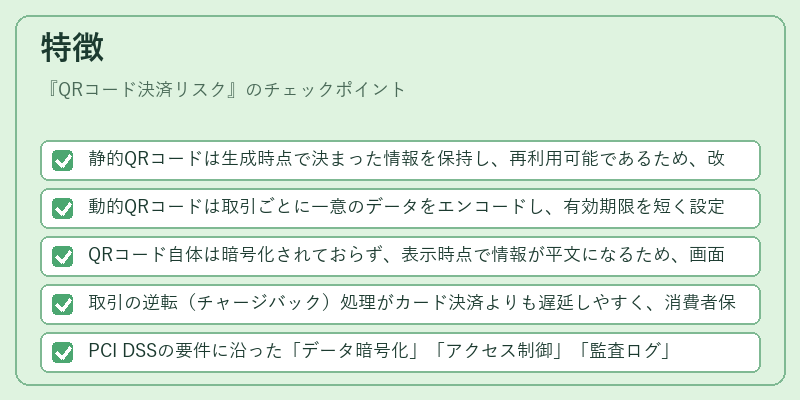
- 静的QRコードは生成時点で決まった情報を保持し、再利用可能であるため、改ざんや不正コピーによる詐欺が発生しやすい。
- 動的QRコードは取引ごとに一意のデータをエンコードし、有効期限を短く設定することでリスクを低減できる。
- QRコード自体は暗号化されておらず、表示時点で情報が平文になるため、画面撮影やスニッフィングに対して脆弱性を持つ。
- 取引の逆転(チャージバック)処理がカード決済よりも遅延しやすく、消費者保護機能が限定的である点は注意が必要。
- PCI DSSの要件に沿った「データ暗号化」「アクセス制御」「監査ログ」などを実装していないと、規制違反となる可能性が高い。
現在の位置づけ
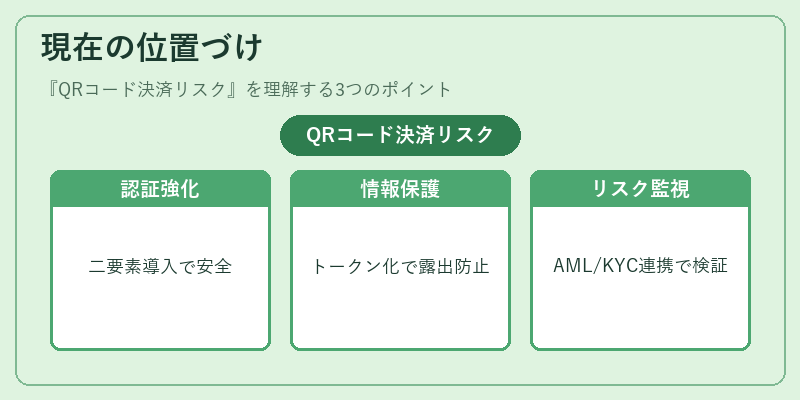
近年、モバイル決済市場は急速に拡大しており、QRコード決済もその主要手段として台頭している。PSD2やSCAの導入により、顧客認証を強化する必要が生じた一方で、QRコード上での情報転送は依然として弱点とされている。金融機関・フィンテック企業は、以下の対策を進めている。
- 動的QRコードや「ワンタイムパスワード(OTP)」付きQRコードの採用により、不正利用リスクを低減。
- トークナイゼーション技術を組み込み、実際のカード番号や個人情報がQRコード上に露出しないよう設計。
- 3D SecureやSCAをQRコード決済フローに統合し、二要素認証を必須化。
- PCI DSS準拠のセキュリティ管理体制を構築し、定期的な脆弱性診断と監査ログの保持。
また、AML/KYCプロトコルとの連携が求められ、取引履歴や顧客情報をリアルタイムで検証する仕組みが導入されている。これにより、不正送金やマネーロンダリングリスクの低減が図られる一方、ユーザー体験とセキュリティのバランス調整が課題となっている。総じて、QRコード決済は利便性を提供しつつも、その固有リスクに対する継続的な監視と技術革新が不可欠である。
続きを読むには確認が必要です