APIデータプライバシーとは、金融サービスにおいてAPIを通じて取り扱われる個人情報や取引データの保護・管理に関する規範・技術的手段を指す。
概要
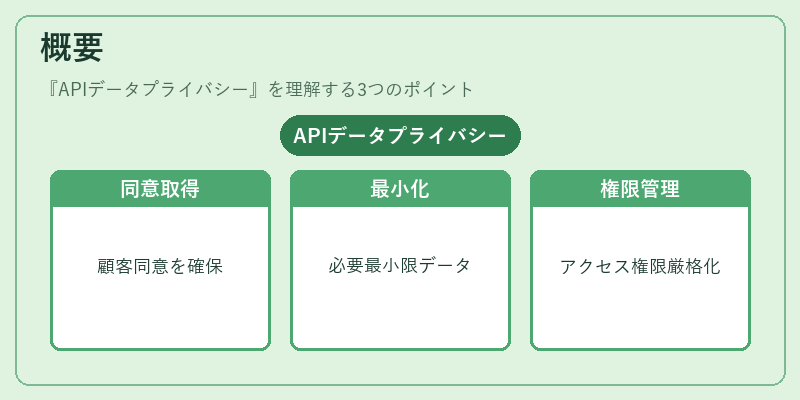
金融機関が顧客データを外部サービスへ安全に提供するために設計されたAPIは、オープンバンキングやBaaS(Banking-as-a-Service)をはじめとするフィンテックエコシステムの中核を成す。APIデータプライバシーは、これらのインタフェースを介して流通する情報が不正アクセスや漏洩から守られるようにするための枠組みである。特にPSD2のような規制が導入されたことで、顧客の同意取得やデータの最小化、アクセス権限の厳格化が求められるようになった。さらに、KYC(Know Your Customer)やAML(Anti‑Money Laundering)プロセスにおいては、API経由で取得される本人確認情報の取り扱いが重要視される。
役割と機能
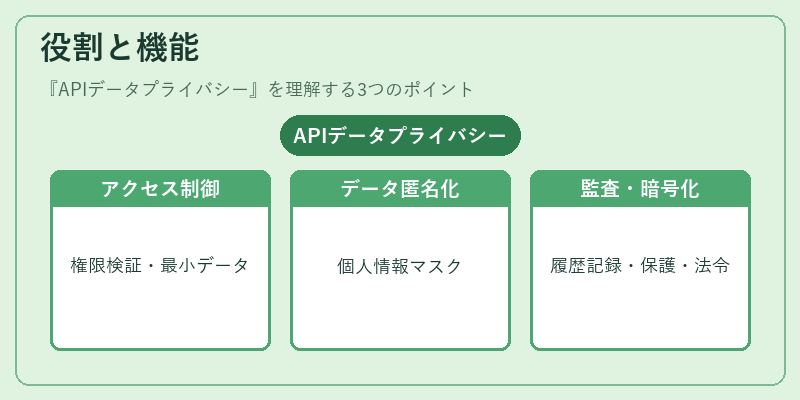
APIデータプライバシーは、金融取引の透明性と安全性を両立させるために以下の機能を担う。
1. アクセス制御 – OAuthやOpenID Connectを用いて、API呼び出しごとに権限を検証し、必要最低限のデータのみを提供する。
2. データ匿名化・トークナイゼーション – 個人情報をマスクしたり、トークン化して実際のデータを隠蔽し、第三者が直接利用できないようにする。
3. 監査ログ – APIアクセスの履歴を残し、異常検知やコンプライアンス監査に活用する。
4. 暗号化 – 通信路(TLS)とデータ保存時の暗号化を組み合わせ、情報漏洩リスクを低減する。
5. コンプライアンス統合 – PCI DSSやGDPR等の国際規制と連携し、データ処理の合法性を保証する。
これらの機能は、モバイル決済やQRコード決済、電子マネーといった新しい支払手段においても、顧客情報の安全なやり取りを実現する。
特徴
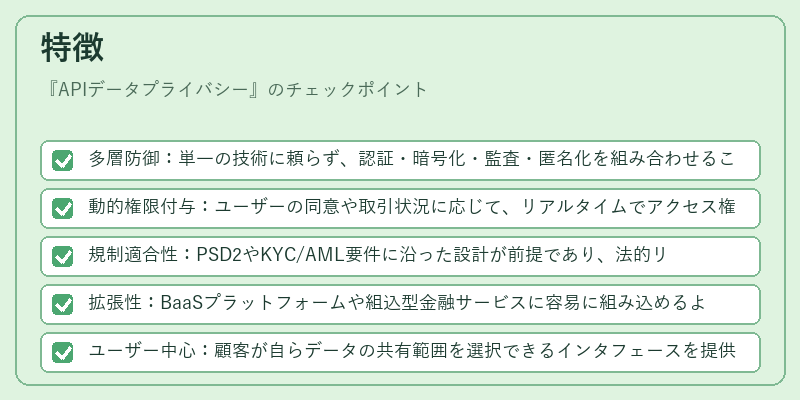
- 多層防御:単一の技術に頼らず、認証・暗号化・監査・匿名化を組み合わせることで、脅威に対する耐性を高める。
- 動的権限付与:ユーザーの同意や取引状況に応じて、リアルタイムでアクセス権を調整できる。
- 規制適合性:PSD2やKYC/AML要件に沿った設計が前提であり、法的リスクを低減する。
- 拡張性:BaaSプラットフォームや組込型金融サービスに容易に組み込めるよう、標準化されたAPI仕様を採用する。
- ユーザー中心:顧客が自らデータの共有範囲を選択できるインタフェースを提供し、信頼性を向上させる。
現在の位置づけ
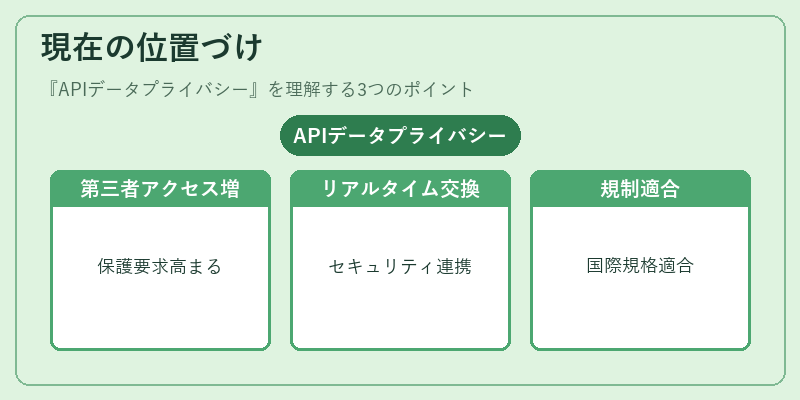
近年、デジタルバンキングの拡大とともにAPIデータプライバシーは、金融機関の競争力を左右する重要要素となっている。オープンバンキングの普及により、第三者サービスプロバイダーが顧客データにアクセスするケースが増加し、データ保護の要求が高まっている。さらに、モバイル決済やeウォレットの普及に伴い、リアルタイムでのデータ交換が不可欠となる一方で、チャージバックや3D Secureのようなセキュリティ機能と連携したデータプライバシー対策が求められる。規制面では、各国でAPIに対するデータ保護指針が策定され、PCI DSSの拡張版や国際的なプライバシー規格への適合が進められている。結果として、APIデータプライバシーは、フィンテックエコシステムにおける信頼構築とイノベーション促進の鍵となっている。
続きを読むには確認が必要です