PCI DSS 4.0 Attestation of Compliance (AoC)とは、カード決済に関わる組織が PCI DSS 4.0 の要件を満たしていることを証明する公式文書である。
概要
PCI DSS(Payment Card Industry Data Security Standard)は、クレジット・デビットカード情報の保護を目的に設計された国際規格であり、カードブランドと加盟店・サービスプロバイダー間の安全性確保を図る。4.0版は従来の3.2.1から大幅な改訂が行われ、リスクベースのアプローチや柔軟性の向上、クラウド環境への適応などが特徴である。AoC はこの規格に準拠した組織が第三者機関(QSA:Qualified Security Assessor)によって実施された監査結果を基に作成される。文書にはスコープの定義、適用されたセキュリティ制御、監査証跡、改善計画などが網羅されており、カードブランドや決済処理業者へ提出することで取引承認を受けるための必須要件となっている。
役割と機能
AoC は主に次のような場面で活用される。
1. 加盟店・サービスプロバイダーの監査証明:カードブランド(Visa、Mastercard等)や決済処理業者は、取引を許可する前にAoC を提示させ、実際に PCI DSS 要件が満たされていることを確認する。
2. ベンダー評価・サプライチェーン管理:API銀行やBaaSプロバイダー、eウォレット事業者は、自社の第三者サービス(クラウドホスティング、決済ゲートウェイ等)がAoC を保持しているかをチェックし、リスク管理を徹底する。
3. 規制遵守と監督:AML/KYC の枠組みと並行して、カード情報保護の観点から AoC は金融庁や各国規制機関に提出されることがある。
AoC を提示することで、取引処理業者は「信頼できる環境でデータが処理・保存されている」ことを証明し、チャージバックリスクの軽減や顧客情報漏洩防止に寄与する。
特徴
- 独立監査ベース:QSA による実地調査と証拠収集が必須であり、自己評価だけでは不十分である。
- スコープの明確化:PCI DSS 4.0 は「カードデータ環境(CDE)」を厳密に定義し、AoC 内で対象システム・ネットワークが明示される。
- リスクベースの要件適用:従来の固定チェックリストから、組織固有のリスクプロファイルに応じて実施すべき制御を選択できる点が大きい。
- 証跡と改善計画の添付:AoC には監査結果だけでなく、未解決事項への対策計画や期限も記載され、継続的なコンプライアンス管理を促進する。
これらは、従来のSAQ(Self‑Assessment Questionnaire)と比較して、より正式かつ法的効力を持つ点で差別化される。
現在の位置づけ
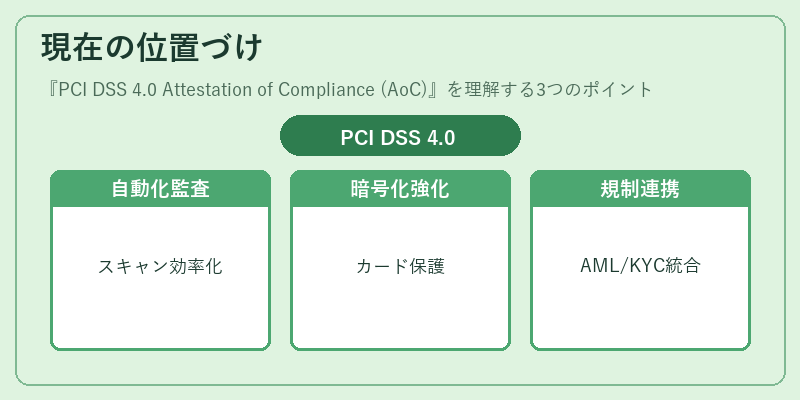
PCI DSS 4.0 と AoC は、デジタル決済エコシステムにおいて不可欠なセキュリティ基盤として機能している。特に API 銀行・オープンバンキング環境では、外部サービスとの連携が増加する一方で、カード情報へのアクセス権限を持つサードパーティが多様化し、AoC の重要性が高まっている。近年の動向としては、
- SaaS 監査ツールの普及:自動化されたスキャンや継続的なコンプライアンスチェックにより、AoC 作成プロセスが効率化されている。
- トークナイゼーションと暗号化への強化:PCI DSS 4.0 はカード番号の保護手段としてトークン化を推奨し、AoC 内でその実装状況が明示されることが求められる。
- 規制連携:AML/KYC のデータ管理と PCI DSS のセキュリティ要件が統合的に評価されるケースが増えており、AoC は金融庁や各国監督機関への報告資料としても利用される。
結果として、PCI DSS 4.0 AoC は、フィンテック企業が安全かつ合法的に決済サービスを提供するための必須証明書となっており、API 銀行・BaaS プラットフォームやモバイル決済/QRコード決済など多様なチャネルでのコンプライアンス管理を支える重要資産である。
続きを読むには確認が必要です