PCI DSS 4.0 ルール 31.1とは、カード会員データ環境へのリモートアクセスに対して多要素認証(MFA)を必須化する規定である。
目次
概要
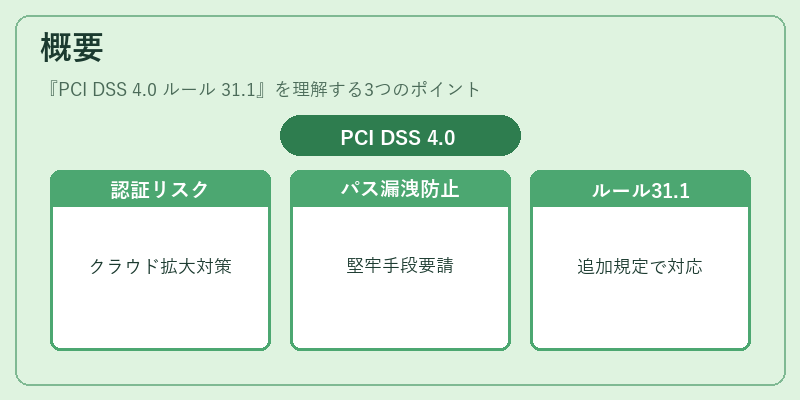
PCI DSSは決済業界全体のセキュリティ基準として策定され、4.0版ではクラウドやリモートワーク拡大に伴う認証リスクを低減する目的でルール 31.1が追加された。リモートアクセスの増加とパスワード漏洩事例の多発を背景に、より堅牢な本人確認手段を求められた。
役割と機能
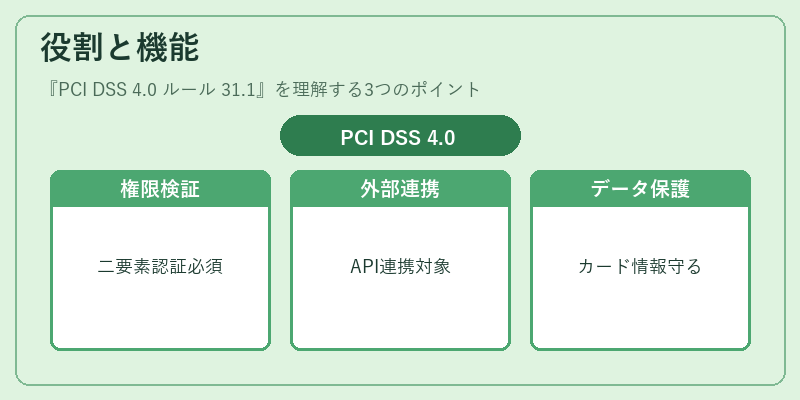
本規則は管理者権限や重要システムへのアクセスを二要素以上で検証し、パスワード漏洩等による不正侵入を防止する。API銀行・オープンバンキング環境における外部サービス連携も対象となり、カードデータの保護を強化する枠組みとして機能する。
特徴
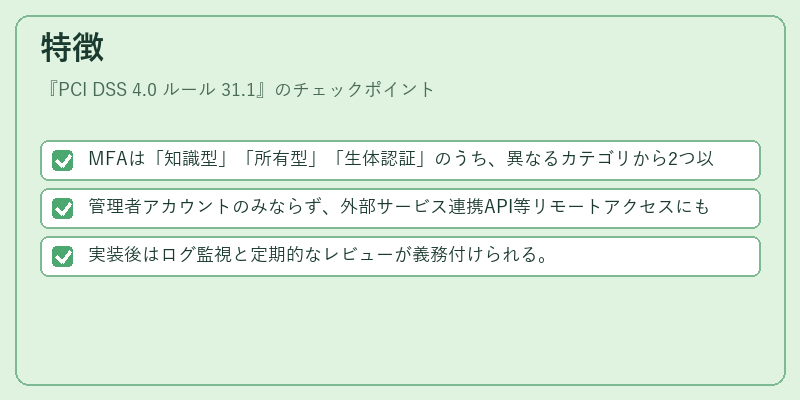
- MFAは「知識型」「所有型」「生体認証」のうち、異なるカテゴリから2つ以上を選択。
- 管理者アカウントのみならず、外部サービス連携API等リモートアクセスにも適用。
- 実装後はログ監視と定期的なレビューが義務付けられる。
これにより、単一の認証情報だけでアクセスできる状態を排除し、セキュリティレベルを大幅に向上させる。
現在の位置づけ
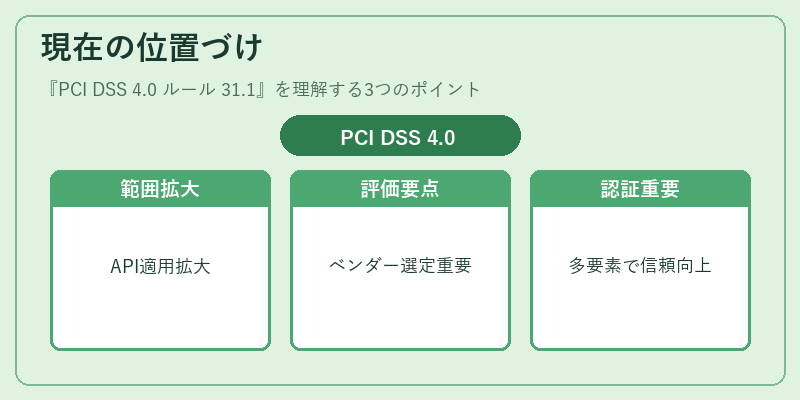
近年の規制強化やデジタルバンキング拡大に伴い、PCI DSS 4.0 ルール 31.1 の適用範囲はAPI銀行・オープンバンキングへも広がり、ベンダー評価時の重要項目となっている。多要素認証の導入は、カード会員データ環境へのリスク低減だけでなく、顧客信頼性向上や規制遵守の観点から不可欠な要件として位置づけられている。
×
続きを読むには確認が必要です