セルフソブリンIDとは、個人が自己のデジタルアイデンティティを完全に管理し、第三者(金融機関・サービスプロバイダー等)への委譲なしに認証や本人確認を行える仕組みである。
概要
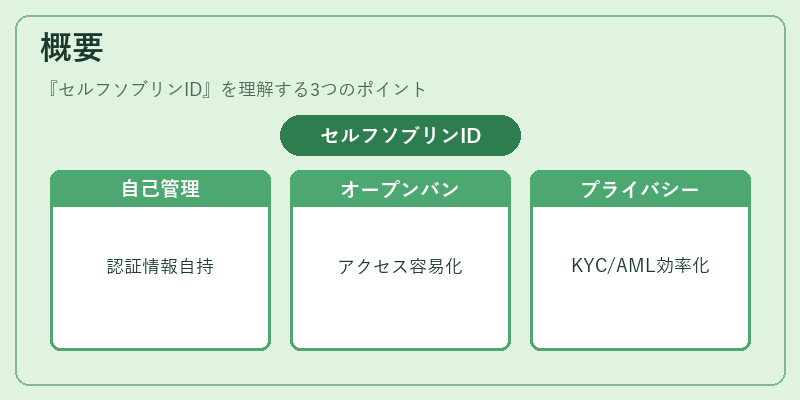
従来のIDは銀行口座番号や政府発行パスポートなど、外部主体が管理する形態が主流だった。近年のデジタル化と個人情報保護への関心高まりに伴い、ユーザー自身が認証情報を保持し、必要時に限定的に公開できる「自己主権型ID」の概念が注目されている。セルフソブリンIDは、オープンバンキングやPSD2の下で金融サービスへのアクセスを容易にするために設計されたものであり、KYC(Know Your Customer)・AML(Anti‑Money Laundering)プロセスの効率化とプライバシー保護を両立させることが期待されている。
役割と機能
セルフソブリンIDは以下のような場面で活用される。
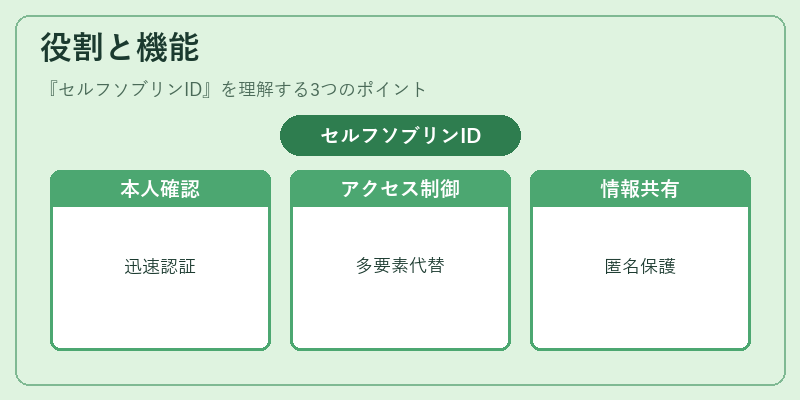
- 本人確認(KYC):ユーザーが自ら発行したデジタル証明書を金融機関へ提示し、必要情報のみを共有することで、本人確認プロセスを迅速化。
- 認証・アクセス制御:APIベースのサービスやモバイル決済において、ユーザーが保持する秘密鍵で署名したトークンを用い、二段階認証や多要素認証(MFA)の代替として機能。
- データ共有と統合:BaaSや組込型金融サービスでは、セルフソブリンIDに紐づく「verifiable credentials」を利用し、取引履歴や信用情報を安全に共有できる。
- プライバシー保護:必要最小限の情報のみを開示し、匿名性を保持するために、トークナイゼーションや匿名化技術と組み合わせて使用される。
特徴
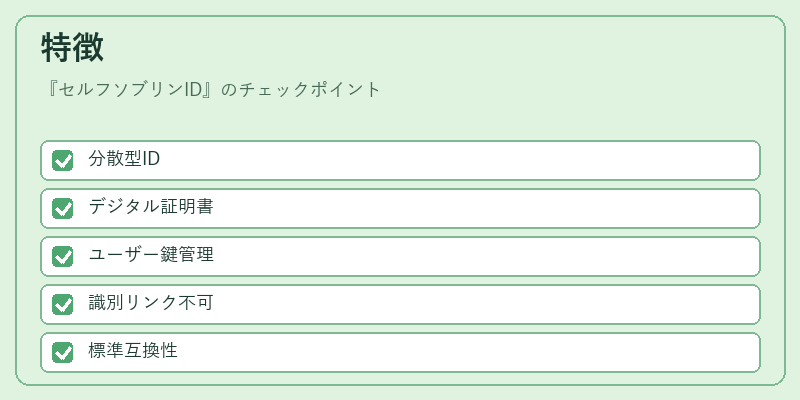
| 要素 | 説明 |
|---|---|
| 分散型識別子(DID) | ブロックチェーン等の分散台帳上に発行され、中央管理者が存在しない。 |
| Verifiable Credentials(VC) | 発行主体が署名したデジタル証明書であり、検証時にのみ情報を開示できる。 |
| ユーザー制御型鍵管理 | 秘密鍵は端末内やハードウェアセキュリティモジュール(HSM)に格納され、第三者がアクセス不能。 |
| リンク不可性 | 同一個人を複数のサービスで識別できない設計により、トラッキング防止。 |
| オープン標準対応 | W3C DID/VC仕様に準拠し、異なるプラットフォーム間で相互運用性を確保。 |
これらの特徴により、セルフソブリンIDは従来型IDと比べて「ユーザー主権」「データ最小化」「透明性」の三本柱を実現する。
現在の位置づけ
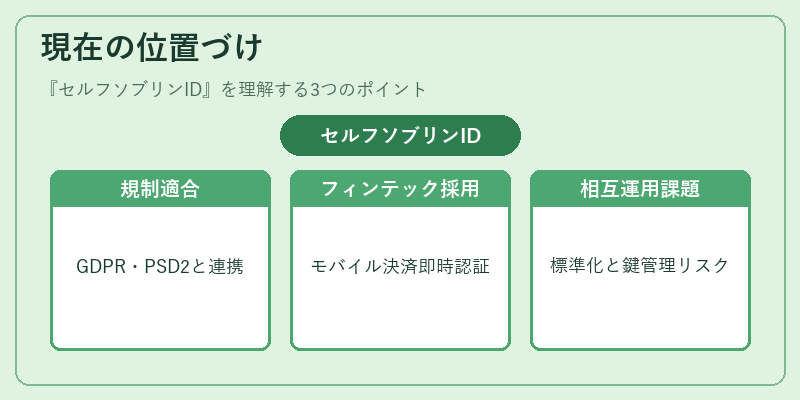
EUのGDPRやPSD2規制は個人情報の保護と金融サービスへのアクセス拡大を同時に推進している。セルフソブリンIDは、これら法的枠組みと合致しつつ、KYC・AMLチェックを自動化する手段として注目されている。多くのフィンテック企業が、自社サービス内でセルフソブリンIDの導入を検討しており、特にモバイル決済やQRコード決済領域では「本人確認不要」や「即時認証」の実現例が増えている。
一方で、標準化・相互運用性の課題は残る。各国・各業界が独自に発行するデジタルIDを統合し、全体として安全かつスムーズな認証フローを構築するには、規制当局と業界団体間での協議が不可欠である。また、ユーザー側の鍵管理リスクや、悪意ある第三者によるデジタル証明書の偽造防止策も重要課題として位置づけられている。
総じて、セルフソブリンIDは金融サービスにおける本人確認とプライバシー保護を革新する鍵となりつつあるが、その実装・運用には技術的・規制的な整合性を確保するための継続的な努力が必要である。
続きを読むには確認が必要です