3DS Liability Shift Eligibilityとは、3D Secure(3DS)認証において、詐欺取引に対する責任(リスク)が発行銀行側に移転するか、取引を実行した加盟店側に残るかを決定する条件を指す。
概要
3DSはクレジットカード取引の安全性を高めるためにカードネットワークが導入した認証仕組みである。2000年代後半に導入された3DS 1.0では、認証が完了しない取引に対しては発行銀行が責任を負う「リスクシフト」が実装されたが、実装の難易度とユーザー体験の低下が課題となった。そこで3DS 2.0が策定され、動的データやリスクベース認証を組み込み、加盟店側の負担を軽減しつつリスクシフトの条件を明確化した。リスクシフトの適用可否は、カードスキームごとの規定、取引チャネル、加盟店の実装状況、認証の成功率など多岐にわたる要因に依存する。
役割と機能
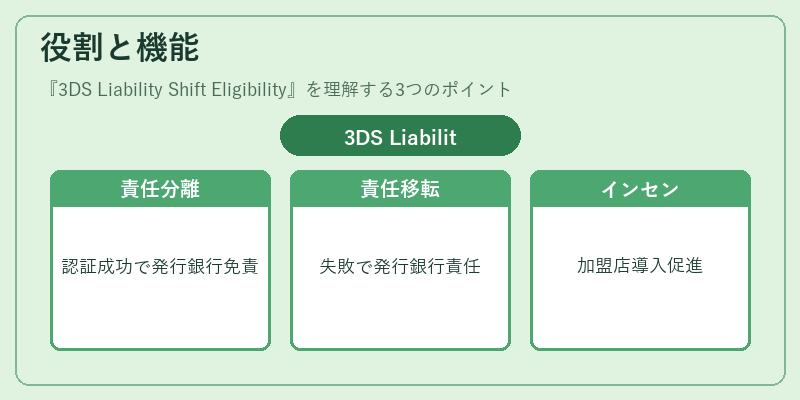
3DS Liability Shift Eligibilityは、オンライン決済やモバイル決済における詐欺対策の実効性を高めるために設計された。取引が3DS認証に成功した場合、発行銀行は不正利用に対して責任を負わず、加盟店はリスクを負う。逆に認証が失敗した場合、発行銀行が責任を負う。これにより、加盟店は強固な認証を導入するインセンティブが生まれ、カードスキームは詐欺コストを抑制できる。実際の取引フローでは、決済ゲートウェイが3DS認証を行い、結果をカードネットワークに返却し、リスクシフトの可否が決定される。
特徴
- 条件付き適用:リスクシフトは全ての取引で自動的に適用されるわけではなく、カードスキームが定める条件(例:カードタイプ、取引金額、チャネル)を満たす必要がある。
- バージョン依存:3DS 1.0ではリスクシフトが標準で適用されるが、3DS 2.0では実装の質やデータ提供の充実度に応じて適用可否が変わる。
- API駆動:オープンバンキングやBaaS環境では、決済サービスプロバイダーがAPIを通じて3DS認証を行い、リスクシフトの判断を自動化できる。
- 規制連動:PSD2やeIDASなどのEU規制は、強固な認証とリスクシフトの適用を推奨しており、加盟店はコンプライアンスを確保するために3DS 2.0を導入するケースが増えている。
現在の位置づけ
近年、デジタル決済の拡大とともに、3DS 2.0の採用率は高まっている。APIベースの決済ゲートウェイやモバイルウォレットが普及する中で、リスクシフトの適用可否は競争力の一因となっている。カードスキームは、リスクシフトを適用することで加盟店の詐欺対策投資を促進し、発行銀行の負担を軽減する。さらに、PCI DSSやAML/KYC要件と連携し、取引の透明性と安全性を高めるために、リスクシフトの条件は継続的に見直されている。結果として、3DS Liability Shift Eligibilityは、オンライン決済エコシステムにおける詐欺防止とコンプライアンスの両立を実現する重要な要素となっている。
続きを読むには確認が必要です
関連記事