SAMLフェデレーションとは、複数の組織間で認証情報を安全に交換するためのプロトコル規格である。
主に企業や金融機関が自社サービスと外部API(例:オープンバンキング・PSD2)を連携させる際に、ユーザーの身元確認を一括して処理し、シングルサインオン(SSO)を実現する手段として採用されている。
概要
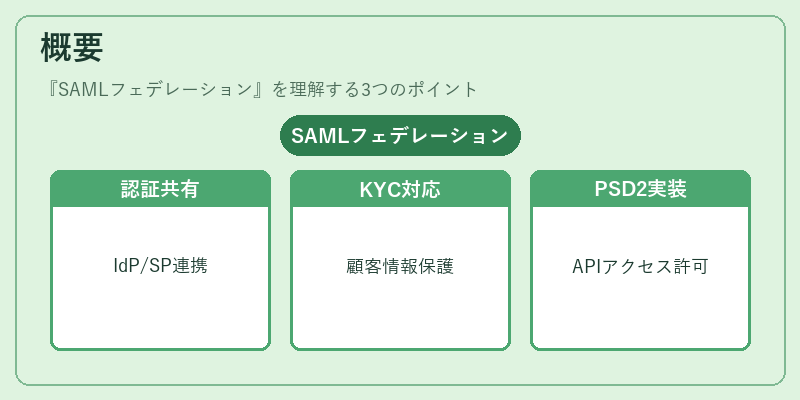
SAML(Security Assertion Markup Language)はXMLベースのメッセージフォーマットで、認証・属性情報を含む「アサーション」を発行・検証できる。フェデレーションは、異なるドメインや組織がこのアサーションを共有し合い、相互に信頼関係(IdP=Identity ProviderとSP=Service Provider)を構築する仕組みである。
金融業界では、顧客が複数のサービスプロバイダーへアクセスする際に、各サービス毎にログイン情報を入力させる煩雑さを解消し、同時にKYC(Know Your Customer)やAML(Anti‑Money Laundering)の要件を満たすために導入されている。特にPSD2の下で金融機関が第三者にAPIアクセスを許可する際、SAMLフェデレーションは「認証・承諾」の仲介役として重要性を増している。
役割と機能
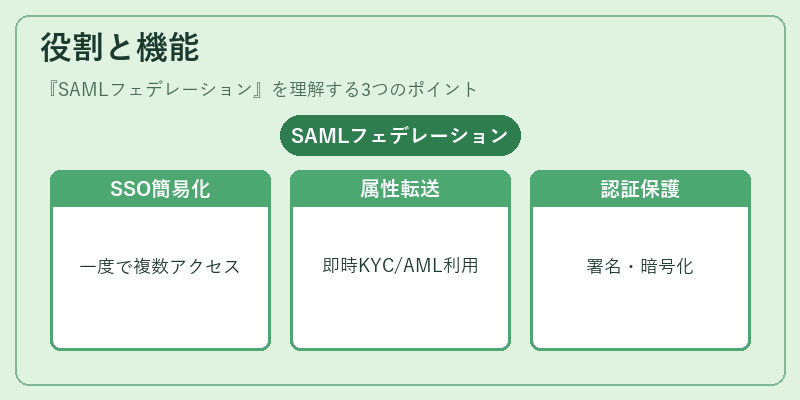
- シングルサインオン(SSO):ユーザーは一度IdPで認証すると、関連するSPへ自動的にアクセスできる。これによりログインフローが簡素化され、UX向上につながる。
- 属性情報の転送:アサーション内に顧客属性(氏名・住所・口座番号等)を埋め込み、SP側で即時利用できる。KYCやAMLプロセスで必要なデータ検証が迅速化される。
- 強固な認証:SAMLアサーションは署名と暗号化により改ざん防止・機密保護を実現し、PCI DSSやGDPR等の規制要件に準拠できる。
- フェデレーションポリシー管理:IdP側でアクセス許可ルール(例:特定サービスへの限定アクセス)を設定し、SPはそれを尊重することでセキュリティレベルを統一できる。
特徴
| 要素 | 説明 |
|---|---|
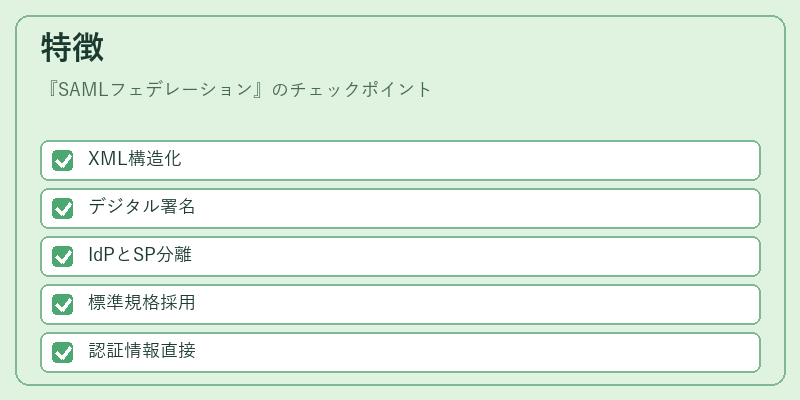
| XMLベース | 構造化されたメッセージで拡張性が高く、既存のSOAPやREST APIと併用しやすい。 |
| 署名・暗号化 | アサーションをデジタル署名し、必要に応じてAES等で暗号化。これにより通信途中の改ざんリスクが低減される。 |
| IdP/ SP分離 | 認証とサービス提供を明確に分離でき、組織間での責任範囲をはっきりさせられる。 |
| 標準化されたプロトコル | OASISが策定した国際規格であり、多くのベンダーが実装済み。導入障壁が低い。 |
SAMLフェデレーションは、OAuth 2.0やOpenID Connectと比べて「認証情報そのもの」を交換する点が特徴的である。後者はアクセストークンを発行してAPIアクセスを委譲する方式だが、SAMLはユーザーの身元と属性を直接証明し、複数サービス間で統一されたセッション管理を実現する。
現在の位置づけ
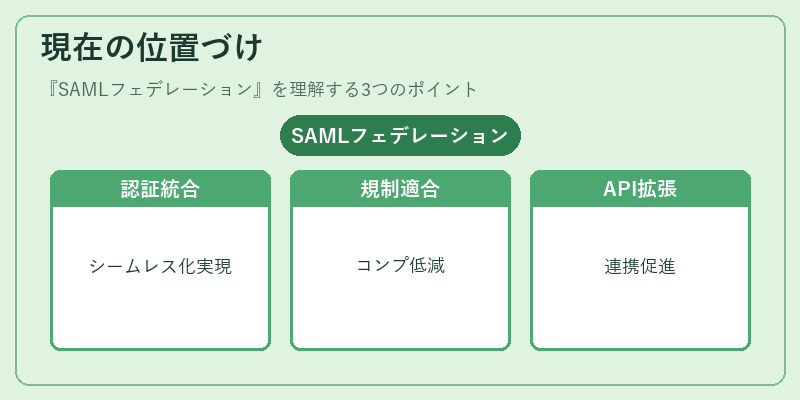
近年、モバイル決済やeウォレットの普及に伴い、ユーザー認証のシームレス化が不可欠となっている。SAMLフェデレーションは、その要件を満たす中核技術として金融機関とフィンテック企業の連携に広く採用されている。
- PSD2:第三者提供者(TPP)へのAPIアクセス時、顧客認証情報を安全に共有する手段としてSAMLが選択肢に入るケースが増加。
- BaaS・組込型金融:銀行業務機能を外部アプリへ組み込む際、ユーザーの同一性確認と属性転送をSAMLで行うことで開発コストを削減できる。
- 規制適合性:PCI DSSやGDPR等のデータ保護要件に対して、署名・暗号化機能が標準装備されているため、コンプライアンスリスクを低減できる。
一方で、RESTful APIとの親和性を高めるために、SAMLとOAuth 2.0のハイブリッド構成が検討されるケースも増えている。例えば、認証はSAMLで行い、その後発行されたIDトークンをOpenID Connectで使用することで、モバイルアプリやWebサービスへの統合が容易になる。
総じて、SAMLフェデレーションは金融業界における「信頼できる認証インフラ」として位置づけられ、今後もAPI銀行・オープンバンキングの拡大とともに重要性を維持する見込みである。
続きを読むには確認が必要です