コントロールテスト実行(Control Testing Execution)とは、企業の内部統制やガバナンス体制において設定されたリスク管理手続き(コントロール)が適切に機能しているかを検証するプロセスである。
目次
概要
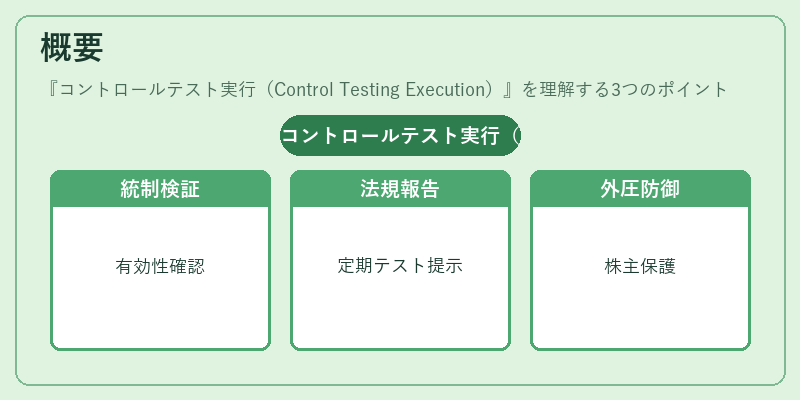
企業が財務報告や事業運営に伴うリスクを抑えるため、内部統制フレームワーク(例:COSO、ISO 31000)に基づきコントロールを設計する。これらのコントロールは実際に有効であるかを確認する必要があり、コントロールテスト実行はその検証手段となる。日本ではSOX法や企業統治コードの導入により、取締役会・監査役会への報告義務が強化され、定期的なテスト結果の提示が求められるようになった。また、敵対的買収防衛策や委任状勧誘といった外部からの圧力に対しても、内部統制の有効性を示すことで株主保護を図る役割を担う。
役割と機能
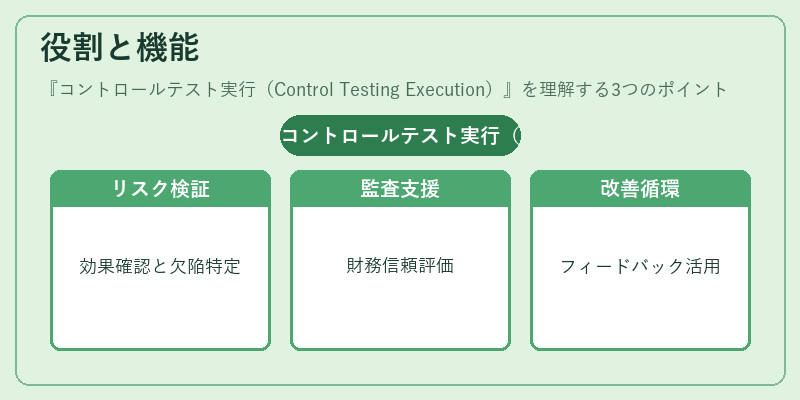
- リスク管理:設計されたコントロールがリスクを低減する効果を検証し、欠陥箇所を特定する。
- 監査支援:外部監査人はテスト結果を基に財務諸表の信頼性評価を行う。
- ガバナンス強化:取締役会・監査役会が内部統制の実効性を把握し、意思決定の根拠とする。
- コンプライアンス証明:法令遵守やスチュワードシップコードに基づく報告義務を果たす。
- 継続的改善:テスト結果をフィードバックし、コントロール設計の見直しや業務プロセス改革へ結びつける。
特徴
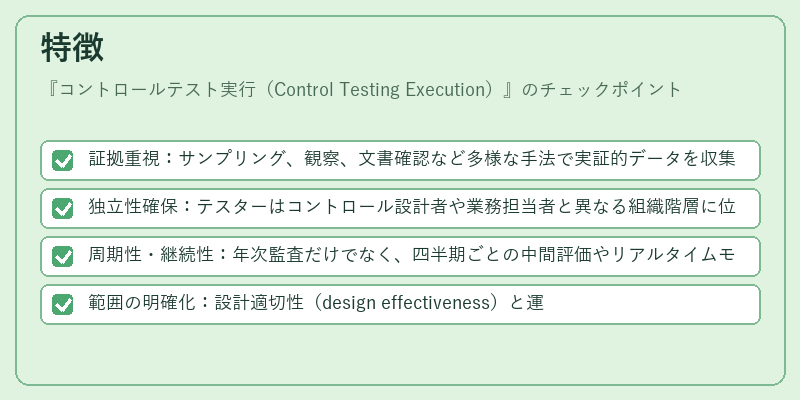
- 証拠重視:サンプリング、観察、文書確認など多様な手法で実証的データを収集する。
- 独立性確保:テスターはコントロール設計者や業務担当者と異なる組織階層に位置し、客観性を維持する。
- 周期性・継続性:年次監査だけでなく、四半期ごとの中間評価やリアルタイムモニタリングが増加している。
- 範囲の明確化:設計適切性(design effectiveness)と運用実効性(operational effectiveness)の両面を検証する点で、単なるチェックリストとは異なる。
現在の位置づけ
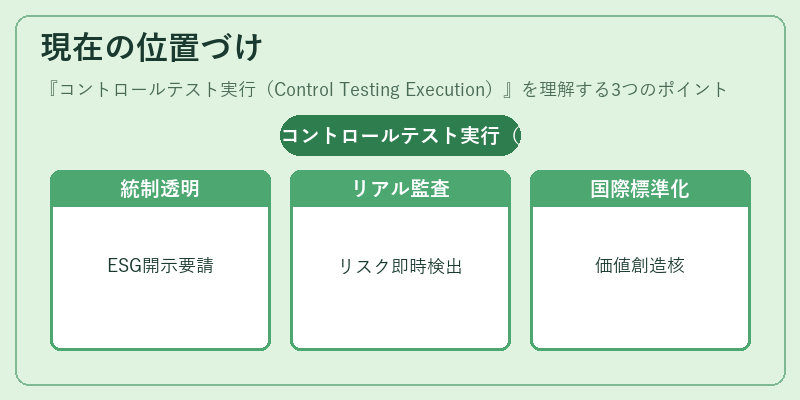
近年、企業は統合報告書やESG情報開示の要求に対応し、内部統制の透明性が重要視されている。データ分析・AIを活用した継続的監査技術(Continuous Auditing)が普及し、コントロールテスト実行はリアルタイムでリスク兆候を検出する手段へと進化している。さらに、国際的な規制調和の動きにより、日本企業も国際基準(IFRS、GRI)に対応した統合的コントロールフレームワークを構築し、テスト実行プロセスを標準化するケースが増えている。結果として、コントロールテスト実行は単なるコンプライアンス手続きではなく、企業価値創造と持続可能なガバナンスの核となる機能へと位置付けられている。
×
続きを読むには確認が必要です
おすすめ情報×
関連記事