エンベデッドトークン化APIとは、アプリケーションやサービスに組み込む形で決済情報を安全に代替するトークン(仮想通貨・クレジットカード番号等)を発行・管理するためのプログラムインタフェースである。
主にオープンバンキングやBaaS、eウォレットと連携し、ユーザー認証情報やカード情報を直接扱わずにトークンだけで取引を完結させる仕組みを提供する。
概要
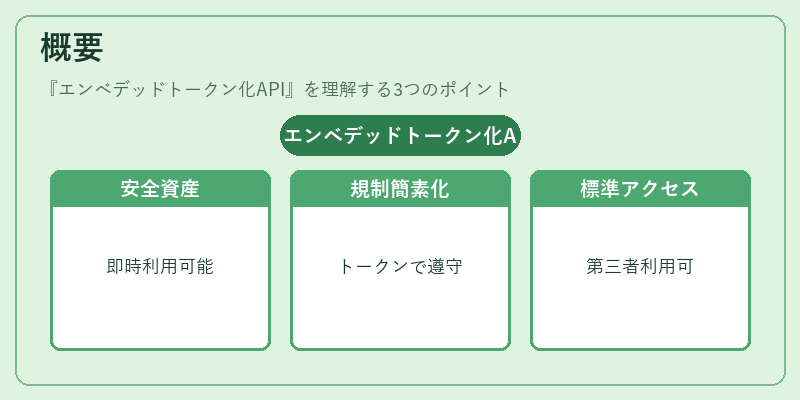
エンベデッドトークン化APIは、金融機関が外部開発者へ対して「安全な決済資産」を即座に利用可能にするためのインフラである。
従来、クレジットカード番号や銀行口座情報を直接扱う際にはPCI DSS等の厳格なセキュリティ要件が課せられ、開発コストと運用負担が高かった。これに対し、トークン化APIは「代替データ」のみを提供することで規制遵守を簡素化し、API呼び出し単位での監査ログやアクセス権管理も可能となる。
また、PSD2やオープンバンキングの進展に伴い、第三者事業者が金融データへ安全にアクセスするための標準化された手段として位置付けられた。
役割と機能
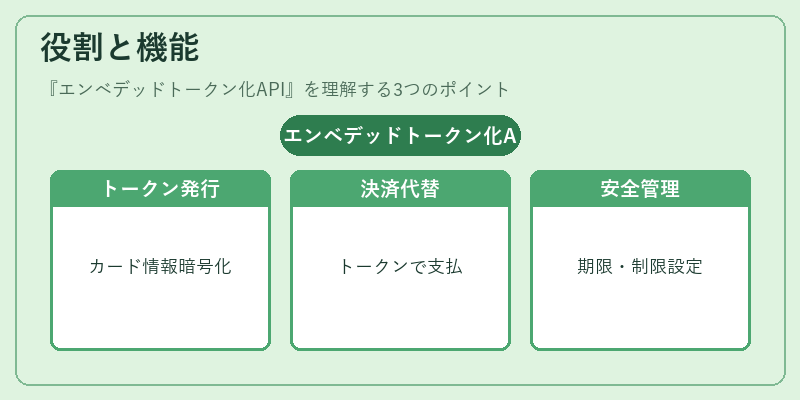
- トークン発行
カード番号や口座情報を暗号化し、取引ごとに一意なトークンを生成。 - 代替決済処理
発行されたトークンを使用してカード決済・銀行振込等の処理を実行。 - セキュリティ管理
トークンごとに有効期限や利用制限を設定し、APIキーでアクセス権を細分化。 - 統合ログ
取引履歴・失敗事象を一元的に記録し、KYC/AML監査に活用。
開発者はSDKやRESTエンドポイントを通じてトークンの生成・更新・無効化を行い、フロントエンドで直接カード情報を扱う必要がなくなるため、モバイル決済アプリやeウォレットサービスの実装が迅速化する。
特徴
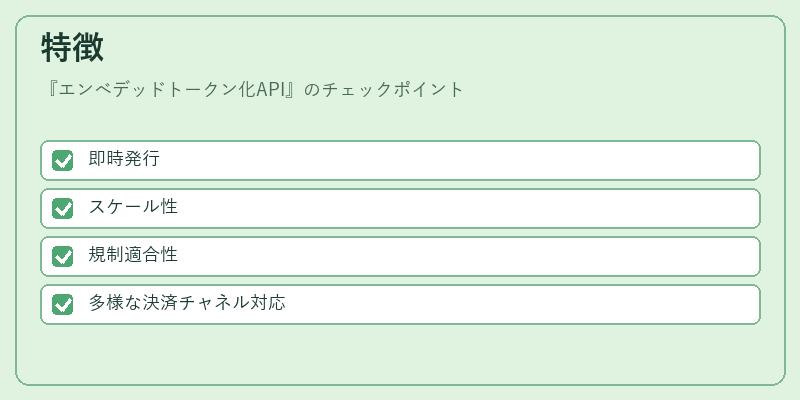
- 即時発行
API呼び出し直後にトークンが返却され、サーバー側での長時間待機を回避。 - スケール性
マイクロサービス構成でも同一APIを共有でき、ユーザー数増加に伴う負荷分散が容易。 - 規制適合性
PCI DSSやPSD2に準拠したデータフロー設計で、追加のセキュリティ対策不要。 - 多様な決済チャネル対応
クレジットカード、デビットカード、銀行振込、モバイルウォレット等を統一インタフェースで処理可能。
これらは従来の「カード情報直接送信」モデルと比べ、セキュリティ面・運用コスト面で大幅な優位性を示す。
現在の位置づけ
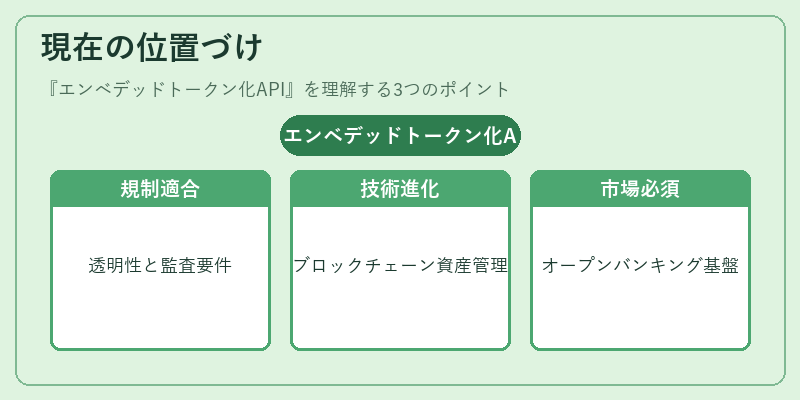
近年、フィンテック企業が自社サービスに決済機能を組み込むケースが増加している。エンベデッドトークン化APIは、その実装基盤として主流となりつつある。
一方で、各国の規制当局は「トークン化」の範囲や有効期限管理に関するガイドラインを更新し、APIプロバイダーに対して透明性と監査対応を求めている。
また、デジタル通貨やCBDC(中央銀行発行デジタル通貨)への拡張も視野に入れたトークン化設計が進んでおり、将来的には単なるカード情報の代替から、ブロックチェーンベースの資産管理へと進化する可能性がある。
総じて、エンベデッドトークン化APIは安全かつスケーラブルな決済インフラとして、オープンバンキング・BaaS市場で不可欠な要素となっている。
続きを読むには確認が必要です