ネット銀行GDPR対応とは、オンラインバンキング業務において欧州連合(EU)の一般データ保護規則(GDPR)を遵守するために設計された一連の政策・手続き・技術的対策である。
概要
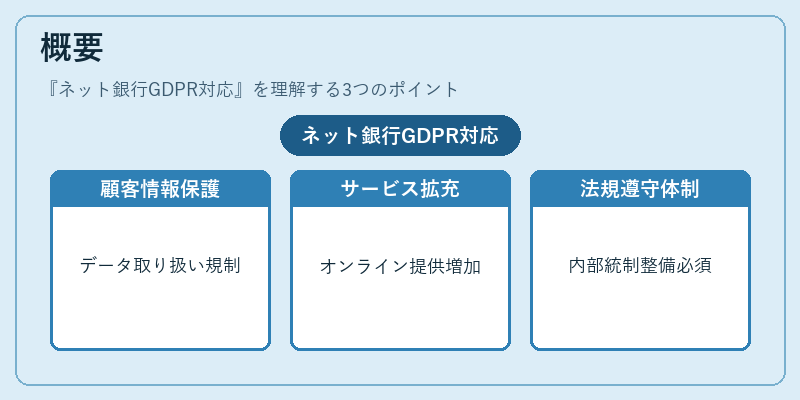
ネット銀行は物理支店を持たず、インターネットを通じて顧客へ金融サービスを提供する。GDPRは2018年から施行され、個人データの取得・保管・処理に関して厳格な基準を課すことで知られる。ネット銀行がEU域内で顧客情報を扱う場合、または欧州居住者のデータを保持する場合には、GDPRの適用対象となる。したがって、顧客獲得やサービス拡充に伴い、個人情報保護の枠組みを整備しなければならないという背景から「ネット銀行GDPR対応」が不可欠となった。
役割と機能
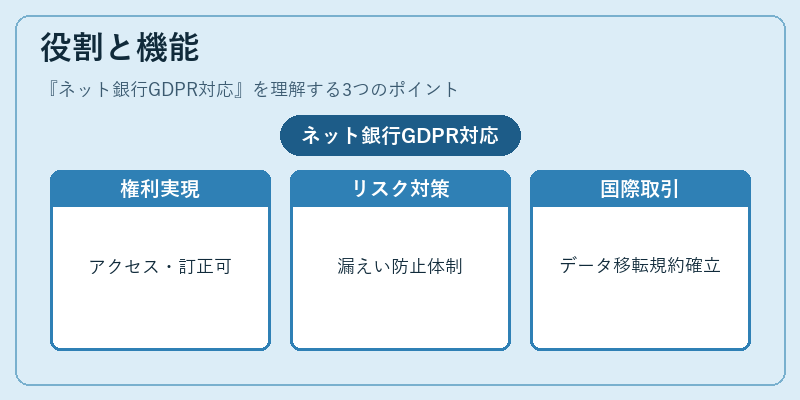
ネット銀行はGDPR対応を通じて以下の機能を果たす。
1. データ主体権利の実現:顧客が自己情報へのアクセス、訂正、削除を要求できる仕組みを提供する。
2. リスク管理:個人情報漏えいや不適切処理に対して事前防止策と迅速な報告体制を整備し、罰則回避を図る。
3. コンプライアンス統合:KYC(顧客確認)やAML(マネーロンダリング対策)等の既存規制と合わせてデータ処理プロセスを設計する。
4. 国際取引の円滑化:EU以外の金融機関との連携において、データ移転条件(標準契約条項や適切な保証)を確立し、グローバルビジネスを支える。
特徴
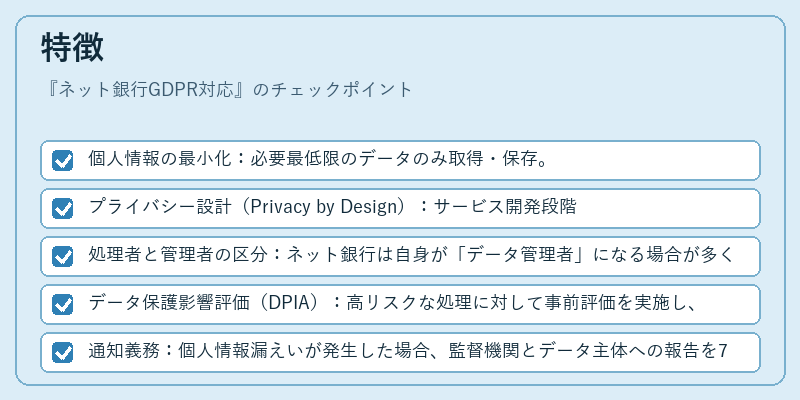
- 個人情報の最小化:必要最低限のデータのみ取得・保存。
- プライバシー設計(Privacy by Design):サービス開発段階から保護機能を組み込む。
- 処理者と管理者の区分:ネット銀行は自身が「データ管理者」になる場合が多く、外部業務委託先には「データ処理者契約」を結ぶ必要がある。
- データ保護影響評価(DPIA):高リスクな処理に対して事前評価を実施し、リスク低減策を提示する。
- 通知義務:個人情報漏えいが発生した場合、監督機関とデータ主体への報告を72時間以内に行う。
現在の位置づけ
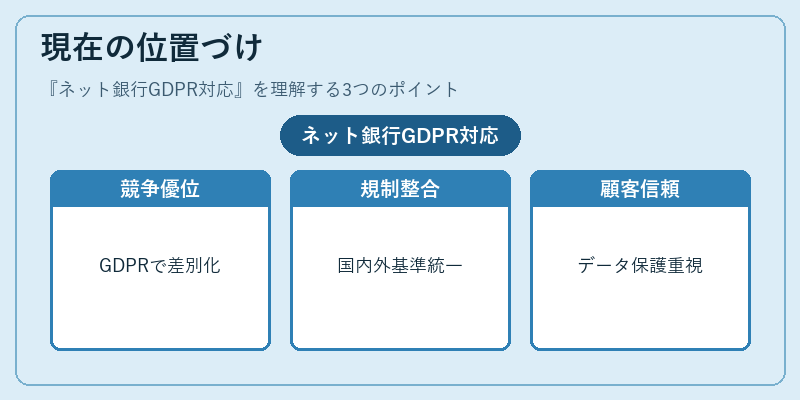
近年、ネット銀行は欧州市場で急速に拡大しており、GDPR対応は競争優位性の一部となっている。金融庁や日本国内規制当局も、国際的なデータ保護基準との整合性を重視し、海外子会社や提携先がGDPRに適合するよう指導している。また、PSD2(支払いサービス指令)と連動したAPI経由の取引では、データ共有時の同意取得や認証強化も求められる。さらに、FATCAとの情報開示義務は、個人データ保護と税務透明性の両立を図る上で重要な交差点となっている。総じて、ネット銀行GDPR対応は単なる法令遵守ではなく、顧客信頼構築と国際ビジネス展開に不可欠な戦略的要素として位置づけられている。
続きを読むには確認が必要です
関連記事