オープンバンキングAPIテストとは、金融機関が提供するオープンバンキングAPIの機能・セキュリティ・コンプライアンスを検証するために実施される一連の試験プロセスである。
概要
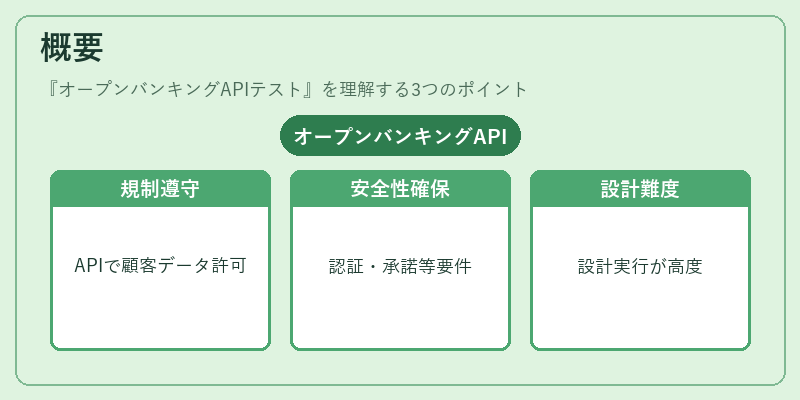
欧州連合の第二世代支払サービス指令(PSD2)以降、銀行は顧客データへの第三者アクセスをAPI経由で許可する義務が生じた。これに伴い、オープンバンキングは単なる技術的接続ではなく、規制遵守とリスク管理の観点から不可欠な枠組みとなった。APIテストは、その構築段階から運用フェーズに至るまで、仕様通りに動作し、顧客情報を安全に扱えることを保証する手段として位置づけられる。特に、認証・承諾(OAuth 2.0)、KYC/AMLフロー、PCI DSS要件の遵守など、金融業務特有の要件が重層的に絡むため、テストは従来型APIテストよりも高度な設計と実行を必要とする。
役割と機能
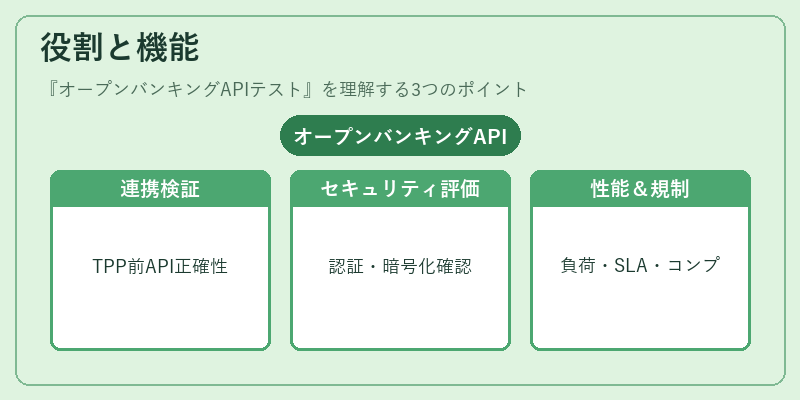
オープンバンキングAPIテストは以下のような場面で活用される。
- 第三者プロバイダー(TPP)連携前検証:BaaSプラットフォームやeウォレット、モバイル決済サービスが金融機関のAPIを利用する際に、データ取得・送信フローが正しく動作し、エラー処理が適切かを確認。
- セキュリティ評価:認証トークンの発行・失効、アクセス制御、通信暗号化(TLS 1.2/1.3)などが規定通りに実装されているかを検査。
- 性能監視:同時接続数やレイテンシーがサービスレベルアグリーメント(SLA)を満たしているかを負荷テストで測定。
- コンプライアンス確認:PSD2のデータ共有要件、KYC・AMLプロセス、PCI DSSに関するチェック項目が網羅されているかを検証。
これらは単独ではなく統合的に実施されることで、API全体の信頼性と安全性を確保する。
特徴
| 要素 | 説明 |
|---|---|
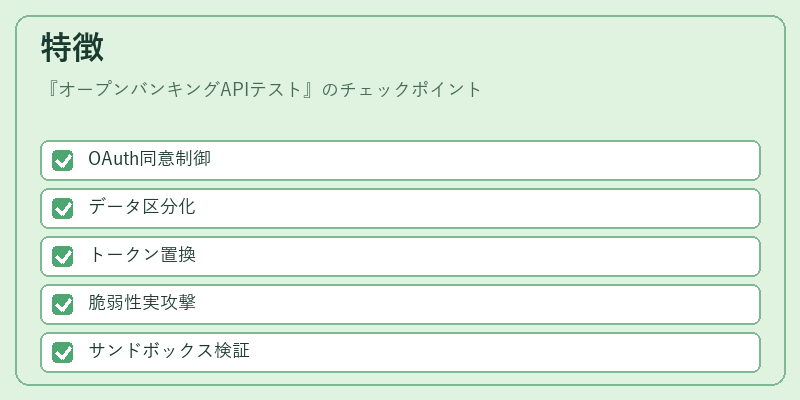
| 認可・承諾フロー | OAuth 2.0ベースで顧客同意を取得し、スコープごとのアクセス権限を制御。 |
| データ分類 | 口座情報、取引履歴、カード情報などが明確に区分され、必要最低限の情報のみ提供。 |
| トークナイゼーション | 実際のカード番号や個人識別子を安全なトークンで置き換え、PCI DSSリスクを低減。 |
| ペネトレーションテスト | APIエンドポイントに対する脆弱性スキャンと実践的攻撃シナリオを組み合わせて実施。 |
| サンドボックス連携 | 規制当局や業界団体が提供するテスト環境で、リアルデータを用いずに動作確認。 |
これらの特徴は、従来型のREST APIテストと比べて、金融情報特有の機密性・整合性要件を網羅している点が際立つ。
現在の位置づけ
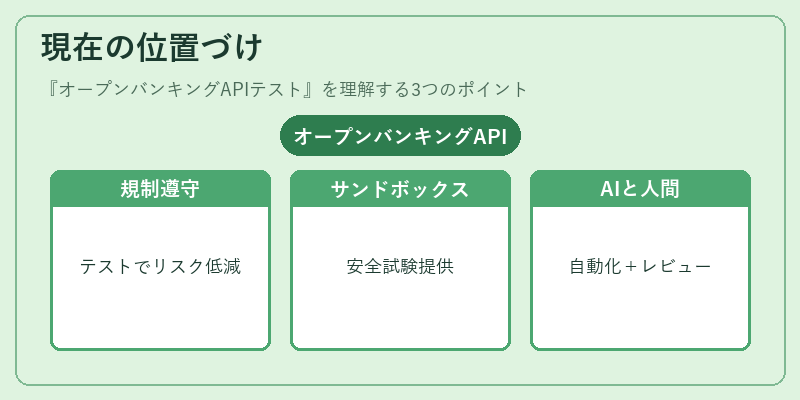
オープンバンキングAPIテストは、金融業界において規制遵守とイノベーション促進の両面で不可欠なプロセスとなっている。多くの国でPSD2相当の法令が施行される中、銀行・FinTech企業は共通の認証・承諾基盤を構築しつつ、テストによるリスク低減を求められている。また、業界団体や規制機関は「オープンバンキングサンドボックス」を設置し、開発者が安全に試験できる環境を提供。近年では、AIを活用したテスト自動化ツールの導入も進みつつあるが、依然として人間によるセキュリティレビューやコンプライアンス検証は不可欠である。将来的には、API設計段階から「セキュリティ・バイ・デザイン」を実装する動きとともに、テストプロセス自体がより統合的かつリアルタイム化されることが期待される。
続きを読むには確認が必要です