内部統制テスト監査基準とは、金融機関等における内部統制の設計・運用効果を検証するための監査手順と評価方法を定めた指針である。
概要
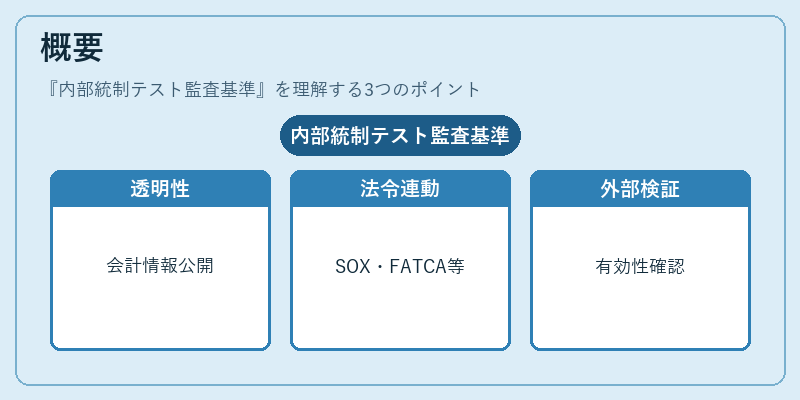
内部統制テスト監査基準は、企業会計やリスク管理の透明性確保を目的に策定された。金融機関では、預金者・投資家への信頼維持と規制当局からの監督要求に応えるため、内部統制の有効性を第三者が検証する必要がある。この基準は、国内外の法令(会社法改正、SOX法等)や国際的な枠組み(COSO、ISO 31000)と連動しつつ、日本独自の金融監督体制に適合させられている。特に、バーゼル合意による資本充足率規制やFATCA等の税務情報交換要件が強化される中で、内部統制の堅牢性は不可欠となっている。
役割と機能
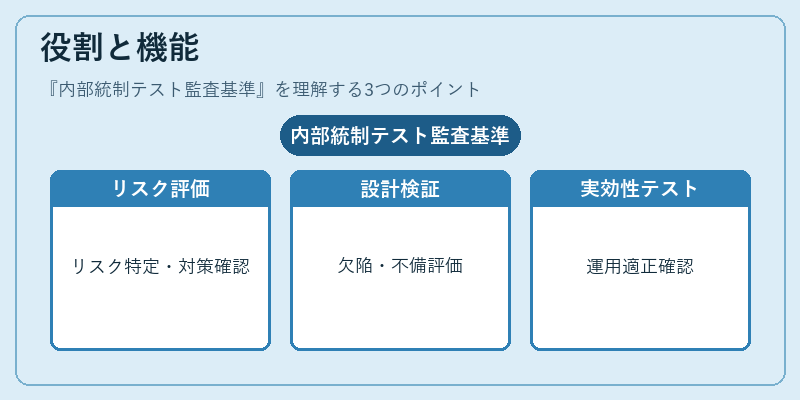
監査基準は、以下のような場面で活用される。
1. リスク評価:金融商品取引業や信託銀行における投資決定・顧客情報管理のリスクを特定し、対策が設計されたか確認する。
2. 内部統制設計検証:資金移動、貸出処理、株式取引等の主要業務プロセスにおいて、設計上の欠陥や不備がないかを評価する。
3. 運用実効性テスト:設定された統制が日常業務で適切に機能しているか、サンプル取引等を通じて検証する。
4. 報告と改善提案:監査結果を経営層・監督当局へ報告し、必要な是正措置や継続的改善策を提示する。
外部監査人は、基準に沿った手順で内部統制の有効性を評価し、財務諸表への影響度合いを判断する。一方、内部監査部門は日常的な運用検証と改善活動を行う際に同じフレームワークを参照することで、一貫した品質管理が可能となる。
特徴
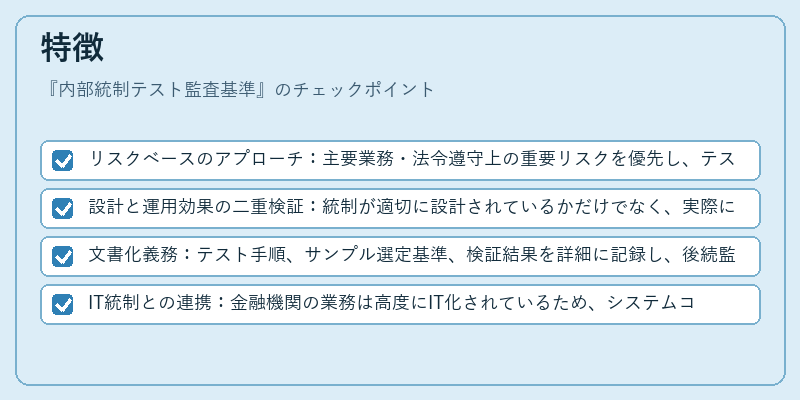
- リスクベースのアプローチ:主要業務・法令遵守上の重要リスクを優先し、テスト頻度や範囲を決定する。
- 設計と運用効果の二重検証:統制が適切に設計されているかだけでなく、実際に機能しているかを同時に評価する点が他の監査指針とは異なる。
- 文書化義務:テスト手順、サンプル選定基準、検証結果を詳細に記録し、後続監査への情報継承と再現性を確保する。
- IT統制との連携:金融機関の業務は高度にIT化されているため、システムコントロール(アクセス権限管理、ログ監視等)の評価も不可欠である。
これらの特徴により、単なるチェックリストではなく、組織全体のガバナンス構造を総合的に把握できる点が大きな強みとなっている。
現在の位置づけ
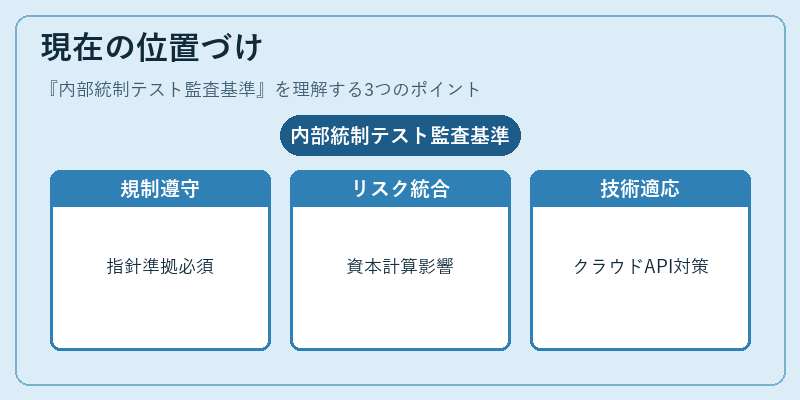
日本においては金融庁が「内部統制指針」を発表し、金融機関はこれに準拠した監査体制を整備している。特に、第二種金融商品取引業者や信託銀行では、顧客資産の保護と適合性原則への対応が求められるため、内部統制テストの重要度が高まっている。
また、バーゼルIIIの導入に伴い、リスク管理体制全般を強化する必要がある中で、内部統制テストは資本充足率計算やストレステスト結果への影響評価にも活用されるようになった。
国際的にはFATCA等の情報交換規制に対応するため、税務関連の内部統制も同基準下で検証されるケースが増えている。デジタルバンキングやフィンテックサービスの拡大に伴い、クラウド環境やAPI連携など新たなITリスクへの対応策を組み込む方向へ進化しており、基準自体も定期的に更新されている。
このように、内部統制テスト監査基準は金融機関のガバナンスとコンプライアンスを支える中核的枠組みとして位置づけられ、今後も規制強化や技術革新に応じた継続的な見直しが求められる。
続きを読むには確認が必要です