規制とは、金融取引やサービスの安全性・公正性を確保するために政府や監督機関が設ける法的枠組みである。
概要
規制は、金融危機後の消費者保護と市場安定化の必要性から発展した。従来の銀行業務では資本充実率・貸出限度などが中心だったが、フィンテックの台頭に伴いデータ利用やデジタル決済を含む新たなリスクが顕在化した。その結果、PSD2(支払サービス指令)やeマネー指令といった欧州連合レベルでの規制枠組みが設けられ、API銀行・オープンバンキングへの参入障壁を低減しつつも消費者保護を強化する方向へ進展した。近年では、KYC(本人確認)やAML(資金洗浄対策)が国際的に統一された基準として位置づけられ、デジタルウォレット・モバイル決済の普及とともに重要性が増している。
役割と機能
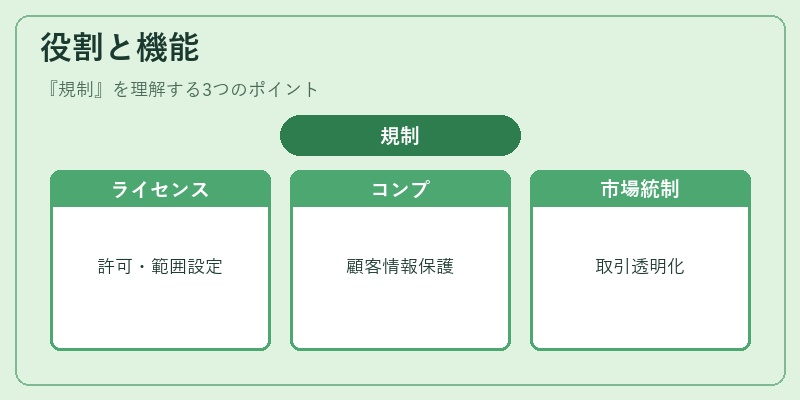
規制は主に以下の三つの機能を担う。
1. ライセンス付与:API銀行やBaaSプロバイダーには金融サービス提供者としての許可が必要であり、資本要件・業務範囲が明示される。
2. コンプライアンス義務:KYC/AMLにより顧客情報の収集・監査を義務付け、PCI DSSや3D Secure 2によってカード決済データ保護と不正検知を強化する。
3. 市場統制:チャージバック規定やトークナイゼーション基準により取引の透明性・追跡可能性が確保され、組込型金融サービスにおけるリスク管理が実現される。
特徴
- データ重視:従来の資本比率と異なり、個人情報・トランザクションデータの安全性が規制対象となる。
- 迅速適応:技術進化に合わせてサンドボックス制度やプロビジョナルライセンスで実験的導入を可能にする。
- 国際連携:同一サービスが複数国で提供される場合、各国規制の整合性を図るため、国際協定や共通基準(e.g., FATF)が活用される。
- イノベーション調和:過度な制約は市場参入障壁となり得るため、リスクと創造性のバランスが求められる。
現在の位置づけ
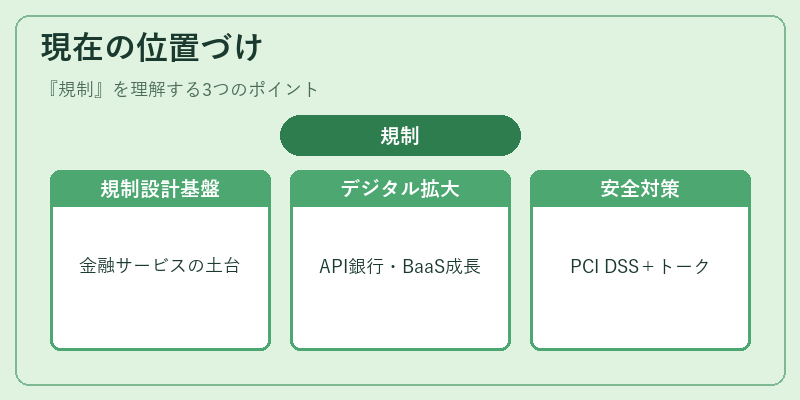
デジタル経済の拡大に伴い、規制は単なる監督手段ではなく、金融サービスの設計基盤として機能している。API銀行・オープンバンキングはPSD2を軸に発展し、BaaSや組込型金融も同様にライセンス・データ保護規制の下で拡大を続けている。モバイル決済やQRコード決済では、PCI DSSと3D Secure 2の統合が進み、不正防止とユーザー体験向上を両立させる動きが顕著だ。また、トークナイゼーションはカード情報漏えいリスクを低減しつつ、E‑マネー指令に基づく電子マネーの発行・管理にも適用されている。近年は規制サンドボックスの拡充や国際的な規格統一が議論されており、金融サービスのグローバル競争力と消費者保護の両立を図るための枠組み構築が進行中である。
続きを読むには確認が必要です