疑似匿名化とは、個人情報を直接的に識別できない形へ変換しつつ、必要な分析や取引に利用可能な状態に保つデータ処理手法である。
概要
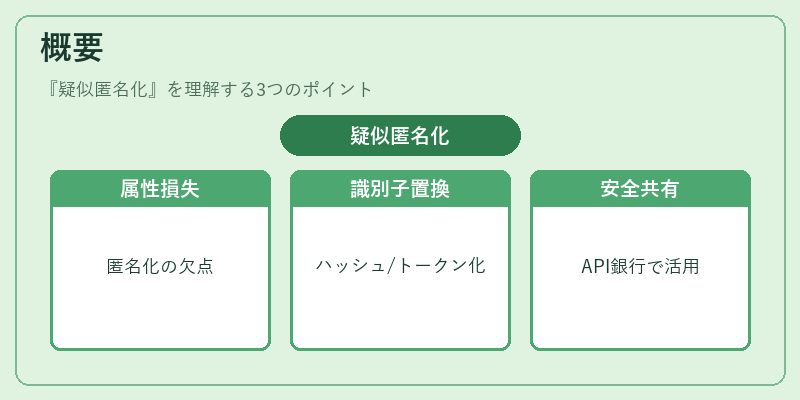
金融業界では顧客のプライバシー保護と規制遵守(KYC・AML)を両立するため、個人情報を扱う際に「匿名化」や「擬似匿名化」が採用される。完全な匿名化はデータ再結合のリスクを排除する一方で、ビジネス上必要な属性(年齢層・地域・取引履歴)を失ってしまう。そのため、疑似匿名化では個人識別子(氏名・住所など)をハッシュやトークンに置き換え、元データとのリンクは暗号鍵で保護しつつ、統計解析や機械学習モデルへの入力として利用できるようにする。API銀行・オープンバンキングの環境下では、外部サービスが顧客データを安全に共有するために不可欠な技術となっている。
役割と機能
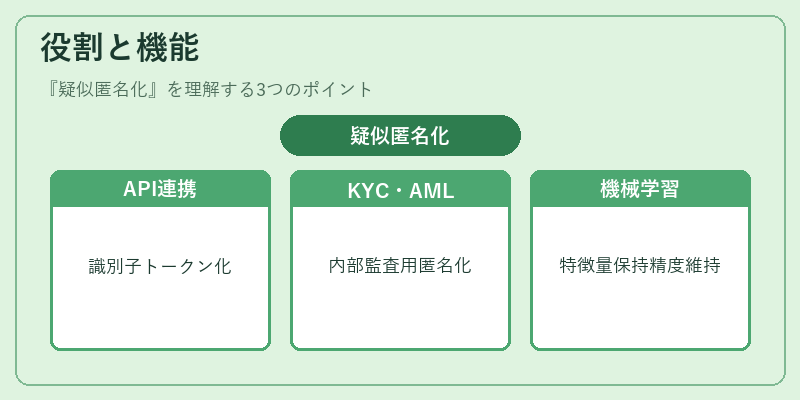
疑似匿名化は主に以下の場面で活用される。
1. API連携:BaaSや組込型金融サービスが第三者アプリへ顧客情報を提供する際、個人識別子をトークン化して送信し、受け取った側は同一顧客の行動を追跡できる。
2. KYC・AML:本人確認プロセスで取得したデータを疑似匿名化し、内部監査やリスク評価に用いることで、外部への情報漏えいリスクを低減する。
3. 機械学習:顧客行動予測モデルの訓練時に個人識別子を除去しつつ、購買傾向・信用スコアなどの特徴量を保持して解析精度を維持する。
4. トークナイゼーションとの連携:カード情報や口座番号はトークン化されるが、そのトークンに対して疑似匿名化を施すことで、さらに多層的な保護を実現する。
特徴
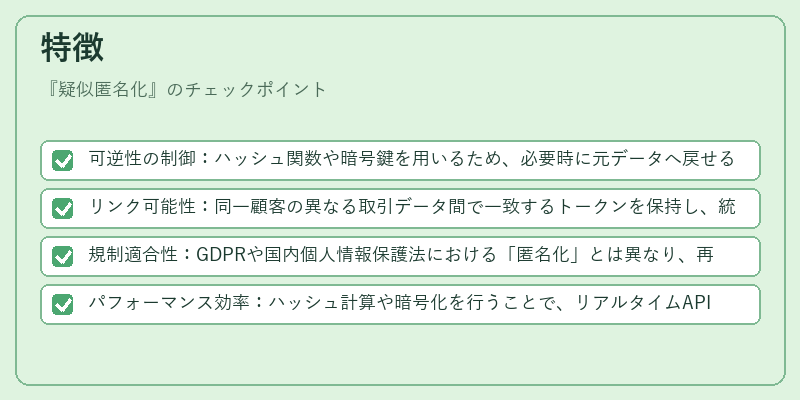
- 可逆性の制御:ハッシュ関数や暗号鍵を用いるため、必要時に元データへ戻せる設計が可能。
- リンク可能性:同一顧客の異なる取引データ間で一致するトークンを保持し、統計解析や連携サービスで顧客単位の分析を実現。
- 規制適合性:GDPRや国内個人情報保護法における「匿名化」とは異なり、再結合リスクが残るため、データ処理契約(DPA)での取り扱いが必要。
- パフォーマンス効率:ハッシュ計算や暗号化を行うことで、リアルタイムAPI応答に大きな遅延を与えない設計が可能。
現在の位置づけ
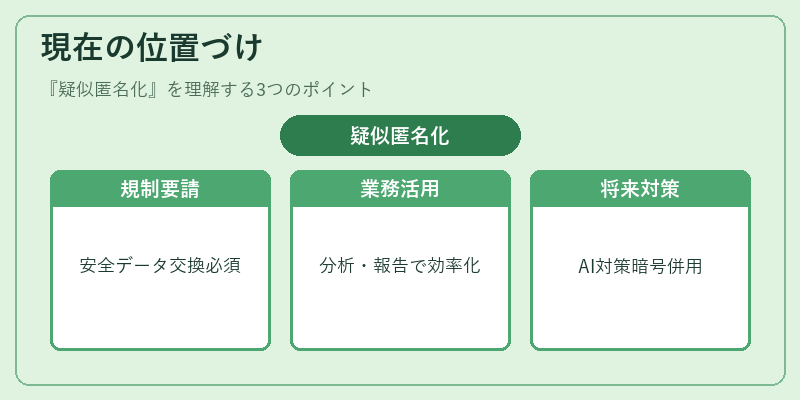
近年のデジタルバンキング拡大とともに、疑似匿名化は金融サービス間で共有される顧客情報の安全性向上に不可欠となっている。PSD2やオープンバンキング規制では、第三者プロバイダーが顧客データを利用する際に「安全なデータ交換」要件を満たすために疑似匿名化技術が推奨されるケースが増加している。また、PCI DSSの範囲外で扱われる個人情報(例:取引履歴・行動ログ)については、疑似匿名化を施したデータで分析やレポーティングを行うことで、セキュリティと業務効率を両立させている。今後は、AIによる個人識別の高精度化に対抗するため、更なる暗号技術との組み合わせが進む見込みである。
続きを読むには確認が必要です