SOX 302 監査報告とは、米国連邦法サーベンス=オクスリー法(SOX)に基づき、企業の経営者が内部統制の有効性を証明するために提出する監査報告書である。
概要
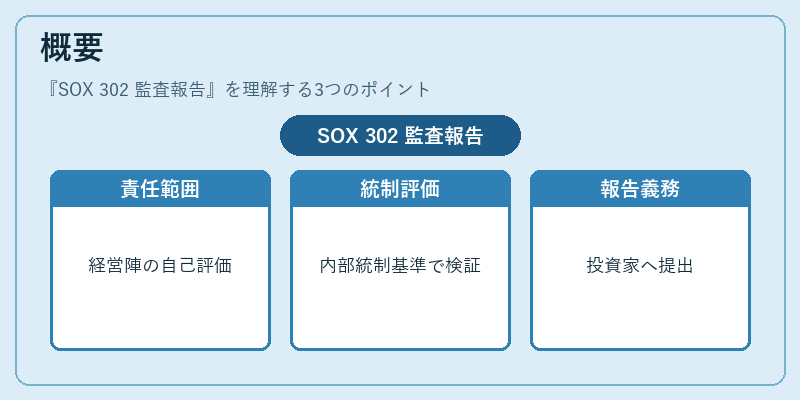
SOX 302 は、上場企業が財務諸表の信頼性を確保するために設けられた管理職責任規定である。経営陣は、内部統制フレームワーク(主にCOSOモデル)に沿って構築された統制環境の有効性を自己評価し、その結果を報告書として証券取引委員会(SEC)へ提出する義務が課せられる。
この規定は、過去の企業不祥事や財務情報の誤認による市場混乱を防止する目的で導入された。監査報告は、投資家・債権者・規制当局に対し、企業が内部統制を適切に実施していることを示す重要な文書として位置づけられる。
役割と機能
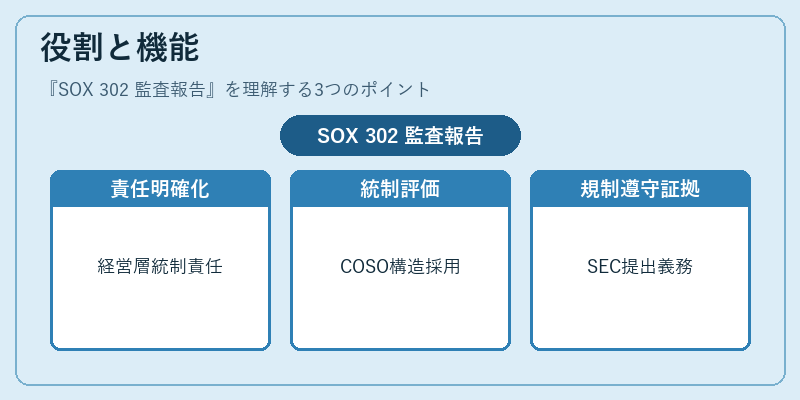
- 経営責任の明確化
経営層は財務報告プロセス全体の統制責任を負い、監査報告によりその責任範囲を外部へ示す。 - 内部統制評価の標準化
COSO構造に基づくリスク・コントロール枠組みを採用し、統制設計と運用実態を体系的に検証する手段となる。 - 監査人との連携
SOX 302 の報告内容は、SOX 404(監査人の内部統制評価)と相互補完関係にある。経営者の自己評価と外部監査人の意見が一致することで、統制の信頼性を高める。 - 規制遵守の証拠
上場企業はSECへの提出義務があるため、報告書は法的なコンプライアンス証明として機能し、違反時には罰則や市場での信用低下につながる。
特徴
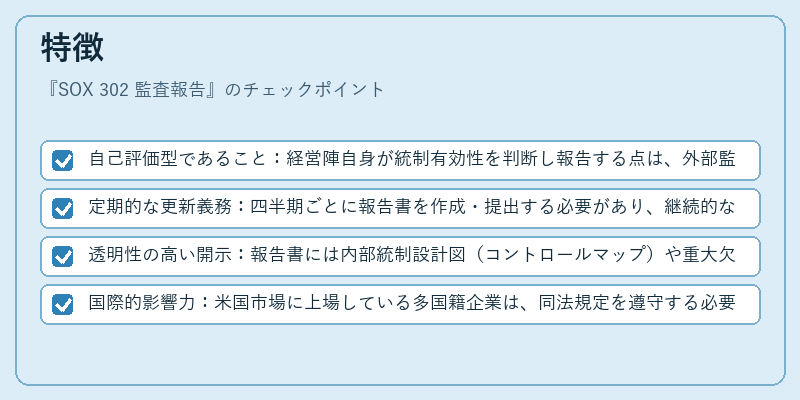
- 自己評価型であること:経営陣自身が統制有効性を判断し報告する点は、外部監査人による単なる検証とは異なる。
- 定期的な更新義務:四半期ごとに報告書を作成・提出する必要があり、継続的な統制モニタリングを促進する。
- 透明性の高い開示:報告書には内部統制設計図(コントロールマップ)や重大欠陥の有無など詳細情報が含まれ、投資家への説明責任を果たす。
- 国際的影響力:米国市場に上場している多国籍企業は、同法規定を遵守する必要があるため、海外でもSOX 302 の実務が拡大している。
現在の位置づけ
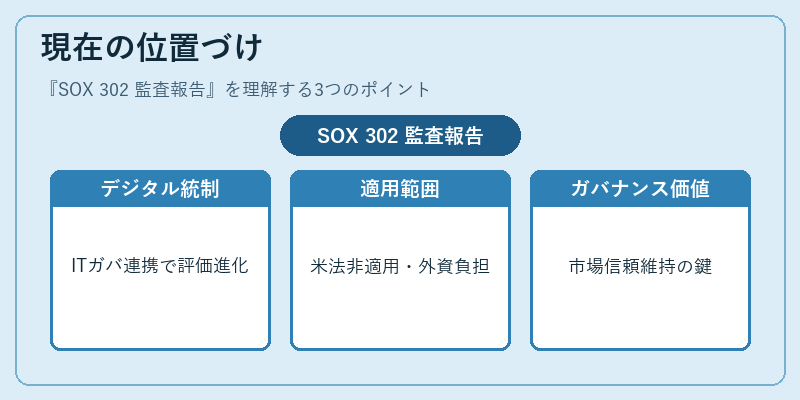
近年、デジタル化・クラウド会計システムの普及に伴い、内部統制の設計と監査プロセスはITガバナンス(CSF、ISO 27001 等)との連携が不可欠となっている。SOX 302 はその枠組みを補完し、情報資産管理やサイバーリスク対策を統合した総合的な内部統制評価へと進化している。
日本においては、金融商品取引法や会社法の改正で上場企業への経営者責任が強化されているが、SOX 302 の具体的規定自体は米国法であるため、日本国内では直接適用されない。ただし、東京証券取引所に上場する外資系企業や日本企業の海外子会社が米国市場へアクセスする場合には、同義務を負うことになる。
また、SEC はSOX 302 の提出要件を定期的に見直しており、サイバーリスク報告の追加要件や内部統制評価のデジタル化指針が提示されている。これらは企業に対し、従来の紙ベースからクラウド・自動化された監査フローへの移行を促す役割も果たしている。
総じて、SOX 302 は上場企業にとって不可欠なガバナンスツールであり、内部統制の有効性を外部へ示すことで市場信頼を維持し、規制遵守とリスク管理の両面から企業価値を支える重要な位置づけとなっている。
続きを読むには確認が必要です