SOXセクション404(内部統制報告要件)とは、米国証券取引委員会が定めた企業の財務報告に対する内部統制の設計・運用状況を経営陣と監査法人が評価し、年次で開示する義務を課す規則である。
概要
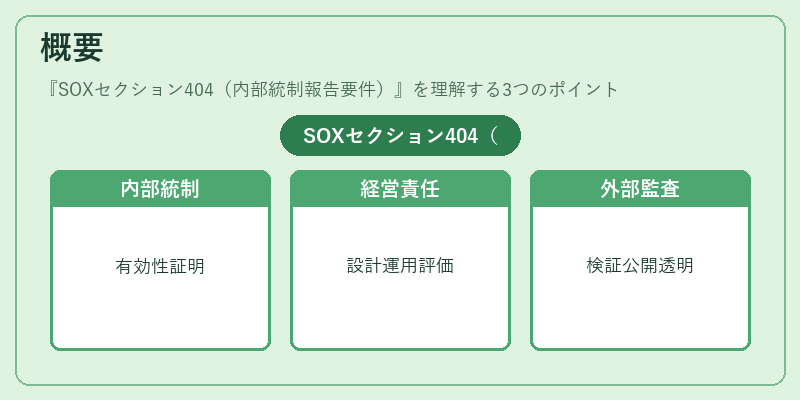
1990年代末の会計不正事件を受け、米国は企業ガバナンス強化を図るためにSOX法(サーベンス‑オクスリー法)を制定した。その中核となるセクション404は、内部統制の有効性を証明することで投資家保護と市場信頼性を確保しようとする試みである。
企業は財務報告プロセス全体にわたってリスク管理・情報処理・監査手続き等を網羅した統制枠組み(通常COSOモデルが参照される)を構築し、経営陣の責任でその設計と運用状況を評価する。さらに外部監査法人は独立して同評価を検証し、報告書に記載した結果を公開することで透明性を担保する。
役割と機能
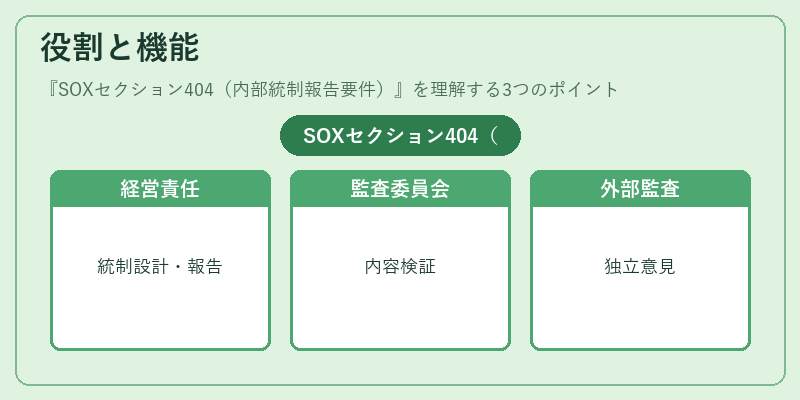
- 経営陣の責任:財務報告に対する内部統制を設計・維持し、年次でその有効性を評価して報告書を作成。
- 監査委員会の監督:内部統制報告の内容と外部監査結果をレビューし、経営陣へのフィードバックを行う。
- 外部監査法人の検証:独立性を保ちつつ、管理職が提出した評価を実質的に検証し、意見を表明する。
- 情報開示:投資家や規制機関へ内部統制状況と主要な欠陥・改善策を開示し、市場の意思決定プロセスに反映させる。
これらの役割は、企業が財務報告の信頼性を確保する上で不可欠であり、特に大規模連結子会社構造や親会社・子会社間の情報統合において重要な機能を果たす。
特徴
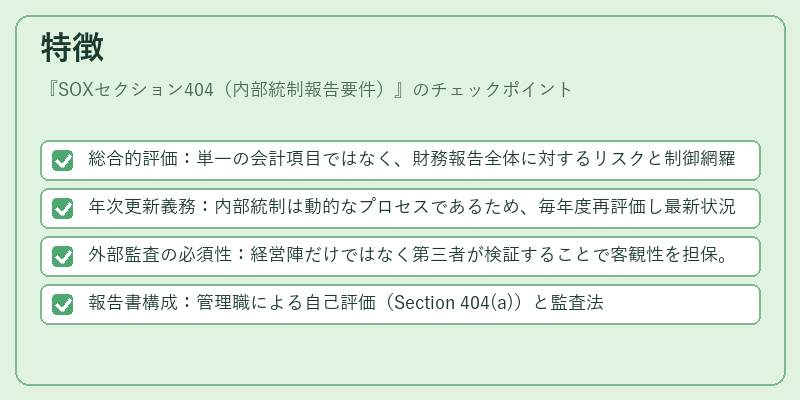
- 総合的評価:単一の会計項目ではなく、財務報告全体に対するリスクと制御網羅性を対象。
- 年次更新義務:内部統制は動的なプロセスであるため、毎年度再評価し最新状況を開示。
- 外部監査の必須性:経営陣だけではなく第三者が検証することで客観性を担保。
- 報告書構成:管理職による自己評価(Section 404(a))と監査法人の独立意見(Section 404(b))が明確に区分される。
これらは、内部統制を単なるコンプライアンス手段ではなく、企業価値創造とリスク管理の柱として位置づける点で他の規則とは一線を画す。
現在の位置づけ
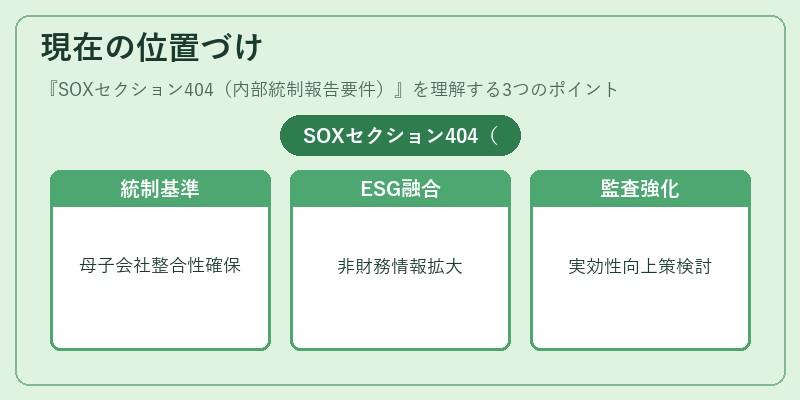
SOXセクション404は、米国市場に限らず多くの上場企業が採用する内部統制フレームワークの標準となっている。特にグローバルに展開する多国籍企業では、母会社と子会社間で統一された統制基準を設けることで、連結財務諸表の整合性を確保している。
近年はESG(環境・社会・ガバナンス)報告との融合が進み、内部統制の範囲に非財務情報の管理も拡大する動きが見られる。また、規制当局はセクション404の実効性を高めるため、監査法人への責任追及や報告書品質向上策を検討しており、企業は継続的な改善と技術導入(例:データ分析・AI)によって統制プロセスを最適化することが求められている。
続きを読むには確認が必要です
関連記事