ウォレット認証システムとは、デジタル資産や電子マネーを保持・利用するためのアプリケーションにおいて、ユーザーの本人確認とアクセス制御を行う仕組みである。
目次
概要
デジタル決済環境が拡大する中、ウォレットは単なる資金保管手段から取引の入口へと変容している。従来のPINやパスワードに加え、バイオメトリクスや多要素認証(MFA)が組み込まれ、本人確認プロセスが強化されてきた。特にPSD2によるオープンバンキングの普及と、KYC・AML規制の厳格化は、ウォレット認証システムを金融サービス全体の安全基盤へと位置付ける要因となっている。
役割と機能
- 本人確認 – バイオメトリクス(指紋・顔認識)やOTPなど多重手段でユーザーを検証。
- アクセス制御 – デバイスベースのロックアウト、セッションタイムアウト、IP制限等による不正利用防止。
- トークン発行・管理 – 資産移転やAPI呼び出しに必要な一時的トークンを生成し、安全に保持。
- 連携インタフェース – BaaSプロバイダー、オープンバンキングAPI、QRコード決済システムとの統合を可能にするSDKやREST APIの提供。
特徴
- ハードウェアバックエンド:Secure Enclave/TPM等で鍵情報を保護し、ソフトウェアレベルの攻撃から隔離。
- デバイスバインディング:ウォレットと物理デバイスを結びつけることで、クラウド上の認証情報だけでは利用不可に。
- トークナイゼーション:実際の資産残高やカード番号を直接扱わず、暗号化されたトークンで取引を行う。
- 規制適合性:PCI DSS、PSD2、AML/KYC要件を満たす設計が前提となる。
現在の位置づけ
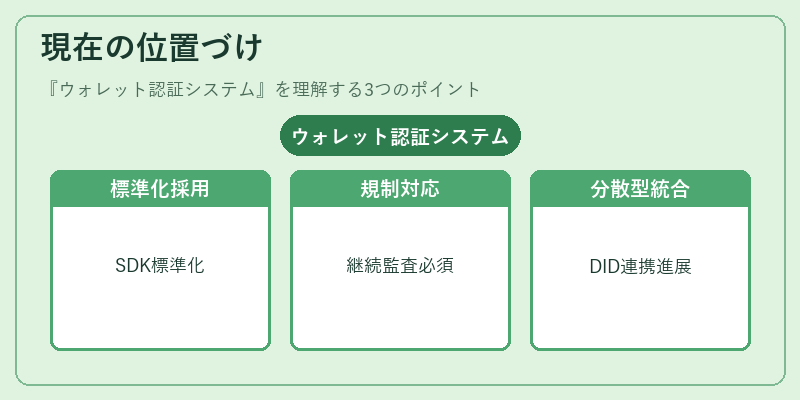
近年、BaaSや組込型金融サービス(Embedded Finance)でウォレット認証システムは不可欠なコンポーネントとして採用されている。オープンバンキングAPIを介したサードパーティ連携では、ユーザー認証情報の安全性が競争優位となり、各金融機関は独自実装よりも標準化されたSDKやサービスプロバイダーへ移行するケースが増加。さらに、分散型アイデンティティ(DID)技術との統合を試みる動きも進んでおり、将来的にはブロックチェーンベースの認証情報管理が主流になる可能性がある。一方で、規制環境は変化し続けているため、継続的なコンプライアンス監査とセキュリティアップデートが不可欠である。
×
続きを読むには確認が必要です