認証局とは、デジタル証明書を発行・管理し、公開鍵基盤(PKI)における信頼の根拠となる組織である。
目次
概要
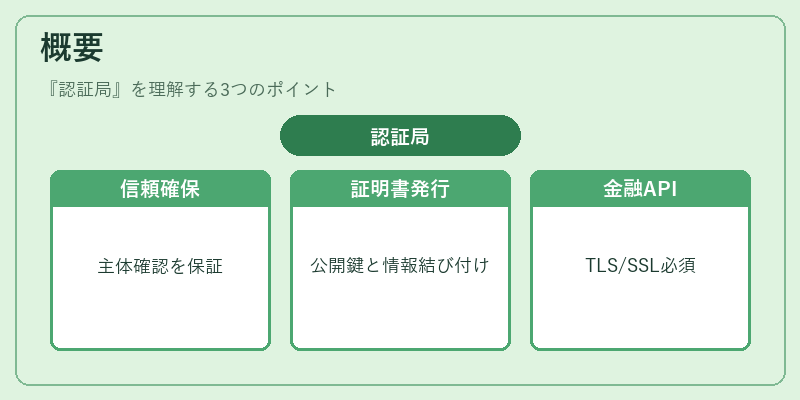
インターネットや金融取引において暗号鍵を利用する際、通信相手が正当な主体であることを保証する必要が生じた。そこで認証局は、公開鍵とそれに対応する実体情報を結び付ける「証明書」を発行し、その有効性を担保する役割を果たす。デジタル署名や暗号化通信(TLS/SSL)などの基盤技術として不可欠であり、金融機関がAPI銀行・オープンバンキングに参入する際にも必須となる。
役割と機能
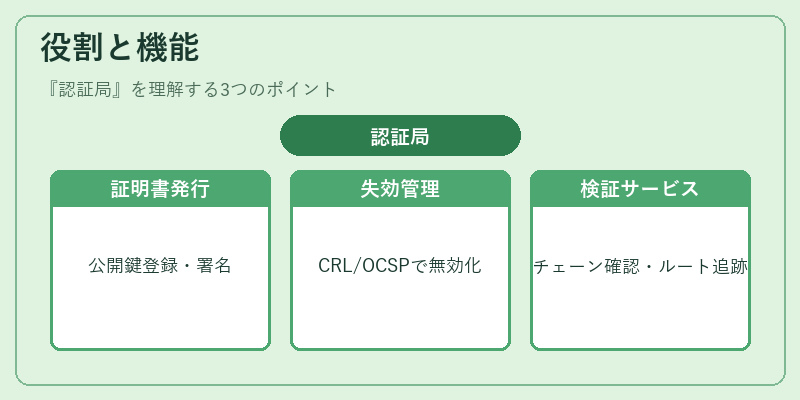
- 証明書発行:顧客やサービスプロバイダーの公開鍵を登録し、署名付き証明書を生成。
- 失効管理:不正利用や期限切れにより信頼性が損なわれた証明書はCRL(Certificate Revocation List)またはOCSPで即時無効化。
- 検証サービス:通信相手の証明書チェーンをルートCAまで辿り、正当性を確認。
- 監査・コンプライアンス:PCI DSSやPSD2に対応した証明書管理プロセスを提供し、KYC/AML要件を満たす。
金融機関は認証局のサービスを利用して、eウォレットやモバイル決済で必要とされるトークナイゼーション・3Dセキュア等の安全基盤を構築する。
特徴
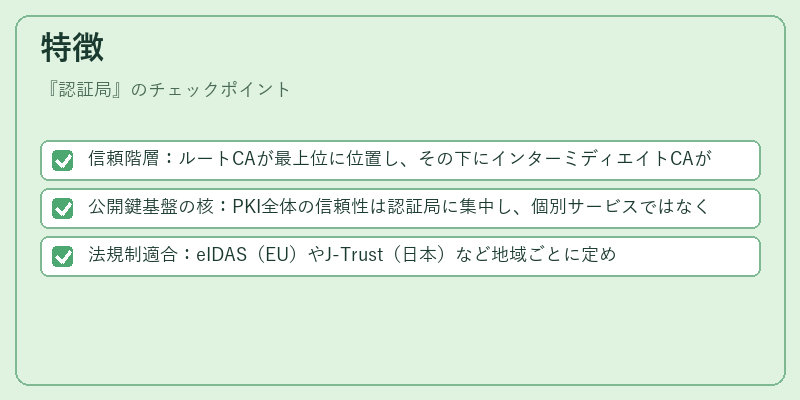
- 信頼階層:ルートCAが最上位に位置し、その下にインターミディエイトCAが配置。証明書は階層的に署名されることで、分散管理とセキュリティを両立。
- 公開鍵基盤の核:PKI全体の信頼性は認証局に集中し、個別サービスではなく根本的な安全保証を担う。
- 法規制適合:eIDAS(EU)やJ-Trust(日本)など地域ごとに定められた基準に従い運用されるため、国際取引でも一貫した信頼性が確保できる。
現在の位置づけ
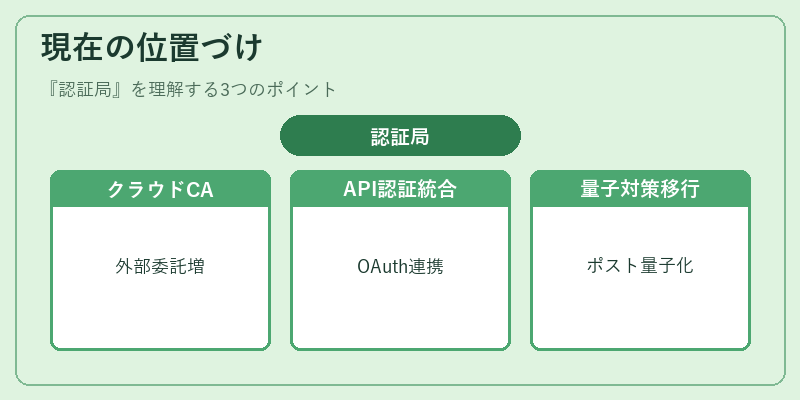
近年、クラウドベースのCAサービスやマネージドPKIが普及し、金融機関は自前で認証局を構築する代わりに専門業者へ委託するケースが増加している。PSD2に伴うAPIセキュリティ強化では、OAuth 2.0と組み合わせたCAベースのクライアント認証が標準化されており、KYC・AMLプロセスにも統合的な役割を果たす。また、量子コンピュータ対策としてポスト量子暗号への移行計画も進められている。これらの動向は、認証局が単なる証明書発行機関に留まらず、金融サービス全体のセキュリティアーキテクチャを支える重要インフラとして位置付けられることを示している。
×
続きを読むには確認が必要です
おすすめ情報×
関連記事