AMLポリシーとは、金融機関がマネーロンダリング(ML)やテロ資金供与(TFT)を防止するために策定する内部統制手続きである。
概要
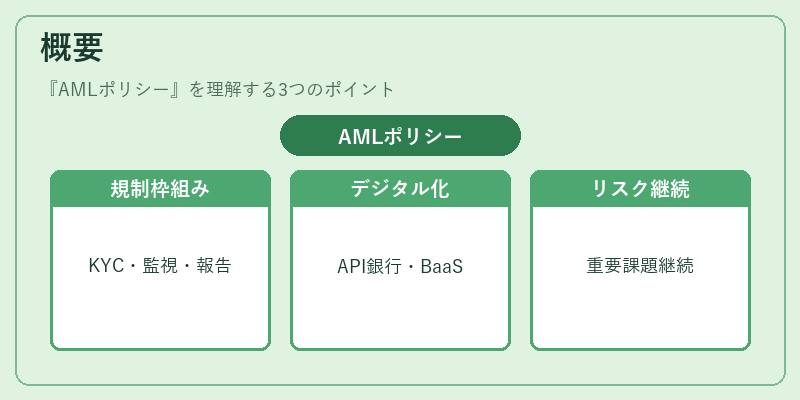
AMLポリシーは、国際的な規制枠組み(例えば、金融活動作業部門(FATF)の勧告)や各国の法令に基づき、顧客の身元確認(KYC)や取引監視、報告義務を網羅する。金融サービスのデジタル化が進む中、API銀行やオープンバンキング、BaaS(Banking-as-a-Service)といった新たなビジネスモデルにおいても、AMLリスクは依然として重要課題である。
役割と機能
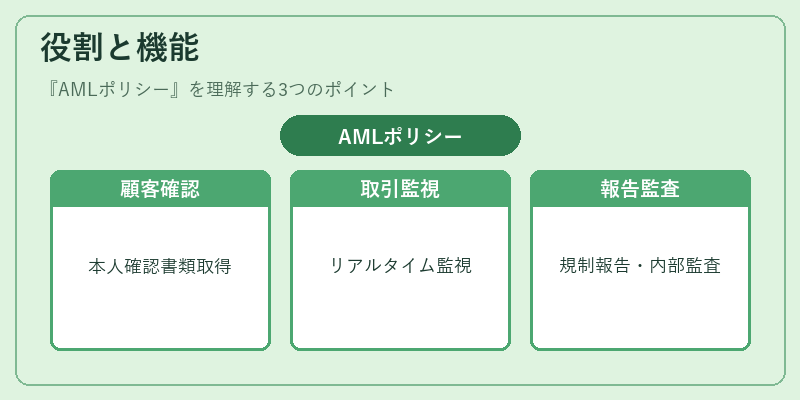
AMLポリシーは、顧客取引のリスク評価を行い、疑わしい取引を検知・報告する仕組みを構築する。具体的には、以下の機能を担う。
- 顧客確認(KYC):本人確認書類の取得・検証。
- 取引モニタリング:取引金額・頻度・パターンをリアルタイムで監視。
- 疑わしい取引報告(SAR):規制機関へ報告。
- 内部監査:ポリシー遵守状況の定期的検証。
これらは、フィンテック企業がAPIを通じて顧客データを取得する際や、モバイル決済・QRコード決済で即時決済が行われる場面でも適用される。
特徴
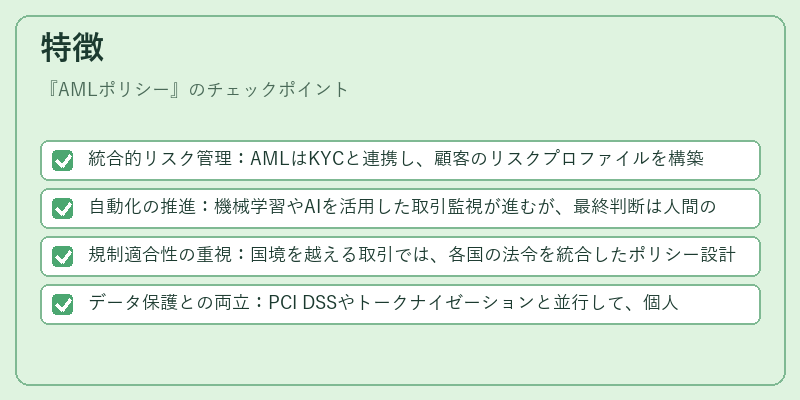
- 統合的リスク管理:AMLはKYCと連携し、顧客のリスクプロファイルを構築。
- 自動化の推進:機械学習やAIを活用した取引監視が進むが、最終判断は人間の専門家が行う。
- 規制適合性の重視:国境を越える取引では、各国の法令を統合したポリシー設計が必要。
- データ保護との両立:PCI DSSやトークナイゼーションと並行して、個人情報保護規制(GDPR等)を遵守。
現在の位置づけ
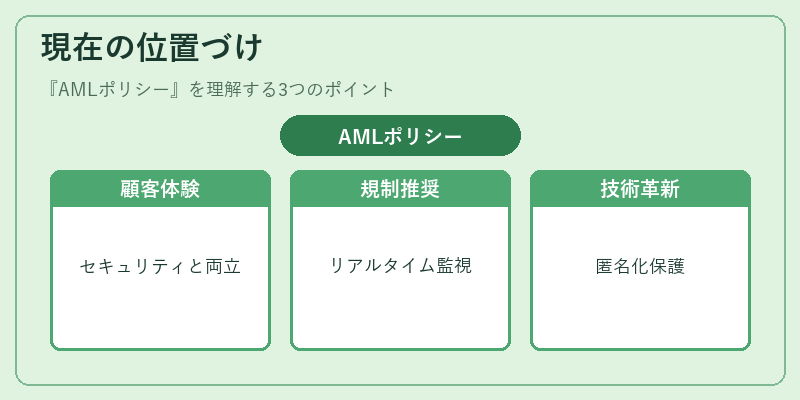
近年、デジタルバンキングやeウォレットの普及に伴い、AMLポリシーは単なる法令遵守の枠を超えて、顧客体験とセキュリティの両立を図る重要な戦略要素となっている。規制当局は、リアルタイム監視や自動化ツールの導入を推奨し、フィンテック企業に対しては、API経由でのデータ共有時におけるリスク評価の透明性を求めている。さらに、3Dセキュアやトークナイゼーションの普及により、取引データの匿名化・保護が進む一方で、疑わしい取引検知の精度向上が課題となっている。AMLポリシーは、金融システム全体の健全性を維持するための不可欠な枠組みとして、今後も規制強化と技術革新の両面で進化を続ける。
続きを読むには確認が必要です