Continuous Monitoringとは、企業のリスク管理や内部統制をリアルタイムで検証・評価する仕組みである。
概要
継続的監視(Continuous Monitoring)は、情報システムや業務プロセスにおけるリスクとコントロールを定期的にチェックし、問題が発生した際に即座に検知・報告する手法である。従来のサンプリングベースの監査から脱却し、データフローやトランザクションログを自動化された解析ツールで連続的にモニタリングすることで、内部統制の有効性を常時把握できるよう設計されている。企業はこの仕組みを通じて、情報セキュリティや財務報告の正確性、法令遵守(コンプライアンス)といった要件に対する継続的な保証を実現し、投資家・株主への透明性を高めることが求められる。
役割と機能
- リスク検知 – システムログやトランザクションデータをリアルタイムで解析し、不正アクセスや不適切な取引の兆候を即座に発見する。
- 内部統制評価 – コントロール活動(例:承認フロー、権限設定)の実行状況を継続的に監視し、逸脱があればアラートで通知。
- コンプライアンス遵守の証拠生成 – 監査人や規制機関への提出資料として、検知ログと対応履歴を自動で蓄積・報告できる。
- ガバナンス向上 – 社外取締役や指名委員会に対し、リスク状況の最新情報を提供し、意思決定の質を高める。
実務では、金融機関がSOX法や日本版内部統制報告制度(J-SOX)に対応するために導入されるケースが多く、特に取引データの整合性確保や財務情報の正当性を担保する役割が重視されている。
特徴
- リアルタイム性:サンプリングでは検出できない短期間で発生するリスクを即時に把握。
- 自動化とスケーラビリティ:大量のトランザクションデータを高速に処理し、組織全体へ展開可能。
- 統合的可視化:複数のシステムや部門から収集した情報を一元管理し、ダッシュボードで即座に状況確認ができる。
- プロアクティブ対応:問題発生前に予兆を捉え、事前対策を講じられる点が従来の事後検証と大きく異なる。
これらは、内部統制の「継続性」という概念と直結し、企業が外部環境や法規制の変化に迅速に適応できる基盤となっている。
現在の位置づけ
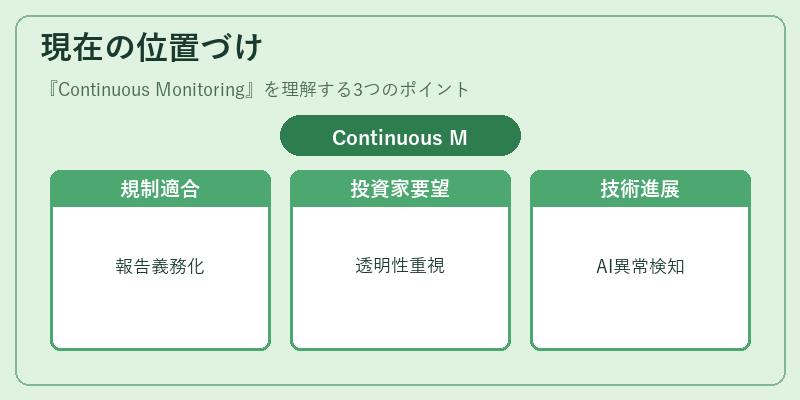
近年、サイバー攻撃の高度化やデジタル資産の増加に伴い、継続的監視は単なるリスク管理ツールを超えたコーポレートガバナンスの核心要素となっている。
- 規制対応:多くの国で内部統制報告制度が強化され、継続的監視を実施した証拠提出が義務付けられている。
- 投資家期待:ESG(環境・社会・ガバナンス)情報と同様に、リスク管理の透明性が株主評価に直結するため、上場企業は積極的に導入を進めている。
- 技術革新:AIや機械学習を組み合わせた異常検知アルゴリズムが普及し、精度と自動化レベルが大幅に向上している。
一方で、データプライバシー規制(GDPR等)との整合性確保や、監視活動が従業員のプライバシーを侵害しないよう配慮する必要がある点は依然として課題である。総じて、継続的監視は企業価値創造に不可欠なインフラとして位置づけられ、今後も規制強化と技術進展の両輪で拡大していく見込みだ。
続きを読むには確認が必要です