SOX内部統制統制環境とは、企業が財務報告の信頼性を確保し、投資家や規制機関に対して適正な情報開示を行うために構築・維持すべき組織的・運営上の枠組みである。
概要
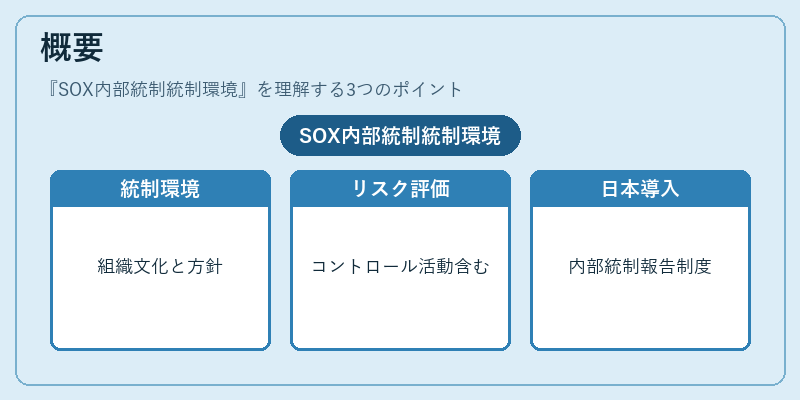
SOX法(Sarbanes‑Oxley Act)は米国で設立された企業会計不正防止法であり、2002年以降、上場企業に対し内部統制報告義務を課した。第404条は「管理職が確保すべき統制環境」を定義し、組織文化・方針の策定からリスク評価、コントロール活動までを包括する枠組みとされた。日本では、金融庁や証券取引所が上場会社に対して同等の内部統制報告を求める「内部統制報告制度」を導入し、SOX法の精神を取り込んだ形で実施されている。
役割と機能
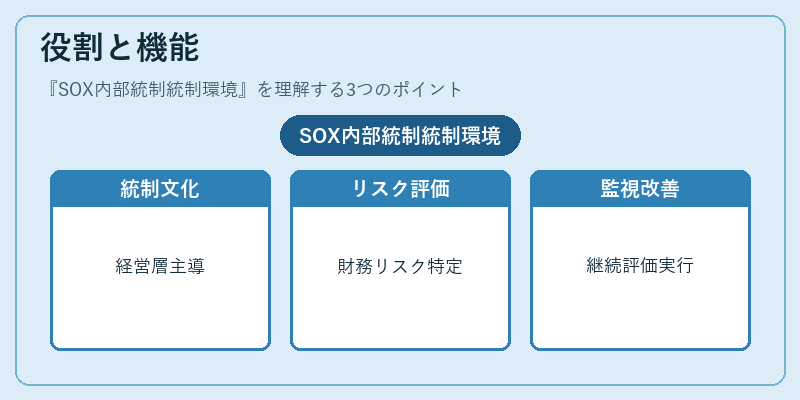
SOX内部統制環境は、企業全体にわたって次のような機能を果たす。
1. トーン・トップダウン:経営層がリスク意識とコンプライアンス文化を示し、組織全体へ浸透させる。
2. リスク評価:財務報告に影響するリスクを特定し、優先順位を決定。
3. コントロール活動:取引の承認・記録・検証など具体的な手続きが設計される。
4. 情報とコミュニケーション:内部統制に関する情報を適時共有し、従業員が理解できるようにする。
5. 継続的監視:定期的な自己評価・外部監査の結果を反映し、改善策を実行。
金融機関では、これらの要素がバーゼル合意やFSA(Financial Services Agency)規制と連携してリスク管理体制を強化する。特に預金保険制度や資本充足率規制との整合性が求められる。
特徴
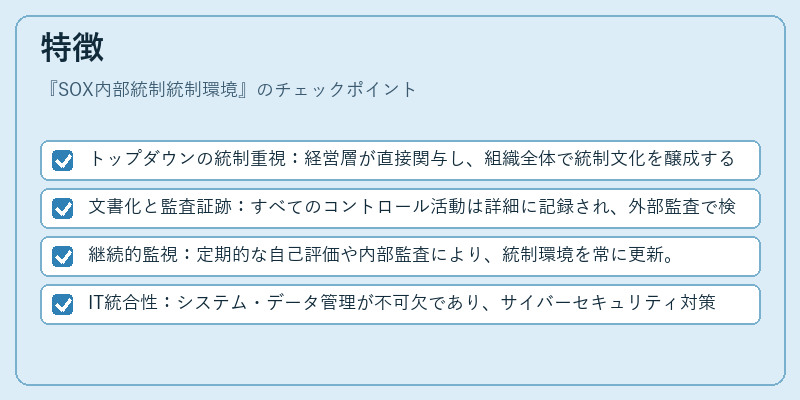
- トップダウンの統制重視:経営層が直接関与し、組織全体で統制文化を醸成する。
- 文書化と監査証跡:すべてのコントロール活動は詳細に記録され、外部監査で検証可能。
- 継続的監視:定期的な自己評価や内部監査により、統制環境を常に更新。
- IT統合性:システム・データ管理が不可欠であり、サイバーセキュリティ対策も統制の一部とされる。
これらは、単なる財務報告枠組みを越え、企業全体のガバナンス構造として機能する点が他の内部統制手法との差別化要因である。
現在の位置づけ
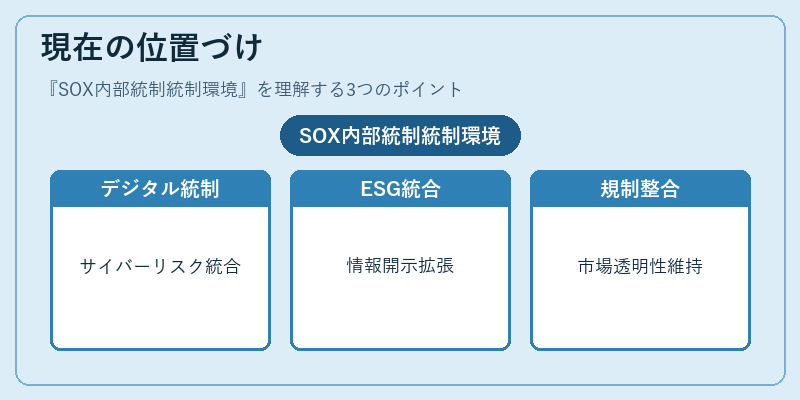
近年、デジタル変革とAI・クラウド技術の導入に伴い、SOX内部統制環境はサイバーリスク管理やデータガバナンスへと拡張されている。金融庁は「情報セキュリティマネジメントシステム(ISMS)」との連携を推進し、企業に対して統合的なリスク管理体制の構築を求める動きが強まっている。また、ESG報告やサステナビリティ情報開示と統合した内部統制評価も増加傾向にある。
日本の上場金融機関は、SOX法に基づく内部統制報告を「企業会計監査指針」や「資本市場規律」の一環として実施し続けている。これにより、投資家保護と市場透明性が高められ、国際的な金融規制の枠組みとの整合性を維持している。
続きを読むには確認が必要です