SOX内部統制統制評価とは、企業の財務報告に対する内部統制を検証・評価するプロセスである。
概要
米国のSarbanes‑Oxley Act(SOX法)は、2002年に金融市場の信頼性を回復させるため制定された。日本では上場企業に対し、財務諸表作成過程における内部統制の設計・運用状況を外部監査人が評価する義務を課している。この評価は「SOX内部統制統制評価」と呼ばれ、会計士や監査法人が実施する。制度上、企業は年次報告書に統制評価の結果を開示し、投資家・規制当局へ透明性を提供することが求められる。金融機関(信託銀行・ネット銀行・地方銀行・信用金庫など)も同様に適用対象となり、特に預金保険制度や自己資本比率規制と連携してリスク管理体制の強化を図る。
役割と機能
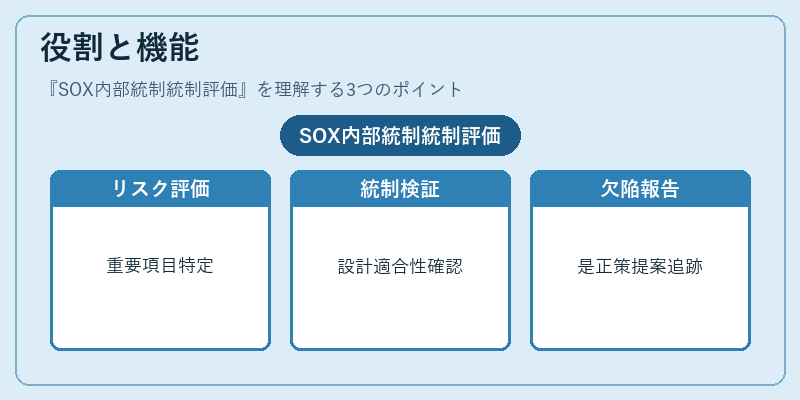
SOX内部統制統制評価は、財務報告の正確性・完全性を担保するための監査手続きである。具体的には以下の流れで実施される。
1. リスクアセスメント:業務プロセスごとに重要な会計項目や情報フローを特定し、誤謬リスクを評価する。
2. 統制設計・運用確認:内部統制の設計がリスクに対して適切かつ効果的に機能しているかを検証する。
3. テスト実施:サンプル取引やシステムログ等を用いて、統制手続きが実際に実行されていることを確認する。
4. 欠陥報告・改善策提案:発見された欠陥点を経営層へ報告し、是正措置の計画と実施状況を追跡する。
このプロセスは適合性原則(顧客に対して最適な金融商品を提供する義務)や利益相反規制とも整合性が求められるため、金融機関では特に厳格に実施される。
特徴
- 外部監査人の独立性:内部統制評価は外部監査人が行うことで、経営陣からの圧力を回避し客観的な判断を保証する。
- 定量化と文書化の重視:統制設計・運用の証拠を詳細に記録し、後続監査で再利用できるようにする。
- 継続的改善サイクル:評価結果は次年度の統制設計に反映され、PDCA(Plan‑Do‑Check‑Act)サイクルが構築される。
- 規制連携:バーゼル合意や金融庁の指導と並行して実施され、総合的なリスク管理枠組みを形成する。
現在の位置づけ
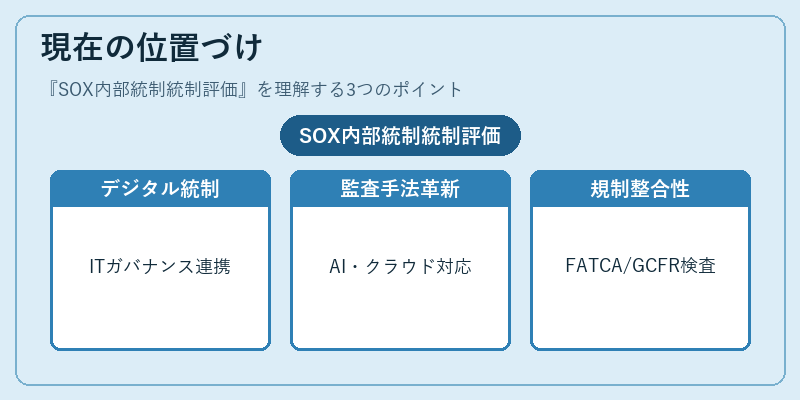
近年、デジタルトランスフォーメーションの進展に伴い、SOX内部統制統制評価はITガバナンスと結びついた「情報システム統制(ISAC)」への拡張が進む。金融機関ではクラウドサービスやAIによる取引監視を含めた統制設計が求められ、外部監査人も新技術に対応したテスト手法を導入している。また、国際的な規制調和の観点から、FATCAやGCFR(Global Financial Reporting Standards)との整合性チェックも評価項目に組み込まれるケースが増えている。SOX内部統制統制評価は、投資家保護と市場信頼を維持するための不可欠な枠組みとして、金融機関のリスク管理体制の中核を担い続けている。
続きを読むには確認が必要です