モバイルPOS暗号化とは、携帯端末やタブレット等のモバイルデバイス上で行われる販売時点情報処理(POS)システムにおいて、カード情報を安全に転送・保管するために適用される暗号技術全般を指す。
概要
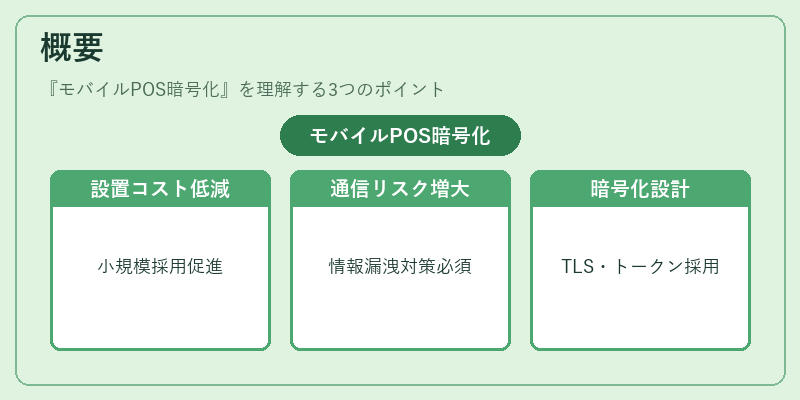
近年、非接触型決済や電子マネーの普及に伴い、店舗外でのPOS取引が急増した。従来の固定機器に比べてモバイルデバイスは設置コストが低く、導入速度も速いため、小規模事業者から大手チェーンまで幅広く採用されるようになった。しかし同時に、端末自体が携帯電話のネットワークを介して通信するため、通信経路やデバイス内部での情報漏洩リスクが増大した。これらの課題を解決すべく、モバイルPOS暗号化はPCI DSS(Payment Card Industry Data Security Standard)の要件に対応しつつ、トークナイゼーションやTLS/SSLなどの最新暗号技術を組み合わせて設計されるようになった。結果として、カード情報は端末内で安全に処理され、外部への転送時もエンドツーエンドで保護される仕組みが確立された。
役割と機能
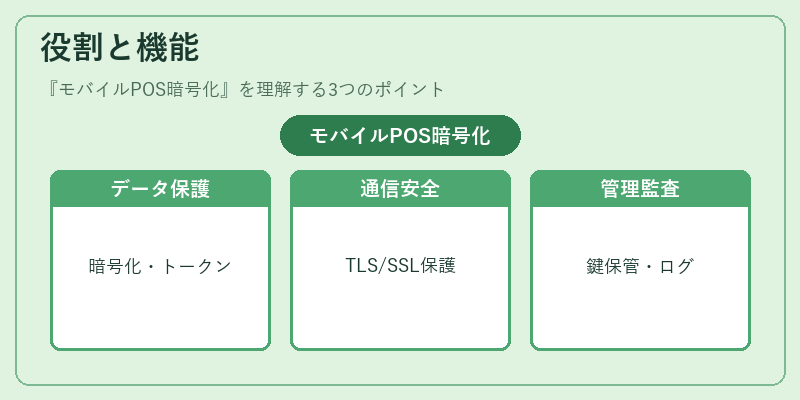
モバイルPOS暗号化は以下のような機能を担う。
1. データ暗号化:磁気ストライプ、EMVチップから取得したカード情報をAESや3DES等で暗号化し、端末内に安全に保持する。
2. 通信保護:TLS/SSLによるセキュアチャネルを確立し、ネットワーク上の盗聴・改ざんを防止する。
3. キー管理:ハードウェアセキュリティモジュール(HSM)やデバイス固有の安全領域(Secure Enclave等)で鍵を生成・保管し、外部からの不正アクセスを排除する。
4. トークナイゼーション:実際のカード番号をランダムなトークンに置き換え、取引データを匿名化してリスクを低減する。
5. 監査ログ生成:暗号化処理やキー使用履歴を詳細に記録し、PCI DSSのコンプライアンス監査に対応する。
これらは、API銀行・オープンバンキングとの連携やBaaS(Banking-as-a-Service)環境下でのデータ統合時にも重要な役割を果たす。
特徴
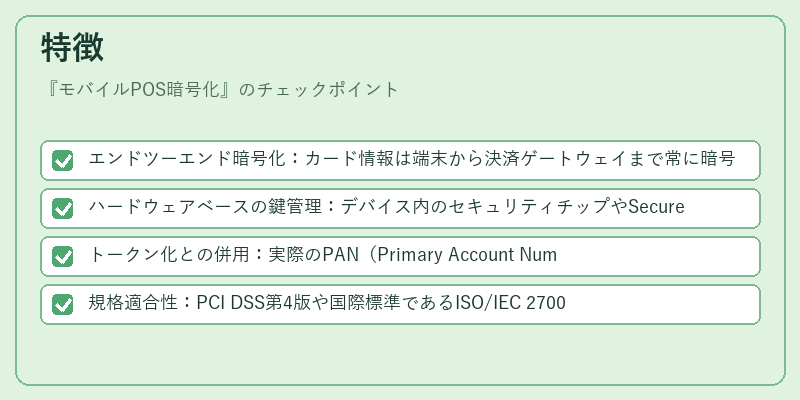
- エンドツーエンド暗号化:カード情報は端末から決済ゲートウェイまで常に暗号化されたまま伝送される。
- ハードウェアベースの鍵管理:デバイス内のセキュリティチップやSecure Enclaveで鍵を生成・保管し、ソフトウェアレベルの攻撃から守る。
- トークン化との併用:実際のPAN(Primary Account Number)を使用せずに取引を行うことで、データ漏洩時の被害範囲を限定する。
- 規格適合性:PCI DSS第4版や国際標準であるISO/IEC 27001への準拠が前提となるため、導入企業は一貫したセキュリティ管理体制を整える必要がある。
これらの特性により、モバイルPOS暗号化は従来型POSと比べて設置コスト低減と同時に、情報漏洩防止効果を大幅に向上させる。
現在の位置づけ
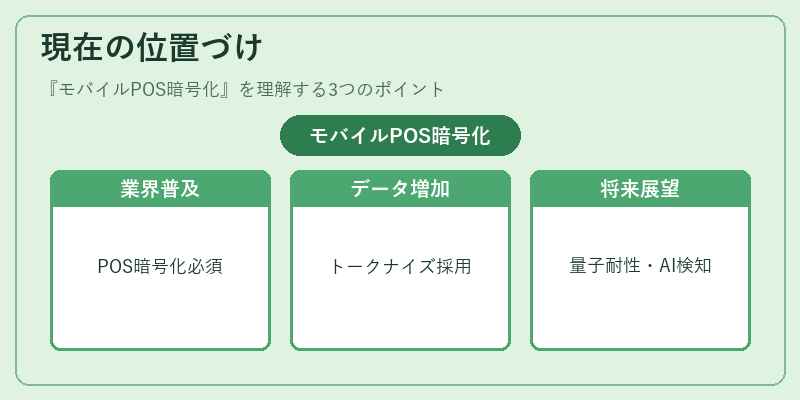
現在、モバイルPOS暗号化はフィンテック企業や小売業者だけでなく、オープンバンキングプラットフォームやBaaSプロバイダーにも不可欠な要素となっている。QRコード決済やeウォレットの拡大に伴い、モバイルデバイス上で処理されるカード情報量は増加し続けており、それに応じた暗号化技術の進化が求められている。さらに、PSD2の強化された認証要件やAML(Anti‑Money Laundering)対策と連携したトークナイゼーションの活用例も増えている。将来的には量子耐性暗号への移行やAIを利用した異常検知との統合が期待されるが、現時点ではPCI DSSに準拠したハードウェアベースの鍵管理とエンドツーエンド通信が業界標準として定着している。
続きを読むには確認が必要です
関連記事