PCI DSS 4.0 Secure Configuration Requirementsとは、支払カード情報を扱うシステムに対し、セキュリティ設定の最小基準を規定した PCI DSS バージョン 4.0 の一部である。
目次
概要
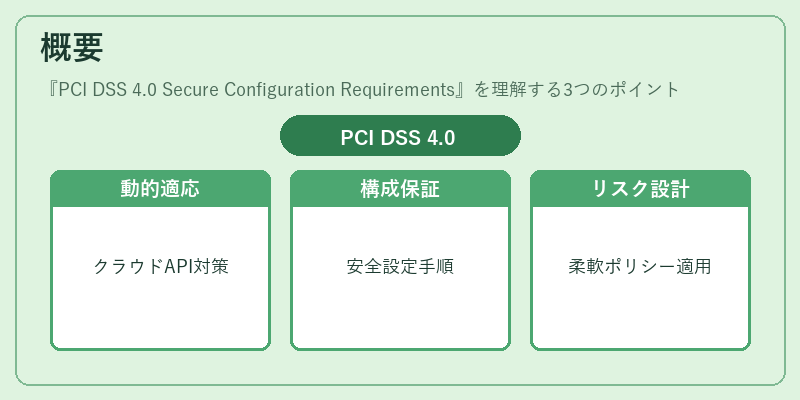
Secure Configuration Requirements は、PCI DSS 4.0 が導入された背景として、従来の静的なハードニング手法がクラウド化・API連携の進展に伴う動的環境に適応できていない点を補完する目的で策定された。
この規定は、ネットワーク機器、サーバー、データベース、仮想化環境など、カード情報処理環境全体に対して「安全な構成」を確保するための具体的手順と文書化要件を示す。
PCI DSS 4.0 はリスクベースで設計されており、Secure Configuration Requirements も同様に組織固有の脅威モデルやセキュリティポリシーに合わせた柔軟性を持つことが特徴である。
役割と機能
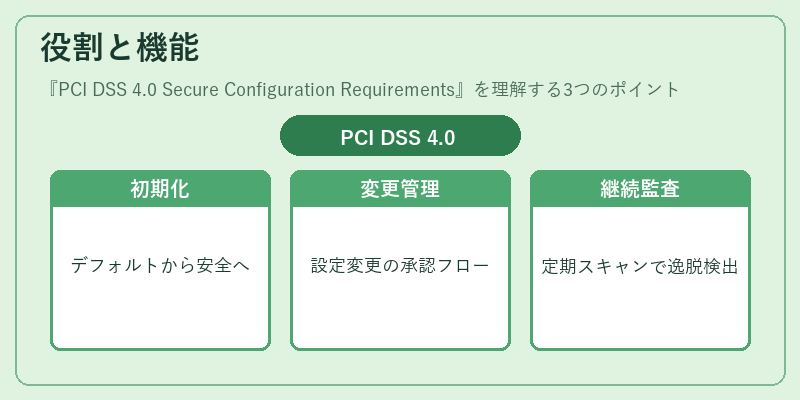
Secure Configuration Requirements は以下のような場面で活用される。
- 環境初期化時:新規導入・構築段階で、デフォルト設定から安全な状態へ移行する手順を定義し、脆弱性リスクを低減する。
- 変更管理:システムやネットワーク機器の設定変更が発生した際に、セキュリティ基準と整合しているかを検証し、承認フローを確立する。
- 継続的監査:定期的なスキャン・レビューで設定逸脱を検出し、修正サイクルを短縮することでコンプライアンス維持を支援する。
- API/オープンバンキング連携:外部サービスとの統合時に、認証・通信設定の安全性を保証し、カード情報漏えいリスクを抑える。
特徴
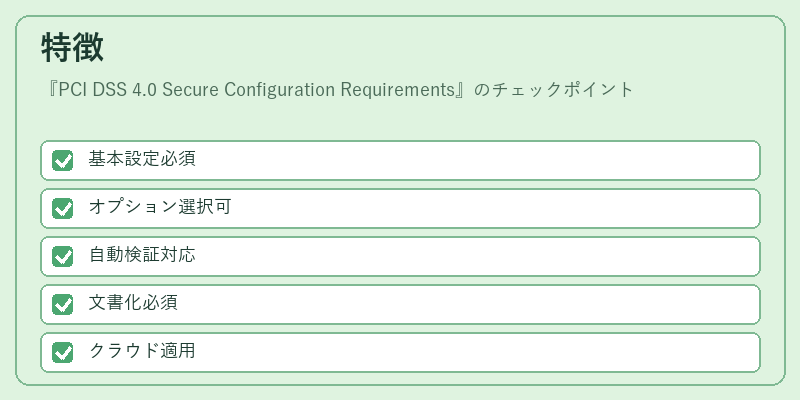
| 規定項目 | 説明 |
|---|---|
| ベースライン vs オプション | 基本的なセキュリティ構成は必須であるが、組織のリスク許容度に応じて追加要件を選択できる。 |
| 自動化対応 | 設定検証や修正提案を自動化ツールで実行可能とし、運用負荷を軽減する設計になっている。 |
| ドキュメント重視 | 変更履歴・設定理由・責任者などの文書化が必須であり、監査時に証拠として機能する。 |
| リスクベース評価 | 重要度や脅威レベルを考慮し、優先順位付けされた対策を推奨している。 |
| クラウド・ハイブリッド対応 | 仮想化環境やコンテナにおいても適用可能な設定例が提供されている。 |
これらの特徴は、従来の静的規格と比べて運用者に実務的な柔軟性を与える点で差別化される。
現在の位置づけ
PCI DSS 4.0 Secure Configuration Requirements は、カード決済エコシステム全体で標準的なセキュリティ基盤として採用が進んでいる。
- 規制環境:多くの国や地域で PCI DSS の遵守を義務付ける法令・ガイドラインが整備され、Secure Configuration Requirements はその実装指針となっている。
- API銀行・オープンバンキング:外部アプリケーションとの連携が増える中、設定ミスや脆弱性は大きなリスクであるため、これらの規定を満たすことで信頼性を確保できる。
- クラウドネイティブ・ゼロトラスト:クラウドサービス利用が増加するにつれ、従来型の境界防御だけでは不十分となり、Secure Configuration Requirements の自動化・継続的監査機能が重要視されている。
- 近年の動向:組織は設定管理を IaC(Infrastructure as Code)やセキュリティオーケストレーションツールと統合し、変更サイクルを短縮する試みを進めている。また、PCI DSS 4.0 の導入に伴い、監査プロセス自体もデジタル化・効率化が推進されている。
総じて、Secure Configuration Requirements はカード情報保護の基盤として不可欠であり、今後のデジタルトランザクション拡大とともにその重要性はさらに増す見込みである。
×
続きを読むには確認が必要です