SOX内部統制改善計画とは、米国のサーベンス・オックスリー法(Sarbanes‑Oxley Act)に基づき、上場企業が財務報告の信頼性を確保するために策定・実施する内部統制強化のロードマップである。
目次
概要
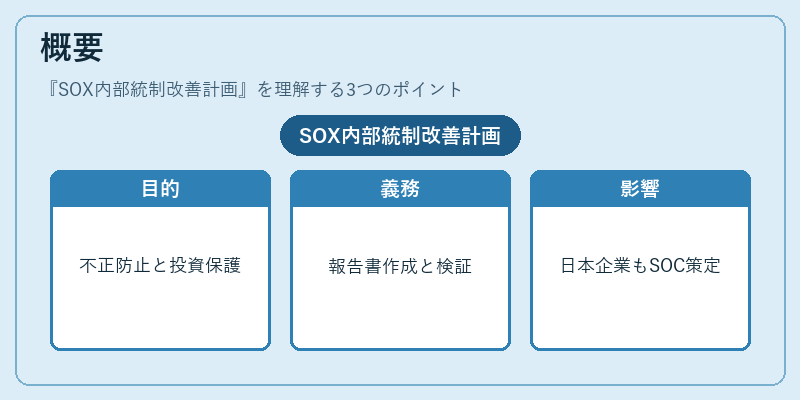
米国証券取引委員会(SEC)が2002年に制定したサーベンス・オックスリー法は、企業不正や財務報告ミスを防止し、投資家保護を図ることを目的としている。SOX法の第404条では、経営層が「内部統制報告書(Section 404 Report)」を作成し、外部監査人に対してその有効性を検証させる義務を課している。
日本国内でも米国上場企業や海外子会社・関連会社の財務情報を調整する際、SOX法の要件が適用されるケースが増えており、結果として日本企業も同様に内部統制改善計画(SOC)を策定する必要性が高まっている。
役割と機能
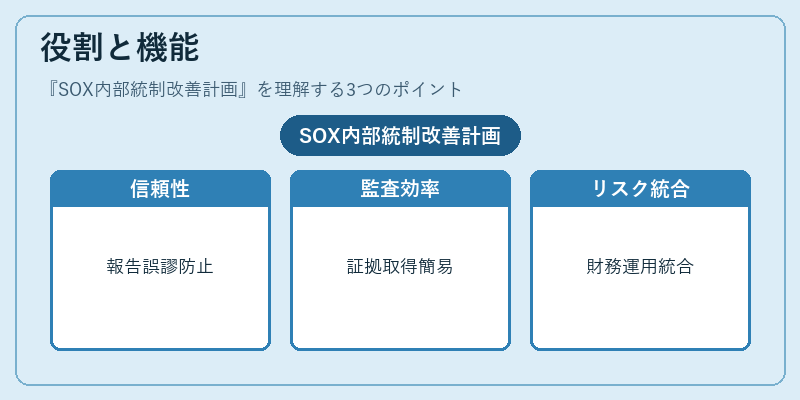
- 財務報告の信頼性確保 – 内部統制フレームワークを文書化し、実施状況を継続的にモニタリングすることで、誤謬や不正を未然に防ぐ。
- 監査プロセスの効率化 – 監査証拠の取得が容易になり、外部監査人の検証作業を迅速化できる。
- リスク管理統合 – 経営層が財務リスクと運用リスクを一体的に把握し、意思決定に反映させるための基盤となる。
- 規制遵守の証明 – 監督機関や投資家に対して、企業が法令・会計基準に適合していることを示す重要な手段である。
特徴
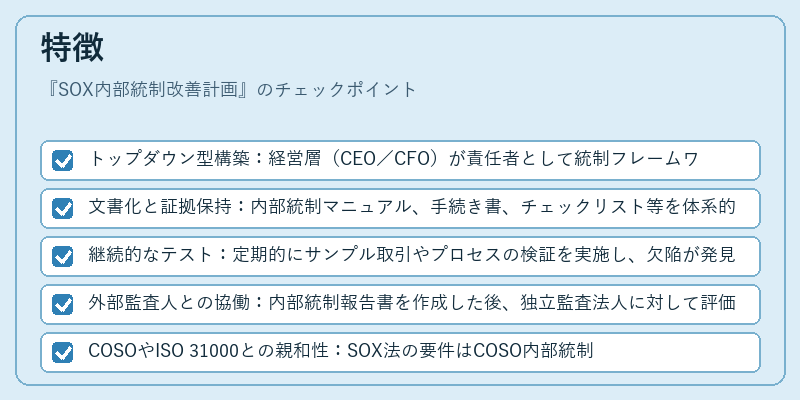
- トップダウン型構築:経営層(CEO/CFO)が責任者として統制フレームワークの策定と承認を行う。
- 文書化と証拠保持:内部統制マニュアル、手続き書、チェックリスト等を体系的に整備し、監査証拠として保存する。
- 継続的なテスト:定期的にサンプル取引やプロセスの検証を実施し、欠陥が発見された場合は即時是正措置を講じる。
- 外部監査人との協働:内部統制報告書を作成した後、独立監査法人に対して評価・意見取得を依頼する。
- COSOやISO 31000との親和性:SOX法の要件はCOSO内部統制フレームワークと高度に重なり、国際的なリスクマネジメント標準とも整合性が取れる。
現在の位置づけ
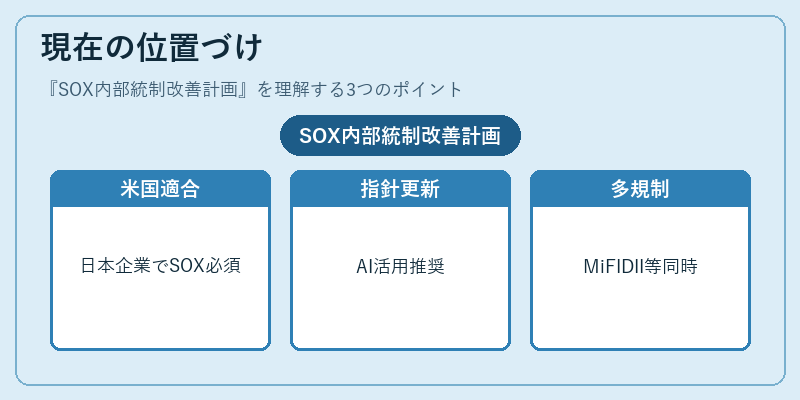
- 日本企業への波及効果:米国上場子会社を持つ企業や、米国市場で資金調達を行う企業は、SOX法に基づく内部統制改善計画を策定しているケースが増加。特に金融機関・証券会社では、投資家保護の観点からSOX準拠が必須となることもある。
- 規制環境の変化:近年は米国SECが「Section 404の実務指針」を更新し、テクノロジー活用(AI・ビッグデータ)によるリスク監視を推奨している。これに伴い、日本企業もITガバナンスと統合したSOX改善計画を構築する動きが顕著化している。
- 国際的な統一基準:EUのMiFID IIや英国のUK Corporate Governance Codeとの相互参照が進み、グローバルに展開する企業は複数規制への対応を同時に行う必要性が高まっている。
- 監査法人の役割強化:SOX法下での内部統制評価は外部監査人の重要な業務領域となり、監査手続きや報告書体裁の標準化が進行中。
以上より、SOX内部統制改善計画は、米国市場における企業ガバナンスと財務報告の信頼性を担保するための不可欠な枠組みであり、日本企業においてもグローバル規制遵守の一環として重要視されている。
×
続きを読むには確認が必要です